W 2027 roku samorząd czekają dwie zmiany naraz. 23 lutego traci moc rozporządzenie KRI z 2024 r., a 3 kwietnia mija termin wdrożenia systemu zarządzania bezpieczeństwem informacji według znowelizowanej ustawy o krajowym systemie cyberbezpieczeństwa. Tekst jest dla wójtów, burmistrzów, starostów i sekretarzy: co z przeglądów i audytów wynika wprost z przepisów, co jest dobrą praktyką i jak ułożyć plan na przyszły rok.
W skrócie
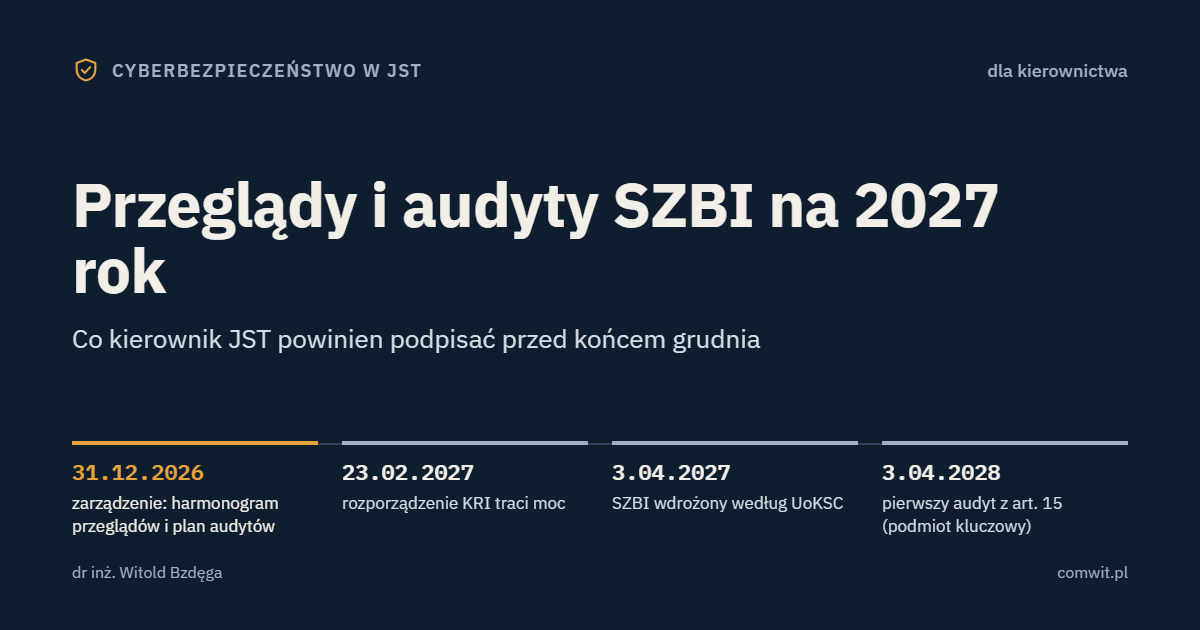
Urząd gminy zatrudniający co najmniej 50 osób w przeliczeniu na etaty oraz każde starostwo są podmiotami kluczowymi, a mniejsze urzędy i jednostki organizacyjne (szkoły, ośrodki pomocy społecznej, CUW, instytucje kultury) z reguły podmiotami ważnymi. Do 3 kwietnia 2027 r. wszystkie muszą mieć wdrożony SZBI; podmiot ważny publiczny przegląda go co najmniej raz w roku, a podmiot kluczowy do 3 kwietnia 2028 r. przechodzi pierwszy audyt z art. 15 ustawy. Rozporządzenie KRI, z którego wynika coroczny audyt wewnętrzny, traci moc 23 lutego 2027 r., a projekt jego następcy celowo pomija SZBI i odsyła w tym zakresie do ustawy o KSC. Żaden przepis nie nakazuje wprost wydania „zarządzenia w sprawie harmonogramu przeglądów”, ale ustawa wymaga od kierownika decyzji o przeglądzie i nadzorze SZBI oraz zaplanowania pieniędzy, a zarządzenie jest najprostszym dowodem, że to zrobił. Harmonogram i ramowy plan audytów na 2027 r. trzeba przyjąć teraz, bo od nich zależy budżet i to, czy pierwszy audyt zmieści się w terminie z zapasem na poprawki.
Co dokładnie wynika z przepisów
Stan prawny na 3 listopada 2026 r.
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (ustawa z 23 stycznia 2026 r., Dz.U. poz. 252) obowiązuje od 3 kwietnia 2026 r. Dla kierownictwa najważniejsze są przepisy o jego roli. Art. 8c przypisuje kierownikowi odpowiedzialność za wykonywanie obowiązków z zakresu cyberbezpieczeństwa, także wtedy, gdy powierzył je innej osobie. Zgodnie z art. 8d pkt 1 kierownik podejmuje decyzje w zakresie przygotowania, wdrażania, stosowania, przeglądu i nadzoru SZBI, a według pkt 2 planuje na to adekwatne środki finansowe. Art. 8e nakłada na kierownika i na osobę, której powierzył obowiązki w zakresie cyberbezpieczeństwa, szkolenie raz w roku kalendarzowym. Udział trzeba udokumentować.
Od statusu podmiotu zależy, jaki przegląd i jaki audyt obowiązuje. W załączniku nr 1 starostwo powiatowe jest podmiotem kluczowym bez dodatkowych warunków, urząd gminy wtedy, gdy na 1 stycznia danego roku zatrudnia na podstawie umowy o pracę co najmniej 50 osób w przeliczeniu na pełny wymiar czasu pracy. Samorządowe jednostki budżetowe, zakłady budżetowe, instytucje kultury i spółki komunalne użyteczności publicznej, które realizują zadania publiczne z użyciem systemów informacyjnych, są podmiotami ważnymi (art. 5 ust. 2 pkt 8 i załącznik nr 2).
Podmiot ważny publiczny nie stosuje pełnego art. 8 ust. 1, tylko wymagania załącznika nr 4 (art. 8 ust. 3). Część III tego załącznika mówi o przeglądzie wprost: co najmniej raz w roku albo bezzwłocznie, gdy Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa wyda rekomendację dotyczącą systemów, produktów lub usług ICT podmiotu, albo gdy pojawią się okoliczności, które mogą wpłynąć na ryzyko incydentu poważnego. Część IV wymaga dokumentowania realizacji działań. Czytam to jako minimum jeden przegląd planowy w roku plus przeglądy doraźne, ilekroć zajdzie któraś z przesłanek.
Podmiot kluczowy buduje SZBI według art. 8 ust. 1, na systematycznym szacowaniu ryzyka, i musi mieć polityki oraz procedury oceny skuteczności środków technicznych i organizacyjnych (art. 8 ust. 1 pkt 2 lit. h). Jednej częstotliwości przeglądu ustawa dla niego nie podaje. Podaje za to audyt. Art. 15 ust. 1 wymaga audytu bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata, licząc od dnia sporządzenia i podpisania raportu z ostatniego audytu. Pierwszy audyt trzeba przeprowadzić w ciągu 24 miesięcy od spełnienia przesłanek (art. 16 pkt 2); Ministerstwo Cyfryzacji wskazuje dla podmiotów, które spełniały je w dniu wejścia nowelizacji w życie, termin 3 kwietnia 2028 r. Kopię raportu przekazuje się organowi właściwemu w ciągu 3 dni roboczych od jego otrzymania (art. 15 ust. 1a). Audytu nie może prowadzić osoba, która realizuje w urzędzie zadania z art. 8 i art. 9-13 albo realizowała je w ciągu roku przed rozpoczęciem audytu (art. 15 ust. 2a). Niezależnie od cyklu organ może decyzją natychmiast wykonalną nakazać audyt zewnętrzny: podmiotowi kluczowemu w każdym czasie, ważnemu po incydencie poważnym lub innym naruszeniu ustawy (art. 15 ust. 1b i 1c).
Dotychczasowy coroczny audyt wynikał z § 19 ust. 2 pkt 14 rozporządzenia Rady Ministrów z 21 maja 2024 r. w sprawie KRI (Dz.U. poz. 773): okresowy audyt wewnętrzny w zakresie bezpieczeństwa informacji nie rzadziej niż raz na rok. Rozporządzenie traci moc 23 lutego 2027 r. Wynika to z ustawy z 25 lipca 2025 r. o zmianie ustawy o informatyzacji (Dz.U. poz. 1158): nowe brzmienie upoważnienia w art. 18 wchodzi w życie po 18 miesiącach od ogłoszenia i obejmuje już tylko interoperacyjność, rejestry publiczne i minimalne wymagania dla systemów, bez bezpieczeństwa informacji. Projekt nowego rozporządzenia z 29 lipca 2026 r. (RD313) nie zawiera rozdziału o SZBI ani corocznego audytu, a jego uzasadnienie wprost odsyła w tym zakresie do nowelizacji UoKSC. Rozporządzenie nie zostało jeszcze przyjęte. Pojawia się natomiast nowy obowiązek: plan ciągłości świadczenia elektronicznych usług publicznych i plan przywracania po awarii, sprawdzane w ćwiczeniach i testach oraz poddawane systematycznym przeglądom, których wyniki trafiają do kierownictwa (projektowany § 11 ust. 4-8, który według projektu ma wejść w życie 6 miesięcy od ogłoszenia rozporządzenia). Projekt może się jeszcze zmienić. Moja rada na dziś: obowiązek z § 19 za 2026 r. nadal wiąże, więc jeśli w tym roku audytu nie było, zostało kilka tygodni. Planu na 2027 r. nie opierałbym już na KRI.
RODO nie znika. Art. 24 ust. 1 wymaga, by środki ochrony były w razie potrzeby przeglądane i uaktualniane, a art. 32 ust. 1 lit. d regularnego testowania, mierzenia i oceniania ich skuteczności. Urząd Ochrony Danych Osobowych we wrześniowym tekście w swoim biuletynie przypomina, że przepis nie określa częstotliwości, a samo doraźne sprawdzanie (przy wdrożeniu albo przy zmianie organizacyjnej) nie wystarcza; z przywołanego tam orzecznictwa WSA wynika też, że przyjęcie z góry cyklu rocznego nie daje automatycznej gwarancji. Dla urzędu najbardziej pouczająca jest przywołana tam sprawa jednostki publicznej. Sędzia sądu rejonowego zgubił prywatne pendrive’y z projektami orzeczeń z wielu lat. Trzy wcześniejsze audyty i analiza ryzyka wskazywały zagrożenie związane z nośnikami USB, a sąd poprzestał na regulacjach wewnętrznych bez technicznych blokad, choć miał oprogramowanie, które to umożliwiało. Prezes UODO uznał naruszenie za nieumyślne, wynikające z niedbalstwa, i nałożył 30 000 zł kary. WSA w Warszawie oddalił skargę, a NSA skargę kasacyjną (wyrok z 26 czerwca 2025 r., III OSK 1312/24). Wniosek dla kierownika: plan audytów bez planu wdrożenia zaleceń zwiększa odpowiedzialność, zamiast ją ograniczać.
Jeżeli w JST działa audyt wewnętrzny, art. 283 ust. 3 ustawy o finansach publicznych wymaga, by kierownik komórki audytu w porozumieniu z kierownikiem jednostki przygotował do końca roku, na podstawie analizy ryzyka, plan audytu na rok następny. To dobry moment, żeby oba plany uzgodnić i nie badać dwa razy tego samego obszaru.
Zarządzenie: wymóg czy dobra praktyka
Powiem wprost: przepisy nie zawierają obowiązku wydania zarządzenia o takiej nazwie. Zawierają obowiązek decyzji kierownika o przeglądzie i nadzorze SZBI, zaplanowania środków finansowych i dokumentowania działań. W urzędzie decyzje kierownika dotyczące wewnętrznej organizacji przybierają formę zarządzenia, więc to rozwiązanie naturalne. Ma też wartość dowodową. Zarządzenie z datą sprzed okresu, którego dotyczy, pokazuje organowi nadzoru, że plan istniał, zanim przyszła kontrola albo incydent.
Proponuję jedno zarządzenie z dwoma załącznikami (harmonogram przeglądów i ramowy plan audytów). Powinno zawierać:
- status urzędu i listę jednostek organizacyjnych, które obejmuje, albo informację, że jednostki mają własne plany;
- harmonogram przeglądów: przedmiot, termin, osobę odpowiedzialną i dokument wynikowy;
- ramowy plan audytów: obszary, kwartał, wykonawcę wewnętrznego lub zewnętrznego oraz wymóg niezależności;
- przesłanki przeglądu bezzwłocznego, przepisane z części III załącznika nr 4 i uzupełnione o własne, np. zmianę dostawcy systemu dziedzinowego;
- obowiązek przedstawienia kierownikowi raportu wraz z planem działań korygujących, z terminami i osobami odpowiedzialnymi;
- odesłanie do dokumentacji SZBI: polityki bezpieczeństwa informacji i szacowania ryzyka.
Plan ramowy oznacza tu kwartały i obszary, bez sztywnych dat dziennych. Konkretne terminy niech ustala pełnomocnik ds. SZBI w porozumieniu z komórkami.
Na co zwrócić uwagę
Daty
- 1 stycznia 2027 r. Stan zatrudnienia w urzędzie gminy rozstrzyga o statusie na ten rok. Urząd blisko progu 50 etatów powinien sprawdzać to co roku, przed zatwierdzeniem planu.
- 23 lutego 2027 r. Rozporządzenie KRI z 2024 r. traci moc. Otwarte zalecenia z audytu KRI proponuję przenieść do rejestru działań SZBI, żeby nie przepadły razem z rozporządzeniem.
- 3 kwietnia 2027 r. Termin wdrożenia obowiązków z rozdziału 3 ustawy, w tym SZBI; Ministerstwo Cyfryzacji wskazuje ten sam termin dla podłączenia do systemu S46. Przegląd gotowości planowałbym na luty i marzec, a nie po terminie.
- Rok kalendarzowy 2027. Szkolenie kierownika i osoby z powierzonymi obowiązkami, najlepiej w pierwszym półroczu.
- III kwartał. Przegląd SZBI z wnioskami budżetowymi, zanim powstanie projekt budżetu na 2028 r. Art. 8d pkt 2 łączy SZBI z planowaniem pieniędzy, a przegląd po uchwaleniu budżetu traci połowę sensu.
- Podmiot kluczowy: do 3 kwietnia 2028 r. Pierwszy audyt z art. 15. Od tego dnia mogą być nakładane kary za większość obowiązków. Zlecając audyt w IV kwartale 2027 r., urząd zostawia sobie kilka miesięcy na poprawki. Kolejny trzyletni cykl liczy się od podpisania raportu.
Zakres
SZBI obejmuje system informacyjny wykorzystywany w procesach wpływających na świadczenie usługi, a dla podmiotu publicznego usługą jest także zadanie publiczne (art. 2a). W urzędzie oznacza to EZD, systemy dziedzinowe, pocztę, BIP i stronę, e-usługi, sieć, kopie zapasowe, stacje robocze i urządzenia mobilne. Art. 8 ust. 4 każe uwzględnić także systemy dostarczane przez inne podmioty publiczne, w szczególności rejestry publiczne, w zakresie kompetencji urzędu. Przegląd powinien więc objąć to, za co urząd odpowiada po swojej stronie: stanowiska, konta i uprawnienia.
Jednostki organizacyjne są odrębnymi podmiotami. Gmina może zapewnić im wspólną obsługę obowiązków albo zawrzeć porozumienie z inną JST (art. 16e ust. 5 i 6), ale plan musi jasno mówić, które jednostki obejmuje i kto w nich odpowiada. Bez tego łatwo o sytuację, w której urząd ma harmonogram, a szkoły i OPS nie mają żadnego.
Osobna sprawa to dostawcy. Podmiot kluczowy ma obowiązek zadbać o bezpieczeństwo łańcucha dostaw (art. 8 ust. 1 pkt 2 lit. e), a według UODO obowiązek testowania skuteczności zabezpieczeń obejmuje też przetwarzanie powierzone. Przegląd umów serwisowych i umów powierzenia powinien znaleźć się w planie przynajmniej raz w cyklu.
Zmiana obszarów audytowych
Wiele urzędów ma listy kontrolne zbudowane pod KRI. Od 2027 r. punktem odniesienia dla podmiotu ważnego publicznego jest część I załącznika nr 4 (18 pozycji obowiązkowych), a dla kluczowego art. 8 ust. 1 z katalogiem środków od lit. a do lit. n. Listę trzeba przepisać według nowego katalogu; zmiana podstawy prawnej w nagłówku niczego nie załatwia.
Pozycje, które nowy katalog nazywa wprost i które moim zdaniem należy sprawdzać co roku: kontrola poczty elektronicznej z wykorzystaniem mechanizmów z art. 24 ust. 1 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej (pkt 9), kopie zapasowe odseparowane logicznie i fizycznie oraz test ich kompletności i odtworzenia (pkt 10 i 11), przygotowana i przetestowana procedura na wypadek awarii lub incydentu (pkt 12), nadawanie, modyfikacja i cofanie uprawnień (pkt 4-7) oraz szkolenia i cyberhigiena, która w pkt 14 obejmuje wprost kierownika. W podmiocie kluczowym dochodzą testowane plany ciągłości działania, monitorowanie systemu w trybie ciągłym i uwierzytelnianie wieloskładnikowe w stosownych przypadkach (art. 8 ust. 1 pkt 2 lit. f, g i l).
Pozostałe obszary, np. bezpieczeństwo fizyczne, pracę zdalną, kryptografię czy cykl życia oprogramowania, można rozłożyć na trzy lata, w rytmie audytu z art. 15. To moja propozycja, ustawa takiego podziału nie narzuca. Ma tę zaletę, że w małym zespole audyt nie robi się powierzchowny.
Częstotliwość
|
Działanie |
Kogo dotyczy |
Częstotliwość |
Podstawa |
|
Przegląd SZBI |
podmiot ważny publiczny |
co najmniej raz w roku oraz bezzwłocznie po rekomendacji Pełnomocnika lub zmianie ryzyka |
UoKSC, zał. nr 4 cz. III |
|
Ocena skuteczności środków, przegląd SZBI |
podmiot kluczowy |
ustawa nie podaje jednej częstotliwości; rekomenduję co najmniej raz w roku (praktyka ISO/IEC 27001, pkt 9.3) |
art. 8 ust. 1 pkt 2 lit. h, art. 8d pkt 1 |
|
Audyt bezpieczeństwa systemu informacyjnego |
podmiot kluczowy |
co najmniej raz na 3 lata od podpisania raportu; pierwszy do 3.04.2028 |
art. 15 ust. 1, art. 16 pkt 2 |
|
Audyt wewnętrzny bezpieczeństwa informacji |
podmiot realizujący zadania publiczne |
nie rzadziej niż raz na rok, do utraty mocy rozporządzenia 23.02.2027 (obowiązuje do 22.02.2027) |
§ 19 ust. 2 pkt 14 KRI |
|
Szkolenie kierownika |
kierownik i osoba z powierzonymi obowiązkami |
raz w roku kalendarzowym |
art. 8e |
|
Testowanie skuteczności zabezpieczeń danych osobowych |
administrator danych |
regularnie, według ryzyka; przepis nie podaje cyklu |
art. 32 ust. 1 lit. d RODO |
|
Plan audytu wewnętrznego |
JST, w której działa audyt wewnętrzny |
do końca roku na rok następny |
art. 283 ust. 3 ufp |
Ramowy plan na 2027 rok: przykład dla urzędu gminy powyżej 50 etatów
W urzędzie będącym podmiotem ważnym odpadają pozycje oznaczone gwiazdką.
|
Okres |
Działanie |
Dokument wynikowy |
|
styczeń |
potwierdzenie statusu (zatrudnienie na 1.01.2027), aktualizacja listy jednostek |
notatka do zarządzenia |
|
styczeń-luty |
zamknięcie ustaleń z audytu KRI za 2026 r., przeniesienie otwartych działań do planu postępowania z ryzykiem |
rejestr działań korygujących |
|
luty-marzec |
przegląd gotowości SZBI przed 3.04.2027: dokumentacja, osoby kontaktowe, aktualność wpisu w wykazie, S46 |
protokół i decyzja kierownika |
|
I półrocze |
szkolenie kierownika i osoby z powierzonymi obowiązkami |
potwierdzenie udziału |
|
II kwartał |
audyt wewnętrzny obszarów corocznych: uprawnienia, kopie i test odtworzenia, poczta, obsługa incydentów |
raport z zaleceniami |
|
wrzesień |
przegląd SZBI z wnioskami do budżetu na 2028 r. |
protokół z przeglądu |
|
III kwartał * |
wybór niezależnego audytora i zamówienie audytu z art. 15 |
umowa |
|
IV kwartał * |
audyt z art. 15; kopia raportu do organu w ciągu 3 dni roboczych |
raport podpisany przez audytorów |
|
IV kwartał |
przeglądy w jednostkach organizacyjnych |
protokoły |
|
do 31 grudnia |
harmonogram i plan audytów na 2028 r. |
zarządzenie |
|
poza planem, bezzwłocznie |
rekomendacja Pełnomocnika, incydent poważny, istotna zmiana systemu |
protokół przeglądu doraźnego |
Rekomendacje dla kierownictwa
- Do końca grudnia 2026 r. potwierdź status urzędu i każdej jednostki organizacyjnej. Przy urzędzie gminy bliskim progu 50 etatów sprawdź stan na 1 stycznia 2027 r. i zapisz wynik.
- Przed 31 grudnia 2026 r. wydaj zarządzenie z harmonogramem przeglądów na 2027 r., ramowym planem audytów i trybem przeglądu bezzwłocznego. Osoby odpowiedzialne wskaż imiennie.
- Jeśli w 2026 r. nie przeprowadzono audytu z § 19 ust. 2 pkt 14 KRI, zleć go teraz, a jego zalecenia przenieś do rejestru działań SZBI.
- W budżecie na 2027 r. zabezpiecz środki na szkolenie kierownika, testy odtwarzania kopii i działania korygujące. W podmiocie kluczowym także na audyt z art. 15 i poprawki po nim.
- Wybierając audytora z art. 15, sprawdź, kto w ostatnim roku realizował w urzędzie zadania SZBI, także jako firma zewnętrzna albo ASI. Ta osoba audytu przeprowadzić nie może.
- Uzgodnij plan SZBI z planem audytu wewnętrznego, jeśli taki audyt w JST działa.
- Przegląd SZBI w III kwartale połącz z pracami nad budżetem na 2028 r. Z każdego audytu żądaj harmonogramu wdrożenia zaleceń i rozliczaj go na kolejnym przeglądzie.
Źródła
- Kancelaria Sejmu, ISAP (api.sejm.gov.pl); Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252
- Kancelaria Sejmu, ISAP (api.sejm.gov.pl); Ustawa z dnia 25 lipca 2025 r. o zmianie ustawy o informatyzacji działalności podmiotów realizujących zadania publiczne oraz niektórych innych ustaw, Dz.U. 2025 poz. 1158
- Ministerstwo Cyfryzacji (gov.pl); Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać
- Ministerstwo Cyfryzacji (gov.pl); Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC) – obowiązki podmiotów kluczowych i ważnych
- Ministerstwo Cyfryzacji (gov.pl); Projekt rozporządzenia Rady Ministrów w sprawie szczegółowych sposobów realizacji obowiązków w zakresie Krajowych Ram Interoperacyjności (RD313)
- Dziennik Ustaw ELI (eli.gov.pl); Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych
- Związek Powiatów Polskich (zpp.pl); Projekt rozporządzenia Rady Ministrów z 29 lipca 2026 r. w sprawie szczegółowych sposobów realizacji obowiązków w zakresie Krajowych Ram Interoperacyjności
- Związek Powiatów Polskich (zpp.pl); Uzasadnienie projektu rozporządzenia w sprawie Krajowych Ram Interoperacyjności z 29 lipca 2026 r.
- Centralna Baza Orzeczeń Sądów Administracyjnych (orzeczenia.nsa.gov.pl); Wyrok NSA z 26 czerwca 2025 r., III OSK 1312/24
- Urząd Ochrony Danych Osobowych (nowybiuletyn.uodo.gov.pl); Jak testować, mierzyć i oceniać skuteczność zabezpieczeń?
- ArsLege (arslege.pl); Ustawa o finansach publicznych, Dział VI. Audyt wewnętrzny