REKOMENDACJA PEŁNOMOCNIKA Z ART. 67A: LISTA KONTROLNA, KTÓRĄ KIEROWNICTWO POWINNO PRZECZYTAĆ PRZED BUDŻETEM NA 2027 ROK

16 października Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa opublikował rekomendację „dotyczącą środków organizacyjnych i technicznych służących zwiększaniu poziomu bezpieczeństwa systemów informacyjnych podmiotów krajowego systemu cyberbezpieczeństwa”. Jako podstawę wskazuje art. 67a ustawy o krajowym systemie cyberbezpieczeństwa. Dokument liczy osiem stron i nie nakłada nowych obowiązków. Mimo to kierownik urzędu powinien go znać. Opisuje, czego administracja rządowa oczekuje od podmiotów KSC, i porządkuje to w układzie, według którego da się zaplanować pieniądze, ludzi i terminy. Jest drogowskazem zwłaszcza dla jednostek, które nie mają wsparcia specjalistów.
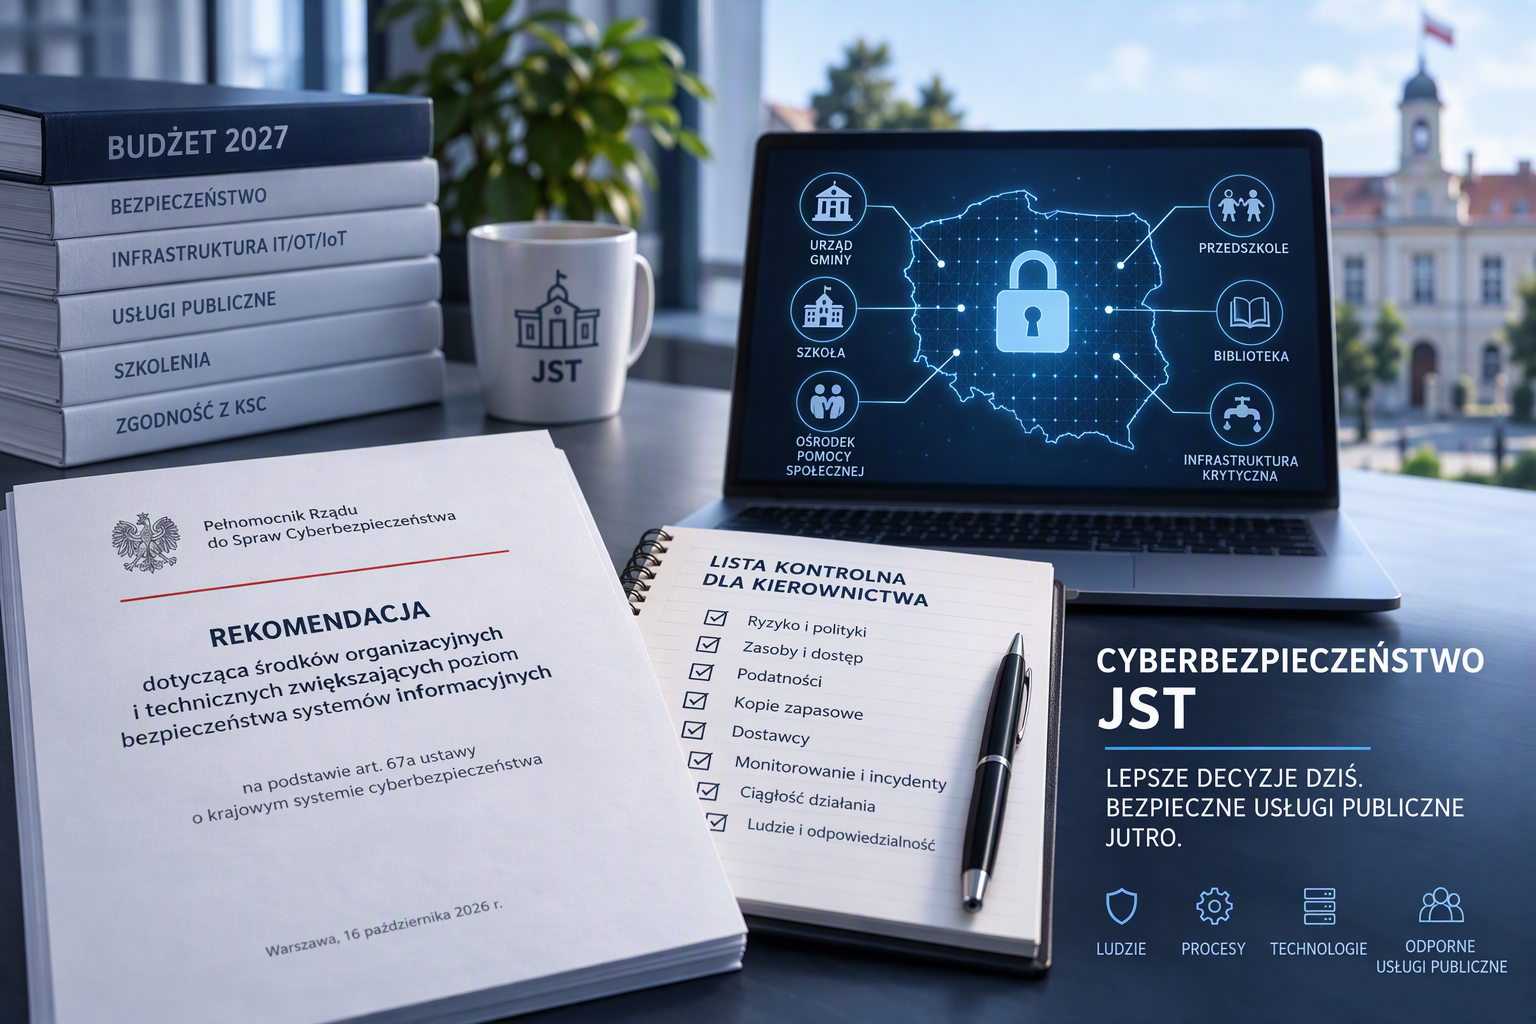
REKOMENDACJA PEŁNOMOCNIKA

Co to za dokument i czym nie jest

Rekomendacja sama określa się jako katalog pomocniczy. Nie zastępuje obowiązków ustawowych ani własnej analizy ryzyka. W zakończeniu zapisano, że środki trzeba dobierać proporcjonalnie: do rodzaju działalności, wagi świadczonych usług, wielkości podmiotu oraz prawdopodobieństwa i skutków incydentu. Dokument nie wymienia z nazwy jednostek samorządu terytorialnego, tylko ogólnie podmioty krajowego systemu cyberbezpieczeństwa.

Dla urzędu ma to znaczenie praktyczne. Ustawa o KSC (Dz.U. z 2026 r. poz. 20 ze zm.) obejmuje podmioty publiczne. Podmiot ważny będący podmiotem publicznym ma według art. 8 ust. 3 wdrożyć i utrzymywać system zarządzania bezpieczeństwem informacji spełniający wymogi załącznika nr 4. Rekomendacja nie zmienia tego obowiązku. Daje za to listę rzeczy, o które kontrolujący najpewniej zapyta. Według harmonogramu Ministerstwa Cyfryzacji termin na pełne wdrożenie mija 3 kwietnia 2027 r., więc realne decyzje finansowe trzeba podjąć w budżecie, który powstaje teraz.

Większość urzędów ma informatyków, którzy wdrażają SZBI i uzupełnili wpis w wykazie podmiotów kluczowych i ważnych. W szkołach, przedszkolach, żłobkach, ośrodkach pomocy społecznej i bibliotekach sytuacja jest znacznie trudniejsza. Brakuje tam fachowców, którzy mogliby skutecznie realizować wymagania z załącznika nr 4 do ustawy o KSC. Te jednostki również są w systemie. Art. 5 ust. 2 pkt 8 zalicza do podmiotów ważnych gminne jednostki budżetowe, zakłady budżetowe i instytucje kultury, jeżeli realizują zadanie publiczne z wykorzystaniem systemów informacyjnych.

Dlaczego kierownika dotyczy to osobiście

Znowelizowana ustawa wprost przenosi odpowiedzialność na kierownika podmiotu. Art. 8c ust. 1 stanowi, że kierownik podmiotu kluczowego lub ważnego odpowiada za wykonywanie obowiązków z zakresu cyberbezpieczeństwa. Ust. 3 dodaje, że odpowiada także wtedy, gdy część zadań powierzył innej osobie. Art. 8d wymienia zadania kierownika: decyzje o przygotowaniu, wdrożeniu, przeglądzie i nadzorze systemu, planowanie środków finansowych, przydział zadań. Art. 8e ust. 1 wymaga, aby kierownik i osoba, której powierzył obowiązki, raz w roku kalendarzowym przechodzili szkolenie, a udział trzeba udokumentować.

Rekomendacja przekłada to na konkret. W punkcie 1.3 wymaga formalnego przypisania odpowiedzialności, macierzy RACI, corocznego szkolenia kierownika i okresowego raportowania kierownictwu poziomu ryzyka oraz stanu zgodności z ustawą. W rozdziale 8 wraca do raportów i dodaje wymóg wyznaczenia co najmniej dwóch osób kontaktowych.

Ustawa przewiduje kary pieniężne także dla kierownika. Według Prawo.pl dla kierownika podmiotu publicznego mogą one sięgnąć 100% wynagrodzenia i będą nakładane od 2028 r.

Kierownictwo urzędów i jednostek organizacyjnych jest zajęte zadaniami, które widzą mieszkańcy, rodzice i uczniowie. Cyberbezpieczeństwa nie widać dopóki coś nie przestanie działać. Czasu na szkolenia jest niewiele, dlatego w mojej opinii trzeba zacząć od uświadomienia, jak ważnym obszarem staje się cyberbezpieczeństwo i odporność infrastruktury IT, OT i IoT na ataki. Ochrony wymaga każdy z tych obszarów i o żadnym nie wolno zapominać: serwer z systemem dziedzinowym, sterownik w stacji uzdatniania wody i kamera monitoringu miejskiego są jednakowo częścią usług publicznych. Bez systemów teleinformatycznych usługi w JST nie działają.

Osiem rozdziałów oczami kierownika

Informatyk przeczyta dokument jako listę zadań technicznych. Kierownik powinien w każdym rozdziale szukać decyzji, których nikt poza nim nie podejmie.

Ryzyko i polityki (rozdz. 1). Analiza ryzyka co najmniej raz w roku i po każdej istotnej zmianie. Do tego zestaw dokumentów: od polityki bezpieczeństwa informacji po ciągłość działania. Decyzja kierownika: kto prowadzi analizę i kiedy wyniki trafiają na jego biurko.

Zasoby, tożsamość, dostęp (rozdz. 2). Rejestr wszystkich zasobów z przypisanym właścicielem, w tym systemów OT i usług wystawionych do internetu. Urządzenia IoT, takie jak kamery czy czujniki, warto dopisać do rejestru z tego samego powodu. Uwierzytelnianie wieloskładnikowe ma być obowiązkowe dla dostępu zdalnego, poczty, systemów krytycznych i kont uprzywilejowanych, a bezpośredni dostęp administracyjny z internetu zablokowany. Dla wielu urzędów samo MFA na poczcie oznacza zakup licencji i zmianę przyzwyczajeń pracowników. Wymaga to decyzji kierownika, nie tylko informatyka.

Cykl życia systemów i podatności (rozdz. 3). Wymagania bezpieczeństwa od etapu zakupu, procedura dla sprzętu i oprogramowania bez wsparcia producenta, formalny proces zarządzania podatnościami. Rekomendacja wskazuje skanowanie bezpłatnym narzędziem Artemis, dostępnym przez moje.cert.pl. Kilka dni później pojawił się praktyczny przykład. 22 października Pełnomocnik zalecił natychmiastową aktualizację PHP, a Centralny Ośrodek Informatyki wyłączył strony BIP działające na platformie SSDIP. Urząd, który ma rejestr usług z PHP i wie, kto za nie odpowiada, w takiej sytuacji działa w ciągu godzin. Urząd bez rejestru najpierw ustala, co w ogóle posiada.

Obawiam się, że informacje o podatnościach, takich jak ostatnie CVE-2026-109618 i CVE-2026-109619, docierają do administratorów systemów informatycznych (ASI) zbyt późno. Administratorzy zajmują się bieżącymi problemami technicznymi i zwykle mają mało czasu na śledzenie nowości. Dobrym rozwiązaniem jest rejestracja w moje.cert.pl, bo zarejestrowane podmioty dostają ostrzeżenia CERT Polska na skrzynkę e-mail. Komunikat o krytycznych lukach w PHP przyszedł 21 października, jeszcze przed wydaniem poprawki. Zawierał zalecenie, aby zinwentaryzować usługi korzystające z PHP i czasowo wyłączyć te dostępne z internetu.

Kopie zapasowe i odtwarzanie (rozdz. 4). Zasada 3-2-1, kopia offline lub poza siedzibą, oddzielenie środowiska kopii od produkcyjnego, ochrona przed zaszyfrowaniem. Dalej regularne i udokumentowane testy odtwarzania, plany BCP i DRP oraz określone wartości RTO i RPO. Ustalenie, jak długo urząd może nie wydawać decyzji czy nie prowadzić ewidencji, jest decyzją zarządczą, a nie techniczną.

Dostawcy (rozdz. 5). Ocena ryzyka dostawcy przed wyborem i okresowo w trakcie umowy. Wymagania bezpieczeństwa, SLA i prawo audytu w umowach. Kontrola zakresu dostępu dostawcy i unikanie koncentracji usług u jednego podmiotu. W zamówieniach publicznych dokument odsyła do podstaw odrzucenia oferty z art. 226 ust. 1 pkt 16, 17 i 19 Prawa zamówień publicznych. Dotyczą one zagrożenia dla bezpieczeństwa publicznego, produktów ICT wskazanych w rekomendacji oraz dostawców wysokiego ryzyka. Według tekstu Ministerstwa Cyfryzacji z serii „Od wymagań do działania” najczęstszym błędem jest przekonanie, że odpowiedzialność za bezpieczeństwo przechodzi na dostawcę razem z umową.

Monitorowanie i incydenty (rozdz. 6). Centralizacja i ochrona logów, SIEM lub rozwiązanie równoważne, monitoring całodobowy tam, gdzie uzasadnia to ryzyko. Do tego procedury obsługi incydentów i zgłaszanie do CSIRT. Przypis zaznacza, że obowiązek raportowania przez system S46 zaczyna się 3 kwietnia 2027 r.

Po realizacji projektu „Cyberbezpieczny Samorząd” wiele urzędów i jednostek wdrożyło system klasy SIEM. Pozostaje pytanie, czy ASI ma czas przeglądać i analizować logi. Dodatkowym problemem jest utrzymanie tych systemów: aktualizacje i wsparcie w kolejnych latach są bardzo kosztowne. Monitoringu całodobowego mała gmina nie zbuduje sama. Tu pojawia się rola usług współdzielonych, na przykład Lokalnych Centrów Cyberbezpieczeństwa, na które nabór trwa do 30 listopada 2026 r.

Świadomość pracowników (rozdz. 7). Szkolenia dopasowane do ról, ćwiczenia i kampanie phishingowe, zasady dla urządzeń prywatnych.

Nadzór i audyt (rozdz. 8). Audyty okresowe, śledzenie wdrożenia zaleceń, analiza przyczyn incydentów, raporty dla kierownictwa.

Czego dokument nie rozstrzyga

Rekomendacja nie mówi, jak pogodzić jej katalog z wymaganiami Krajowych Ram Interoperacyjności, które urzędy powinny stosować od lat. Nie podaje terminów poza cyklem rocznym dla analizy ryzyka i szkoleń. Nie wskazuje też minimalnego poziomu dla małych jednostek. Zasada proporcjonalności daje swobodę, ale przenosi na jednostkę ciężar uzasadnienia, dlaczego dany środek pominięto. Takie uzasadnienie powinno wynikać z udokumentowanej analizy ryzyka, a nie z braku budżetu.

Rekomendacje dla kierownictwa JST

  1. Do końca listopada zlecić porównanie stanu urzędu i jednostek organizacyjnych z ośmioma rozdziałami rekomendacji. Wynikiem ma być lista luk z szacunkiem kosztu i terminu.
  2. Na tej podstawie zapisać w budżecie na 2027 r. środki na MFA, kopie offline z testami odtwarzania, monitoring i szkolenia. Termin 3 kwietnia 2027 r. przypada na początek drugiego kwartału, więc środki muszą być dostępne od pierwszych tygodni roku budżetowego.
  3. Wydać zarządzenie przypisujące role i odpowiedzialności (macierz RACI), wyznaczyć co najmniej dwie osoby kontaktowe i ustalić stały rytm raportów dla kierownika.
  4. Zaplanować i udokumentować własne szkolenie, zgodnie z art. 8e.
  5. Przejrzeć umowy z dostawcami IT, w szczególności BIP, hostingu, systemów dziedzinowych i serwisu sprzętu. Sprawdzić zapisy o aktualizacjach, zgłaszaniu incydentów, dostępie zdalnym i prawie audytu.
  6. Zarejestrować urząd i jednostki organizacyjne w moje.cert.pl, uruchomić skanowanie Artemisem i ustalić, kto i w jakim terminie reaguje na ostrzeżenia i wyniki skanów.
  7. Uzgodnić z sąsiednimi JST, czy wspólne Lokalne Centrum Cyberbezpieczeństwa może przejąć monitoring i reagowanie dla urzędów, szkół i ośrodków pomocy społecznej, zanim każda jednostka zacznie budować je sama.


Źródła

Bezpieczny internet dla dzieci i młodzieży

Gdzie kończy się zabawa, a zaczyna cyberzagrożenie: bezpłatne zajęcia dla szkół i bibliotek

Dzieci grają online, rozmawiają na czatach w grach i na Discordzie, oglądają streamy. Często robią to bez zasad i bez wiedzy, kto jest po drugiej stronie. Według badania NASK „Nastolatki 3.0” niemal co piąty nastolatek spotkał się na żywo z dorosłym poznanym w internecie, a co czwarty z nich nikomu o tym nie powiedział.

Nieodpłatnie prowadzimy zajęcia o bezpieczeństwie w sieci dla uczniów szkół podstawowych w szkołach i bibliotekach. Na zajęciach jest mało teorii, a dużo przykładów z gier, które dzieci znają, pytań do dyskusji i krótki quiz na koniec.

Czego dotyczą zajęcia

  • uzależnienie od gier i rozsądne limity czasu
  • hejt w grach i jak na niego reagować
  • fałszywi przyjaciele, nieznajomi na czacie i sygnały ostrzegawcze
  • szantaż w sieci i co zrobić, gdy ktoś grozi
  • kradzież konta, mocne hasła i weryfikacja dwuetapowa
  • pułapki na Discordzie i w komunikatorach, kody QR, „darmowe Nitro”
  • zainfekowane mody, cheaty i podejrzane aktualizacje
  • „darmowe” Robuxy i V-dolce, lootboxy i mikropłatności
  • prywatność: co zdradza nick, profil i stream
  • sztuczna inteligencja, deepfake i podrobiony głos
  • patostreaming i niebezpieczne wyzwania
  • prawo w sieci: za co odpowiada nastolatek
  • gdzie szukać pomocy: 116 111, 800 100 100, dyzurnet.pl

Dla kogo

Prowadzimy zajęcia w dwóch wersjach:

  • dla klas 4 do 6: krótsza, z naciskiem na gry, hasła, prywatność i rozmowę z dorosłym
  • dla klas 7 i 8: pełna, uzupełniona o szantaż, lootboxy, AI i odpowiedzialność prawną

Na życzenie szkoły możemy przygotować krótkie spotkanie dla rodziców lub rady pedagogicznej.

Jak zamówić zajęcia

Zajęcia są bezpłatne. Prosimy podać termin, liczbę uczniów i klasy, a także miejsce (szkoła lub biblioteka), a ustalimy szczegóły. Kontakt: zakładka KONTAKT.

Zrealizowane zajęcia

  • Biblioteka Publiczna Miasta i Gminy Kłecko
  • Szkoła Podstawowa nr 1 w Wągrowcu
  • Specjalny Ośrodek Szkolno-Wychowawczy w Kłecku

AI w jednostce samorządowej

Sztuczna inteligencja w urzędzie: szkolenie i gotowe zasady stosowania

Pracownicy urzędów już korzystają z czatów AI, często na prywatnych kontach i bez żadnych reguł. Od 2 lutego 2025 r. art. 4 unijnego rozporządzenia o sztucznej inteligencji (AI Act) wymaga od podmiotów stosujących systemy AI zapewnienia personelowi odpowiednich kompetencji w tym zakresie. Prowadzimy szkolenie, po którym jednostka ma przeszkolonych ludzi i projekt wewnętrznych zasad gotowy do wprowadzenia zarządzeniem.

Czego dotyczy szkolenie

  • jak działają modele językowe i dlaczego potrafią pewnym tonem podawać nieprawdę,
  • jakich danych nie wolno wpisywać do publicznych narzędzi AI: dane osobowe, informacje chronione, treść spraw w toku,
  • różnica między kontem prywatnym a usługą objętą umową z dostawcą,
  • praktyczne zastosowania w pracy urzędnika: redakcja pism, streszczenia, przygotowanie ogłoszeń, analiza dokumentów,
  • weryfikacja wyników i odpowiedzialność za dokument podpisany przez pracownika,
  • obowiązki wynikające z AI Act, RODO i polityki bezpieczeństwa informacji jednostki.

Wzór zarządzenia w cenie szkolenia

Każda jednostka, która zamawia szkolenie, otrzymuje autorski dokument „Podstawowe wytyczne i zasady stosowania SI w JST i jednostkach organizacyjnych” w edytowalnym pliku Word. Dokument uzupełnia politykę bezpieczeństwa informacji i można go wprowadzić zarządzeniem kierownika jednostki po dostosowaniu do jej specyfiki.

Dla kogo

Osobne wersje szkolenia przygotowujemy dla kadry kierowniczej, która decyduje o zasadach i odpowiada za ich przestrzeganie, oraz dla pracowników merytorycznych, którzy na co dzień korzystają z narzędzi. Szkolimy w siedzibie jednostki.

Zrealizowane szkolenia

  • 11.2025, Biblioteka Publiczna Miasta i Gminy Kłecko (zadania biblioteki powiatowej dla powiatu gnieźnieńskiego): „AI w bibliotece: szansa, wsparcie, odpowiedzialność”, dla dyrektorów i pracowników bibliotek powiatu,
  • 05.2025, Gmina Suchy Las: „Świadome i odpowiedzialne stosowanie narzędzi sztucznej inteligencji w pracy urzędnika samorządowego”, dla kadry kierowniczej i pracowników urzędu,
  • 2025, XLIII Klub Informatyka Samorządowego: wykład „Bezpieczeństwo informacji w kontekście wykorzystania AI/SI do zadań w administracji samorządowej”.

Cena zależy od liczby uczestników, czasu trwania i miejsca szkolenia. Prosimy podać te trzy informacje, a przygotujemy ofertę.

mSzyfr – NOWE NARZĘDZIE DLA JST

Każdego dnia wysyłasz i odbierasz wiadomości, które zawierają dane mieszkańców, dokumenty lub informacje urzędowe. Wiele z nich trafia przez zwykłą pocztę elektroniczną. To wygodne, ale nie zawsze bezpieczne. W odpowiedzi na rosnące zagrożenia pojawiło się rozwiązanie mSzyfr. To narzędzie przygotowane z myślą o administracji publicznej, które pozwala zabezpieczyć treść wiadomości. Jeśli pracujesz w urzędzie, musisz wiedzieć kiedy i jak z niego korzystać. Od tego zależy bezpieczeństwo danych, za które odpowiadasz.

grafika mSzyfr

Rys.1 Grafika mSzyfr Źródło: gov.pl


Jak podaje Ministerstwo Cyfryzacji, zakończono pracę nad polskim narzędziem do bezpiecznej komunikacji – mSzyfr. Rozwiązanie weszło w fazę testów z udziałem pierwszych użytkowników. mSzyfr umożliwia szyfrowanie komunikacji między użytkownikami oraz bezpieczne przesyłanie danych do serwera. Kompleksowo szyfruje nie tylko wiadomości tekstowe i głosowe, ale także połączenia audio i wideo.

Komunikator mSzyfr, jest pierwszym bezpiecznym komunikatorem będący pod w pełni pod jurysdykcją Polski. Serwery obsługujące komunikator mSzyfr,  znajdują się na terytorium Polski i administrowane są przez osoby posiadające stosowe poświadczenie bezpieczeństwa osobowego.

Komunikator mSzyfr zapewnia:

  • Pełną suwerenność cyfrową –organizacja zachowuje całkowitą kontrolę nad danymi, infrastrukturą serwerową oraz cyklem życia oprogramowania w modelu on-premise (wdrożeniu serwera Element ESS Pro),

  • Zintegrowane szyfrowanie end-to-end z zaawansowaną kryptografią –  gwarantuje to nieprzerywalne szyfrowanie komunikacji między użytkownikami oraz bezpieczne przesyłanie danych do serwera. W odróżnieniu od standardowych komunikatorów, mSzyfr kompleksowo szyfruje nie tylko wiadomości tekstowe i głosowe, ale także połączenia audio/wideo, przesyłane pliki oraz metadane pokoi.

  • Decentralizację i minimalizację metadanych – otwarta architektura pozwala na zarządzanie tożsamością i uprawnieniami w sposób ograniczający gromadzenie zbędnych informacji na serwerze centralnym. Newralgiczne dane, takie jak klucze szyfrujące, przechowywane są bezpiecznie na urządzeniach końcowych użytkowników.

  • Wysoką niezawodność i skalowalność klasy Enterprise – wykorzystanie technologii konteneryzacji gwarantuje stabilność systemu, łatwość aktualizacji oraz możliwość płynnego skalowania infrastruktury wraz ze wzrostem liczby użytkowników, co znacząco obniża koszty utrzymania (TCO).

  • Personalizację i zaufanie – zastosowanie własnej aplikacji mSzyfr pozwala na pełne dostosowanie interfejsu (branding) oraz gwarantuje, że kod aplikacji jest zgodny z wewnętrznymi politykami bezpieczeństwa organizacji.


„Komunikator mSzyfr jest finansowany z budżetu państwa w ramach zadania publicznego pn. Budowa systemu łączności mobilnej umożliwiającej przetwarzanie informacji niejawnych do klauzuli „zastrzeżone” (SKR-Z). Zadanie to realizuje Naukowa i Akademicka Sieć Komputerowa – Państwowy Instytut Badawczy”. 


Źródła:

gov.pl; mSzyfr – nowy standard bezpieczeństwa komunikacji

gov.pl; Komunikator mSzyfr;


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.


JEDNORAZOWY WYCIEK KLUCZA API KOSZTOWAŁ 15 TYS. DOLARÓW

W ostatnich miesiącach obserwujemy gwałtowny wzrost wykorzystania usług AI w aplikacjach i systemach teleinformatycznych. Jednocześnie rośnie skala nadużyć związanych z niewłaściwym zarządzaniem kluczami API. Opisany przypadek developera, który stracił 15 tys. dolarów przez wyciek klucza do usług AI, nie jest incydentem odosobnionym. To konkretny sygnał ostrzegawczy dla administracji publicznej. Jeśli w twojej jednostce wdrażasz integracje z usługami chmurowymi, modelami językowymi lub API dostawców takich jak Google, to zarządzasz realnym ryzykiem finansowym i operacyjnym. Błąd konfiguracyjny lub brak kontroli dostępu może skutkować nie tylko kosztami, ale także incydentem bezpieczeństwa danych.

wyciek klucza API

Rys.1 Grafika „Wyciek klucza API” Źródło: Copilot M365


W analizowanym przypadku klucz API do usługi Google Gemini został ujawniony w publicznie dostępnym repozytorium kodu. Atakujący wykorzystali go do generowania zapytań na koszt właściciela. Mechanizm jest prosty. Klucz API działa jak token uwierzytelniający. Jeśli nie ograniczysz jego użycia, każdy kto go pozna, może korzystać z usług w twoim imieniu. W usługach rozliczanych per request oznacza to bezpośrednie straty finansowe. W środowisku JST konsekwencje mogą być poważniejsze. Atakujący może wykorzystać API do przetwarzania danych, testowania payloadów lub budowania kanałów komunikacji poza twoją kontrolą.

Wskazówki…

Zidentyfikuj wszystkie miejsca, w których używasz kluczy API. W praktyce znajdziesz je w kodzie aplikacji, skryptach automatyzujących, plikach konfiguracyjnych i pipeline CI CD. Najczęstszy błąd polega na przechowywaniu kluczy w repozytoriach Git. Nawet jeśli repozytorium jest prywatne, ryzyko wycieku istnieje. Wystarczy jeden błąd w uprawnieniach lub publikacja fragmentu kodu. W JST często spotykam sytuację, w której dostawca systemu zostawia klucz zaszyty w aplikacji, a administrator nie ma nad nim żadnej kontroli.

Wdrażaj restrykcje na poziomie dostawcy API. Każdy klucz powinien mieć ograniczenia. Ogranicz adresy IP, z których można go używać. Ogranicz domeny w przypadku aplikacji webowych. Włącz limity zapytań i budżety kosztowe. W usługach Google możesz ustawić quota oraz alerty billingowe. Jeśli ktoś zacznie generować nietypowy ruch, system powinien natychmiast cię powiadomić. Brak takich mechanizmów sprawił, że w opisanym przypadku koszt narastał przez dłuższy czas.

Zastosuj rotację kluczy. Klucz API nie jest statycznym elementem konfiguracji. Traktuj go jak hasło o wysokim poziomie uprzywilejowania. Wprowadź politykę rotacji co określony czas lub po każdym incydencie. Automatyzuj ten proces. W środowiskach produkcyjnych użyj menedżerów poświadczeń takich jak HashiCorp Vault, Azure Key Vault czy AWS Secrets Manager. W infrastrukturze on-premise możesz wykorzystać rozwiązania klasy KeePass w połączeniu z kontrolą dostępu i audytem.

Włącz monitoring i korelację zdarzeń. Integruj logi z usług API z systemem SIEM, na przykład Greylog, który planujesz wdrożyć. Analizuj wzorce ruchu. Szukaj anomalii takich jak nagły wzrost liczby zapytań, nietypowe godziny aktywności lub zapytania z nieznanych lokalizacji. W praktyce jeden dashboard z metrykami API pozwala wykryć incydent szybciej niż zgłoszenie z działu księgowości o wysokiej fakturze.


Zadbaj o bezpieczeństwo pipeline CI CD. Klucze API często trafiają do zmiennych środowiskowych w systemach takich jak GitLab CI czy Jenkins. Sprawdź kto ma do nich dostęp. Ogranicz możliwość ich odczytu. Włącz maskowanie wartości w logach. Atakujący często pozyskują hasła właśnie przez logi buildów.

Przeprowadź audyt kodu i repozytoriów. Użyj narzędzi do skanowania sekretów takich jak Gitleaks, TruffleHog lub GitGuardian. Te narzędzia wykrywają klucze API, tokeny i hasła w historii repozytoriów. W JST, gdzie projekty często mają długą historię i wielu wykonawców, takie skanowanie ujawnia realne problemy. Jeśli znajdziesz klucz w historii Git, uznaj go za skompromitowany i natychmiast go unieważnij.

Zwróć uwagę na aspekt odpowiedzialności dostawców. Jeśli korzystasz z oprogramowania od zewnętrznych firm, wymagaj w umowach stosowania bezpiecznego zarządzania sekretami. Wprowadź zapisy o zakazie hardcodowania kluczy API. Wymagaj dokumentacji dotyczącej rotacji i przechowywania kluczy. W praktyce to ty odpowiadasz za incydent, nawet jeśli błąd popełnił wykonawca.

Przygotuj procedurę reagowania. Jeśli wykryjesz nadużycie klucza API, działaj natychmiast. Unieważnij klucz, przeanalizuj logi, oszacuj zakres nadużycia i sprawdź, czy doszło do przetwarzania danych. W JST może to oznaczać konieczność zgłoszenia incydentu do UODO. Czas reakcji ma znaczenie zarówno dla ograniczenia kosztów, jak i skutków prawnych.

W kontekście jednostek sektora finansów publicznych musisz brać pod uwagę ryzyko naruszenia dyscypliny finansów publicznych. Nieautoryzowane wykorzystanie klucza API, które generuje koszty usług chmurowych, może zostać zakwalifikowane jako wydatkowanie środków publicznych bez podstawy prawnej lub bez zachowania zasad należytej staranności. Jeśli nie wdrożysz mechanizmów kontroli kosztów, limitów i monitoringu, trudno będzie wykazać, że działałeś w sposób gospodarny i zgodny z przepisami. W praktyce oznacza to potencjalną odpowiedzialność kierownika jednostki lub osoby zarządzającej systemem, zwłaszcza gdy incydent wynika z zaniedbań organizacyjnych lub braku procedur bezpieczeństwa. Dlatego traktuj zarządzanie kluczami API nie tylko jako element cyberbezpieczeństwa, ale także jako obszar kontroli finansowej i zgodności z przepisami.

Opisany przypadek pokazuje, że granica między błędem deweloperskim a incydentem bezpieczeństwa finansowego jest cienka. W twojej roli nie wystarczy ufać, że dostawca zadbał o szczegóły. Musisz aktywnie zarządzać kluczami API, monitorować ich użycie i wymuszać dobre praktyki. To obszar, który bezpośrednio wpływa na bezpieczeństwo systemów i budżet jednostki. Należy pamiętać, że wydajemy publiczne pieniądze.

Źródła:

TechRadar.com; US$15K bill destroyed a solo developer’s startup – how hackers are using leaked Google API keys to go wild with Gemini AI for free;


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

BRAK KONTROLI DOSTĘPU AGENTA AI – CO TO OZNACZA DLA JST

Wdrożenia rozwiązań opartych o sztuczną inteligencję przyspieszają w administracji publicznej. Systemy wspierają analizę danych, obsługę mieszkańców i automatyzację procesów. W tym samym czasie rośnie przestrzeń do ataku. Przypadek platformy AI jednej z największych firm doradczych na świecie pokazuje, jak szybko można przejąć kontrolę nad systemem, jeśli zaniedbasz podstawowe mechanizmy bezpieczeństwa. W ciągu kilku godzin badacze byli w stanie uzyskać dostęp do wrażliwych funkcji i danych. To był efekt błędów projektowych. Jeśli wdrażasz lub planujesz wdrożenie AI w JST, ten scenariusz dotyczy bezpośrednio twojego środowiska.


Grafika AI

Rys.1 Grafika AI – API Źródło: Copilot M365


Analizowany incydent dotyczył platformy AI, która nie egzekwowała poprawnie kontroli dostępu na poziomie API. Agent CodeWall przeanalizował wystawioną publicznie dokumentację API, znalazł trywialną podatność SQL Injection i przypisał sobie uprawnienia. System przyjmował żądania bez właściwej autoryzacji lub z błędnie zaimplementowaną logiką uwierzytelniania. W praktyce oznacza to, że użytkownik mógł uzyskać dostęp do zasobów, do których nie miał uprawnień. W architekturze nowoczesnych aplikacji API jest głównym punktem komunikacji. Jeśli nie zabezpieczysz tej warstwy, cała reszta mechanizmów ochronnych traci znaczenie.

Wskazówki…

Zidentyfikuj w swoich systemach wszystkie punkty wejścia API. Sprawdź, czy każda operacja wymaga uwierzytelnienia i autoryzacji. Nie zakładaj, że frontend zabezpiecza dostęp. Atakujący nie korzysta z interfejsu użytkownika. Wysyła bezpośrednie zapytania do API. W praktyce oznacza to konieczność wdrożenia kontroli typu zero trust na poziomie każdej metody API. Każde żądanie musi być weryfikowane niezależnie.

Zastosuj silne mechanizmy uwierzytelniania. Wykorzystaj tokeny krótkotrwałe zamiast statycznych kluczy. Wprowadź mechanizmy OAuth2 lub OpenID Connect. Weryfikuj podpisy tokenów i ich zakresy. Błędy w implementacji tych mechanizmów były jedną z przyczyn podatności. W wielu systemach spotykam sytuację, w której token istnieje, ale nikt nie sprawdza jego uprawnień.

Zaimplementuj autoryzację opartą na rolach lub atrybutach. Każde żądanie powinno być sprawdzane pod kątem uprawnień użytkownika. Wprowadź centralny mechanizm kontroli dostępu. Rozwiązania takie jak Keycloak, Auth0 czy Azure AD umożliwiają zarządzanie politykami dostępu w sposób spójny. W środowisku JST możesz zintegrować je z katalogiem Active Directory.

Wprowadź walidację danych wejściowych i kontrolę logiki biznesowej. W analizowanym przypadku możliwe było wykonywanie operacji poza przewidzianym scenariuszem użycia. Atakujący wykorzystywał nieprzewidziane kombinacje zapytań. Testy funkcjonalne nie wykrywają takich problemów. Musisz przeprowadzać testy bezpieczeństwa typu API security testing oraz fuzzing.

Zadbaj o izolację środowisk i segmentację sieci. Platformy AI często komunikują się z wieloma usługami wewnętrznymi. Jeśli atakujący uzyska dostęp do jednego komponentu, nie może mieć możliwości przemieszczania się po całej infrastrukturze. W praktyce oznacza to wdrożenie segmentacji sieci, kontroli ruchu między usługami oraz polityk typu least privilege.

Włącz monitoring i rejestrowanie zdarzeń na poziomie API. Loguj każde żądanie wraz z identyfikatorem użytkownika, adresem IP i kontekstem operacji. Integruj te dane z systemem SIEM. Analizuj anomalie w czasie rzeczywistym. Nagły wzrost liczby zapytań lub nietypowe operacje powinny uruchamiać alerty. W praktyce takie mechanizmy pozwalają wykryć incydent w jego początkowej fazie.

Przeprowadź regularne testy penetracyjne ukierunkowane na API i komponenty AI. Wymagaj od wykonawców systemów przeprowadzenia takich testów przed odbiorem. Włącz skanowanie podatności do procesu CI CD. Narzędzia takie jak OWASP ZAP, Burp Suite czy Postman z modułami testów bezpieczeństwa pozwalają wykrywać błędy zanim zrobi to atakujący.

Wprowadź kontrolę dostępu do danych wykorzystywanych przez modele AI. Modele często mają dostęp do danych wrażliwych. Jeśli nie ograniczysz dostępu, wyciek może nastąpić przez interfejs AI. W praktyce oznacza to konieczność klasyfikacji danych i przypisania do nich polityk dostępu. Nie każdy użytkownik powinien mieć dostęp do pełnego kontekstu danych.

Przypadek McKinsey pokazuje, że największe ryzyko nie wynika z zaawansowanych technik ataku, lecz z błędów w projektowaniu systemu. Jeśli wdrażasz AI w JST, musisz traktować bezpieczeństwo jako integralną część architektury, a nie dodatek na końcu projektu. To ty odpowiadasz za to, kto i w jaki sposób uzyskuje dostęp do systemu.


Źródła:

Security Magazine; Jak AI rozniosła systemy McKinseya w dwie godziny;

Pomerium; What made McKinsey’s AI platform easy to hack and how to fix it;


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

KOMU I KIEDY NALEŻY ZGŁOSIĆ WYKRYTE NARUSZENIE DANYCH OSOBOWYCH

W pracy w urzędzie masz dostęp do danych mieszkańców. To oznacza realną odpowiedzialność. Naruszenie danych może zdarzyć się każdemu. Wystarczy wysłać maila do niewłaściwej osoby, zgubić dokument albo źle ustawić uprawnienia w systemie. Kluczowe jest to, co zrobisz dalej. Masz konkretne obowiązki i bardzo mało czasu na reakcję. Ten tekst pokaże ci krok po kroku, komu zgłosić naruszenie, kiedy masz to zrobić i jak podjąć właściwą decyzję. 

grafika skarga

Rys.1 Grafika skarga Źródło: Copilot M365


Naruszenie to każda sytuacja, w której dane osobowe trafiają tam, gdzie nie powinny. Może to być utrata dokumentów, nieuprawniony dostęp do systemu albo przypadkowe ujawnienie danych. Przykład z życia. Pracownik wysyła listę uczestników szkolenia do biblioteki, ale wpisuje zły adres mailowy. Dane trafiają do obcej osoby. To jest naruszenie. Jeśli pracujesz w JST, nie działaj sam. Zgłoś incydent do administratora danych (AD) lub inspektora ochrony danych (IOD). To oni odpowiadają za formalne zgłoszenie.

Nie każde naruszenie AD musisz zgłaszać na zewnątrz. Najpierw odpowiedz sobie na jedno pytanie. Czy ta sytuacja może zaszkodzić osobie, której dane dotyczą. Urząd Ochrony Danych Osobowych wskazuje jasno. Jeśli ryzyko jest realne, masz obowiązek zgłoszenia. Zgodnie z art. 33 ust. 1 rozporządzenia 2016/679, w sytuacji gdy zaistniałe naruszenie skutkuje ryzykiem naruszenia praw lub wolności osób fizycznych, administratorzy zobligowani są do zgłoszenia naruszenia krajowemu organowi nadzorczemu, którym w Rzeczypospolitej Polskiej jest Prezes Urzędu Ochrony Danych Osobowych (Prezes UODO).

Przykład. Zgubiłeś kartkę z imieniem i nazwiskiem. Ryzyko jest niewielkie. Zgubiłeś dokument z numerem PESEL i adresem. Ryzyko jest wysokie. W takim przypadku działasz dalej. Pamiętaj o jednej rzeczy. Nawet jeśli uznasz, że ryzyko jest znikome, zapisz swoją analizę. Organ nadzorczy może o to zapytać.

Jeżeli naruszenie dotyczy danych osób w różnych krajach UE, Prezes UODO może być, ale nie musi być wiodącym (czyli właściwym dla administratora) organem nadzorczym. W przypadku transgranicznego naruszenia danych administrator powinien dokonać analizy, czy wiodącym organem nadzorczym w odniesieniu do czynności przetwarzania, które zostały objęte naruszeniem, jest Prezes UODO, czy też może inny europejski organ nadzorczy.  

Kiedy masz zgłosić naruszenie?

Tu nie ma miejsca na zwłokę. Masz maksymalnie 72 godziny od momentu wykrycia naruszenia.

To oznacza, że liczysz czas od chwili, gdy dowiedziałeś się o problemie, a nie od momentu jego powstania. Jeśli nie zdążysz w terminie, nadal zgłaszasz naruszenie. Musisz tylko wyjaśnić, dlaczego się spóźniłeś.

Zanim zgłosisz naruszenie do UODO, zbierz konkretne dane. Opisz co się stało, ilu osób dotyczy problem, jakie dane wyciekły i co już zrobiłeś, żeby ograniczyć skutki. Nie czekaj na pełny obraz sytuacji. Jeśli nie masz wszystkich informacji, zgłoś to, co wiesz. Resztę możesz uzupełnić później.


Kiedy informujesz osoby, których dane dotyczą?

Jeśli ryzyko jest wysokie, informujesz bezpośrednio mieszkańców. Robisz to szybko i jasno.

Przykład. Wyciekły dane z numerami PESEL. Informujesz poszkodowane osoby, żeby mogły zastrzec dokumenty i zabezpieczyć się przed kradzieżą tożsamości. Jeśli ryzyko jest niskie, nie musisz informować osób. Wystarczy dokumentacja wewnętrzna.


Przykładowy komunikat o naruszeniu ochrony danych osobowych

Informujemy, że w Urzędzie doszło do naruszenia ochrony danych osobowych mieszkańców. Zdarzenie polegało na nieuprawnionym dostępie do danych zawierających imię, nazwisko, adres zamieszkania oraz numer PESEL.

Po wykryciu incydentu natychmiast podjęliśmy działania zabezpieczające. Zablokowaliśmy źródło naruszenia, zabezpieczyliśmy systemy oraz rozpoczęliśmy szczegółową analizę zdarzenia. Sprawę zgłosiliśmy do Prezesa Urzędu Ochrony Danych Osobowych. Obecnie wprowadzamy dodatkowe zabezpieczenia w systemach informatycznych oraz procedurach obsługi danych. Przeprowadzamy audyt bezpieczeństwa i szkolenia dla pracowników, aby ograniczyć ryzyko podobnych zdarzeń w przyszłości.

Dane, które wyciekły, mogą zostać wykorzystane do prób wyłudzeń lub kradzieży tożsamości. Osoba nieuprawniona może próbować zaciągnąć zobowiązania finansowe lub podszyć się pod Ciebie.

Co możesz zrobić aby zminimalizować ryzyko…

  • Zastrzeż swój numer PESEL. Możesz to zrobić przez profil zaufany lub w urzędzie gminy. To najważniejszy krok, który utrudnia wykorzystanie Twoich danych.

  • Sprawdzaj swoją historię kredytową. Skorzystaj z raportów BIK. Zwracaj uwagę na próby zaciągania zobowiązań, których nie rozpoznajesz.

  • Uważaj na podejrzane telefony i wiadomości. Oszust może podawać się za pracownika banku lub urzędu i próbować wyłudzić dodatkowe informacje.

  • Zgłaszaj każdą podejrzaną sytuację. Jeśli ktoś próbuje wykorzystać Twoje dane, skontaktuj się z policją lub swoim bankiem.

  • Rozważ włączenie alertów w banku. Dzięki nim szybko dowiesz się o próbach użycia Twoich danych.

Jeśli masz pytania lub potrzebujesz pomocy, skontaktuj się z nami:

Urząd Gminy w ……….

…………………………….

Każde zgłoszenie traktujemy poważnie. Możesz uzyskać informacje o zakresie naruszenia oraz wsparcie w zabezpieczeniu swoich danych.


Najczęstsze błędy w urzędach

Pierwszy błąd to brak reakcji. Pracownik dostrzega problem, ale liczy, że nikt się nie dowie.

Drugi błąd to zbyt późne zgłoszenie. 72 godziny mijają szybciej niż myślisz.

Trzeci błąd to brak dokumentacji. Nawet jeśli nie zgłaszasz naruszenia, musisz mieć zapis analizy.

Czwarty błąd to działanie w pojedynkę. Zawsze informuj inspektora ochrony danych.

Co powinieneś zrobić w praktyce?

Zauważyłeś incydent. Zatrzymaj go. Zablokuj dostęp, wycofaj maila, zabezpiecz dokumenty.

Zgłoś sprawę do przełożonego lub IOD.

Oceń ryzyko. Jeśli istnieje, przygotuj zgłoszenie do UODO.

Pilnuj czasu. 72 godziny to twój realny limit.

Zapisz wszystko. Każdą decyzję i każdy krok.

Taka reakcja pokazuje, że urząd działa odpowiedzialnie i chroni mieszkańców.


Źródła:

uodo.gov.pl; Komu należy zgłosić zaistniałe naruszenie ochrony danych osobowych?


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

JAK ZŁOŻYĆ SKARGĘ DO URZĘDU OCHRONY DANYCH OSOBOWYCH

W sieci zostawiasz swoje dane każdego dnia. Podajesz je w urzędzie, sklepie internetowym czy przy rejestracji wizyty lekarskiej. Masz prawo oczekiwać, że będą bezpieczne. Gdy ktoś je wykorzysta niezgodnie z prawem, możesz zareagować. Jednym z najważniejszych narzędzi jest skarga do Urzędu Ochrony Danych Osobowych. To prostsze niż myślisz. W tym tekście znajdziesz konkretne wskazówki, które pozwolą ci skutecznie złożyć skargę i zadbać o swoje dane.


grafika skarga

Rys.1 Grafika skarga Źródło: @UODOgov_pl / X https://x.com/UODOgov_pl/status/2039297098571534414?s=20

Kiedy możesz złożyć skargę?

Złóż skargę, gdy ktoś naruszy twoje prawa związane z danymi osobowymi. Przykłady są bardzo konkretne. Firma wysyła ci reklamy bez twojej zgody lub udostępnia twoje dane osobom trzecim. Pracodawca przetwarza więcej danych niż powinien. Bank nie chce usunąć twoich danych pomimo wniosku. Jeśli czujesz, że ktoś działa niezgodnie z przepisami RODO, masz podstawę do działania.


Zanim wyślesz skargę najpierw skontaktuj się z podmiotem, który przetwarza twoje dane. Napisz wniosek o wyjaśnienie sprawy lub o realizację twojego prawa, na przykład dostępu do danych albo ich usunięcia. Daj czas na odpowiedź. Prawo przewiduje zwykle miesiąc. Zachowaj kopie wiadomości. Będzie to dowód, że próbowałeś rozwiązać sprawę bez udziału UODO.

Jak przygotować skargę?

Opisz swoją sprawę jasno i konkretnie. Podaj, kto przetwarza twoje dane i na czym polega problem. Wskaż, kiedy doszło do naruszenia. Dołącz dowody. Mogą to być maile, zrzuty ekranu, odpowiedzi firmy. Podaj swoje dane kontaktowe. Nie pisz ogólnie. Zamiast „naruszono moje dane” napisz „firma X wysłała mi 12 wiadomości marketingowych bez zgody między 1 a 15 marca”.

Jak złożyć skargę?

Masz kilka możliwości. Możesz wysłać skargę pocztą tradycyjną do UODO. Możesz złożyć ją elektronicznie przez e-doręczenia. Możesz też dostarczyć ją osobiście. Formularz nie jest obowiązkowy, ale ułatwia sprawę. Najważniejsze jest, aby pismo zawierało opis zdarzenia, twoje żądanie i dowody.

Urząd Ochrony Danych Osobowych

ul. Stanisława Moniuszki 1A, 00-014 Warszawa

tel. 22 531-03-00

Adres do doręczeń elektronicznych UODO AE:PL-67085-31860-RWFHC-35


Następnie UODO analizuje skargę i sprawdza, czy doszło do naruszenia. Może poprosić cię o uzupełnienie informacji. Może też zwrócić się do firmy lub instytucji o wyjaśnienia. W razie stwierdzenia naruszenia urząd może nakazać zmianę działania, usunięcie danych albo nałożyć karę finansową. Postępowanie trwa, ale masz prawo pytać o jego stan. Otrzymasz informacje o przebiegu postępowania. Możesz też dostarczać nowe dowody. Jeśli nie zgadzasz się z decyzją, możesz ją zaskarżyć do sądu administracyjnego.

Praktyczne wskazówki

Rób zrzuty ekranu od razu, gdy zauważysz naruszenie. Zapisuj daty i godziny. Korzystaj z prostego języka. Pisz krótko i na temat. Dołącz tylko potrzebne dokumenty. Jeśli sprawa dotyczy dzieci lub osób starszych, opisz to wprost. To pomaga w ocenie sytuacji. Ten mechanizm działa. Jeśli z niego skorzystasz, chronisz nie tylko siebie, ale też innych.

Źródła:

uodo.gov.pl; Składanie skarg za pomocą e-doręczeń

X; Każda osoba ma prawo złożyć skargę do Prezesa UODO


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

ZADBAJ LOKALNIE O KOMPETENCJE CYFROWE MIESZKAŃCÓW – KRC

W wielu gminach występuje podobny problem. Mieszkańcy mają dostęp do Internetu, ale nie potrafią w pełni bezpiecznie z niego korzystać. Starsze osoby boją się załatwiać sprawy online. Rodzice nie wiedzą, jak chronić dzieci w sieci. Część mieszkańców nie potrafi skorzystać z usług publicznych przez Internet. Teraz pojawia się realna szansa, aby to zmienić. Program Klubów Rozwoju Cyfrowego daje twojej gminie konkretne środki na stworzenie miejsca, w którym mieszkańcy nauczą się praktycznych umiejętności cyfrowych. Program realizowany przez Centrum Projektów Polska Cyfrowa zakłada wsparcie dla gmin, które chcą rozwijać kompetencje swoich mieszkańców. Do podziału jest ponad 975 mln zł. To nie jest projekt teoretyczny. To konkretne pieniądze na działania lokalne, które możesz wdrożyć u siebie.

Grafika KRC


Rys.1 Grafika „KRC” Źródło: https://www.gov.pl/

Klub Rozwoju Cyfrowego to nie musi być nowa instytucja. Możesz go uruchomić w bibliotece, domu kultury lub urzędzie. Wystarczy miejsce, dostęp do Internetu i osoba, która poprowadzi zajęcia. Mieszkańcy przychodzą tam po praktyczną wiedzę. Uczą się jak założyć profil zaufany, jak skorzystać z e-usług, jak rozpoznać oszustwo w Internecie. To są umiejętności, które od razu wykorzystują w życiu.

Z perspektywy urzędu zyskujesz więcej niż tylko zadowolonych mieszkańców. Jeśli nauczysz ludzi korzystania z usług online, zmniejszysz kolejki w urzędzie. Pracownicy będą mieli więcej czasu na trudniejsze sprawy. To realna poprawa organizacji pracy. W jednej z gmin pilotażowych liczba wizyt w urzędzie w sprawach prostych spadła, bo mieszkańcy zaczęli załatwiać je samodzielnie przez Internet.

Nie komplikuj startu. Zacznij od diagnozy. Sprawdź, kto w twojej gminie najbardziej potrzebuje wsparcia. Seniorzy, osoby bezrobotne, rodzice dzieci w wieku szkolnym. Porozmawiaj z dyrektorami szkół i bibliotek. Oni wiedzą, jakie są realne potrzeby. Na tej podstawie zaplanuj program zajęć.

Zadbaj o prosty program. Nie zaczynaj od teorii. Pokaż mieszkańcom konkrety. Jak zapłacić podatek online. Jak umówić wizytę u lekarza przez Internet. Jak sprawdzić konto w ZUS. Jeśli uczestnik po zajęciach potrafi zrobić jedną rzecz samodzielnie, to jest sukces.

W projekcie masz środki nie tylko na zajęcia. Możesz sfinansować sprzęt, wynagrodzenia dla prowadzących i działania informacyjne. To ważne, bo bez promocji mieszkańcy nie przyjdą. Wykorzystaj lokalne kanały, stronę urzędu, Facebook, ogłoszenia w sołectwach. Zaproś ludzi konkretnym komunikatem: Przyjdź, bądź cyberodporny i naucz się korzystać z telefonu i Internetu.


Nabór wniosków już ruszył i ma określone terminy. Dokumenty składasz elektronicznie. Jeśli nie masz doświadczenia w projektach unijnych, skorzystaj z pomocy WOKISS. To praktyczne wsparcie, które pomaga uniknąć błędów formalnych i odciąży twój zespół.

Nie odkładaj decyzji na później. Projekty cyfrowe często przegrywają z inwestycjami infrastrukturalnymi. Droga czy kanalizacja są bardziej widoczne. Kompetencje cyfrowe dają równie realny efekt. Mieszkaniec, który radzi sobie w świecie cyfrowym, jest bardziej samodzielny i mniej zależny od urzędu.

Masz teraz narzędzie i finansowanie. Od twojej decyzji zależy, czy mieszkańcy twojej gminy będą tylko użytkownikami technologii, czy świadomymi jej uczestnikami.

Źródła:


samorzad.pap.pl; Ponad 975 mln złotych na zakładanie klubów rozwoju cyfrowego w gminach

gov.pl; Kluby Rozwoju Cyfrowego

gov.pl; Projekt Kluby Rozwoju Cyfrowego – wsparcie

gov.pl; Nabór wniosków FERS.01.09

funduszeunijne.gov.pl; Rozwój kompetencji cyfrowych


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.


SI W SŁUŻBIE ZDROWIA

Sztuczna inteligencja coraz częściej wspiera lekarzy w diagnozie i leczeniu chorób. Nie jest to już odległa przyszłość, tylko rozwiązania, które powoli trafiają do szpitali i laboratoriów. Dzięki nim lekarz może szybciej podjąć decyzję, a ty możesz dostać bardziej dopasowane leczenie. Warto wiedzieć, jak to działa i co to oznacza dla ciebie jako pacjenta. Świadomy pacjent lepiej rozumie proces leczenia i potrafi zadawać właściwe pytania. Nowoczesne algorytmy potrafią analizować bardzo duże ilości danych medycznych. Chodzi o wyniki badań, obrazy z tomografii, a nawet informacje zapisane w komórkach organizmu.


AI zdrowie

Rys.1 Grafika „AI zdrowie” Źródło: Designed by Freepik

W artykule „Inteligentne algorytmy potrafią ocenić komórkowe markery kluczowe dla leczenia” opisano rozwiązania, które oceniają tak zwane markery komórkowe. To konkretne cechy komórek, które mówią lekarzowi, jak rozwija się choroba i jak organizm reaguje na leczenie. Dzięki temu lekarz nie musi opierać się tylko na ogólnych schematach. Może dobrać terapię dokładnie do twojego przypadku. To podejście nazywa się medycyną spersonalizowaną. W praktyce oznacza to większą szansę na skuteczne leczenie i mniejsze ryzyko niepotrzebnych terapii.

Wyobraź sobie sytuację, w której dwie osoby chorują na ten sam nowotwór. Jedna reaguje dobrze na leczenie, druga nie. Algorytm analizuje ich komórki i wskazuje różnice. Na tej podstawie lekarz zmienia sposób leczenia u drugiej osoby. To nie jest teoria. Takie rozwiązania są już testowane i wdrażane w wybranych ośrodkach. Dla ciebie jako mieszkańca ważne jest, abyś wiedział, gdzie szukać takich możliwości. Duże szpitale kliniczne i centra onkologiczne najczęściej jako pierwsze wdrażają nowe technologie. Zapytaj lekarza prowadzącego, czy w twoim przypadku można zastosować bardziej zaawansowaną diagnostykę. Masz prawo pytać o dostępne opcje. Zwróć uwagę na dokumentację medyczną. Przechowuj wyniki badań w jednym miejscu. Algorytmy działają najlepiej, gdy mają dostęp do pełnych danych. Jeśli zmieniasz lekarza lub placówkę, zabierz całą historię leczenia. To zwiększa szansę na trafną analizę. Pamiętaj też o bezpieczeństwie danych. Twoje wyniki badań to wrażliwe informacje. Korzystaj tylko z zaufanych placówek i systemów. Sprawdź, czy dana jednostka stosuje zabezpieczenia i informuje o sposobie przetwarzania danych.

Sztuczna inteligencja nie zastępuje lekarza. Ona go wspiera. Ostateczną decyzję zawsze podejmuje człowiek. Traktuj nowe technologie jako narzędzie, które może poprawić jakość leczenia. Jeśli rozumiesz, jak działa, łatwiej ci współpracować z lekarzem i podejmować świadome decyzje.

Twoja rola nie kończy się na przyjęciu diagnozy. Zadawaj pytania. Interesuj się metodami leczenia. Sprawdzaj, czy istnieją nowe rozwiązania, które mogą pomóc w twojej sytuacji. To realny sposób, aby zwiększyć swoje szanse na skuteczną terapię.

Źródła:
PAP Zdrowie; Inteligentne algorytmy potrafią ocenić komórkowe markery kluczowe dla leczenia;


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.