KOLEJNY ATAK NA URZĄD MIASTA – URUCHOMIONO PROCEDURY KRYZYSOWE

Atak na urząd miasta nie jest już incydentem wyjątkowym. To scenariusz, który może dotknąć każdą jednostkę samorządu terytorialnego. Z informacji opublikowanych przez Polską Agencję Prasową wynika, że w jednym z urzędów doszło do naruszenia bezpieczeństwa systemów IT, a na poziomie centralnym uruchomiono procedury kryzysowe. Sprawą zajęły się CSIRT NASK, UODO oraz organy ścigania. Jeśli odpowiadasz za infrastrukturę IT w JST, potraktuj ten przypadek jako sygnał ostrzegawczy. Twój system nie jest anonimowy w sieci. Jest celem. Masz ograniczony czas na reakcję, gdy incydent już wystąpi.

cyberatak

Rys.1 Grafika „cyberatak” Źródło: Designed by Freepik

Atak objął systemy informatyczne urzędu. Najczęściej w takich przypadkach dochodzi do kompromitacji kont uprzywilejowanych lub wykorzystania podatności w usługach dostępnych z sieci publicznej. Typowy wektor wejścia to phishing lub podatność w VPN, RDP albo serwer aplikacyjny. Po uzyskaniu dostępu napastnik wykonuje ruch boczny i przejmuje kolejne zasoby.

Z punktu widzenia informatyka kluczowe jest jedno pytanie. Jak szybko wykrywasz incydent. W wielu JST czas wykrycia liczony jest w dniach lub tygodniach. Według raportów branżowych średni czas obecności atakującego w sieci to ponad 20 dni. W tym czasie napastnik mapuje środowisko, zbiera dane i przygotowuje eskalację. Jeśli nie masz centralnego systemu zbierania logów i korelacji zdarzeń, działasz w ciemno.

Sprawdź swoje logowanie zdarzeń. Windows Event ID 4624, 4625, 4672 oraz 4720 to podstawowe sygnały aktywności kont. Jeśli nie analizujesz ich automatycznie, nie zobaczysz ataku. Wdrożenie systemu klasy SIEM, np. Greylog, Wazuh czy Elastic, pozwala na korelację i alertowanie w czasie rzeczywistym.

Zadbaj o segmentację sieci. Jeśli użytkownik z referatu budownictwa ma dostęp do serwera finansowego, to błąd architektoniczny. VLAN bez kontroli ruchu nie wystarczy. Wprowadź polityki firewall między segmentami. Wymuś zasadę least privilege. Każdy dostęp musi mieć uzasadnienie.

Przeanalizuj dostęp zdalny. RDP wystawione do Internetu to zaproszenie dla atakującego. Jeśli musisz używać zdalnego dostępu, wdróż VPN z MFA. Sprawdź logi logowań. Wiele ataków zaczyna się od prostych prób brute force.

Zabezpiecz kopie zapasowe. W incydentach ransomware to jedyny element, który pozwala wrócić do działania. Backup musi być offline lub w modelu immutable. Testuj odtwarzanie. W praktyce wiele JST posiada backup, którego nie da się użyć.

Zwróć uwagę na użytkownika końcowego. Phishing nadal działa. Wystarczy jedno kliknięcie. Szkolenia powinny być cykliczne i oparte na symulacjach. Przykład z życia. W jednej z gmin przeprowadzono test phishingowy. Ponad 40 procent pracowników kliknęło w link. To nie jest problem ludzi. To problem procesu i świadomości.

Wprowadź procedury reagowania. Jeśli nie masz playbooka na incydent, stracisz czas na improwizację. Określ, kto podejmuje decyzje, kto izoluje systemy, kto komunikuje się z kierownictwem. W ataku liczą się minuty. Odłącz zainfekowaną stację od sieci. Zablokuj konta. Zabezpiecz logi. Nie wyłączaj systemu bez analizy, bo stracisz ślady.

Monitoruj aktualizacje. Wiele ataków wykorzystuje znane podatności. Brak patchowania to najprostsza droga do kompromitacji. W środowisku Windows użyj WSUS lub Intune. Dla urządzeń sieciowych wprowadź harmonogram aktualizacji firmware.

Patrz na incydent jak na proces, nie jednorazowe zdarzenie. Atak na urząd miasta pokazał, że reakcja musi być wielopoziomowa. Ty odpowiadasz za pierwszy poziom. Masz wpływ na architekturę, monitoring i procedury. Jeśli tego nie zrobisz, kolejne komunikaty mogą dotyczyć twojej jednostki.


Źródła:
Serwis Samorządowy PAP; Atak hakerski na urząd miasta. Ministerstwo wdraża procedury kryzysowe

CyberDefence24; Cyberatak na Urząd Miasta w Myszkowie. Ryzyko wycieku danych


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.


CZY TWOJA JST JEST ODPOWIEDNIO ZABEZPIECZONA – BRAVO-CRP?

Rząd utrzymuje w Polsce stopień alarmowy BRAVO oraz BRAVO CRP. Dla wielu mieszkańców to tylko komunikat w mediach. Dla administracji publicznej to wyraźny sygnał. Państwo oczekuje większej czujności i konkretnych działań w obszarze bezpieczeństwa. Dotyczy to także cyberprzestrzeni. Właśnie tam coraz częściej dochodzi do prób ataków na instytucje publiczne. Urząd gminy, szkoła czy ośrodek pomocy społecznej korzystają z systemów informatycznych każdego dnia. Każdy z nich może stać się celem cyberataku. Dlatego pytanie o bezpieczeństwo systemów w samorządzie nie jest dziś teorią. To pytanie o ciągłość pracy urzędu i ochronę danych mieszkańców.

Alarm

Rys.1 Grafika „Alarm” Źródło: https://www.gov.pl

Stopień alarmowy BRAVO oznacza zwiększone ryzyko zdarzenia o charakterze terrorystycznym. Stopień BRAVO CRP dotyczy cyberprzestrzeni. Administracja publiczna ma wtedy prowadzić wzmożony monitoring bezpieczeństwa systemów informatycznych i reagować na podejrzane zdarzenia.

W praktyce oznacza to jedno. Każda jednostka samorządu terytorialnego powinna sprawdzić, czy jest przygotowana na incydent cyfrowy.

Czy Twoje systemy są aktualne

Najprostszy sposób ataku to wykorzystanie starego oprogramowania. W wielu urzędach systemy aktualizuje się dopiero wtedy, gdy coś przestaje działać. To błąd. Aktualizacje usuwają luki bezpieczeństwa. Hakerzy często wykorzystują właśnie te znane błędy. Sprawdź więc w swojej jednostce trzy rzeczy. Czy systemy mają włączone automatyczne aktualizacje. Czy aktualizujesz oprogramowanie serwerowe. Czy ktoś odpowiada za kontrolę tych procesów.

Czy pracownicy wiedzą, jak wygląda atak

W większości przypadków atak zaczyna się od wiadomości e-mail. Pracownik dostaje fakturę, wezwanie do zapłaty albo informację o przesyłce. Otwiera załącznik. W tym momencie uruchamia złośliwy program. W wielu urzędach takie sytuacje zdarzają się regularnie. Wystarczy jedno kliknięcie, aby zainfekować sieć urzędu.

Dlatego szkolenia z cyberbezpieczeństwa nie są formalnością. Powinny pokazywać konkretne przykłady, prawdziwe wiadomości phishingowe. Pracownik musi wiedzieć jak rozpoznać podejrzany adres nadawcy albo dziwny link.

Dobrym rozwiązaniem jest prosta zasada. Jeśli wiadomość wzbudza niepokój, nie otwieraj załącznika. Zgłoś ją do administratora systemu.

Czy masz kopię zapasową danych

Ataki ransomware stały się codziennością. Haker blokuje dostęp do systemu i żąda okupu za odblokowanie danych. Ofiarami takich ataków były już urzędy w Europie i w Polsce.

Jedyna realna ochrona to kopia zapasowa danych. Musi być wykonywana regularnie. Musi być przechowywana poza głównym systemem. Jeśli kopia znajduje się na tym samym serwerze co dane, atakujący zablokuje wszystko.

Sprawdź więc jedną rzecz. Czy jesteś w stanie przywrócić system z kopii zapasowej w ciągu jednego dnia. Jeśli odpowiedź brzmi nie, to znak że procedury wymagają poprawy.

Czy urząd monitoruje swoją sieć

Stopień BRAVO CRP oznacza wzmożony monitoring systemów. W wielu JST monitoring ogranicza się do sprawdzania czy serwer działa. To za mało.

Administrator powinien widzieć, kto loguje się do systemów. Powinien wiedzieć czy ktoś próbuje wielokrotnie odgadnąć hasło. Powinien otrzymywać alert, gdy pojawia się nietypowa aktywność w sieci.

Przykład z życia. W jednym z urzędów administrator zauważył w logach kilkaset prób logowania z zagranicznego adresu IP. Szybka blokada adresu zatrzymała próbę włamania. Bez monitoringu nikt nie zauważyłby problemu.

Czy masz plan działania

Największym problemem w czasie incydentu jest chaos. Nikt nie wie, kto podejmuje decyzje. Nikt nie wie, czy trzeba wyłączyć system. Nikt nie wie, kogo powiadomić.

Dlatego każda jednostka powinna mieć prosty plan reagowania na incydent. Dokument nie musi być długi. Wystarczy kilka punktów.

  • Kto zgłasza incydent.

  • Kto odpowiada za decyzję o odłączeniu systemu od sieci.

  • Kto kontaktuje się z zespołem reagowania na incydenty.

  • Kto informuje kierownictwo jednostki.

W sytuacji kryzysowej takie informacje oszczędzają cenny czas.

Bezpieczeństwo zaczyna się od codziennych decyzji

Stopień alarmowy BRAVO CRP nie oznacza, że atak jest pewny. Oznacza zwiększone ryzyko. Państwo daje sygnał, aby instytucje publiczne działały ostrożniej. Dla pracownika samorządu to dobra okazja, aby spojrzeć na bezpieczeństwo systemów w swojej jednostce. Czasem wystarczy kilka prostych działań. Aktualizacja systemu. Szkolenie pracowników. Sprawdzenie kopii zapasowych. Każdy z tych kroków zwiększa bezpieczeństwo danych mieszkańców i stabilność pracy urzędu.

Źródła:
Gov.pl; Ministerstwo Spraw Wewnętrznych i Administracji; Stopnie alarmowe BRAVO i BRAVO CRP na terenie całego kraju wciąż obowiązują

AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

TRENUJ CYFROWĄ ODPORNOŚĆ KAŻDEGO DNIA

Internet stał się częścią codziennego życia. Sprawdzasz wiadomości, płacisz rachunki, kontaktujesz się z urzędem, rozmawiasz z rodziną. Z sieci korzysta już niemal każdy. W Polsce aż 89 procent mieszkańców używa Internetu regularnie, a 85 procent robi to codziennie. Mimo to tylko około połowa osób posiada podstawowe umiejętności cyfrowe. Oznacza to, że wiele osób korzysta z technologii, ale nie zawsze robi to bezpiecznie. Dlatego powstała ogólnopolska kampania „Buduj cyfrową formę klik po kliku”. Jej celem jest zachęcenie mieszkańców do rozwijania cyfrowych umiejętności i świadomego korzystania z technologii. Cyfrowa odporność działa podobnie jak kondycja fizyczna. Trzeba ją ćwiczyć regularnie. Każdy dzień daje okazję, aby zrobić mały krok w stronę większego bezpieczeństwa w sieci.

Inwestycje w kompetencje cyfrowe Polaków

Rys.1 Grafika „Inwestycje w kompetencje cyfrowe Polaków” Źródło: https://www.gov.pl/

Dlaczego cyfrowa odporność jest dziś tak ważna

Oszuści coraz częściej wykorzystują Internet. Podszywają się pod banki, firmy kurierskie lub znajomych z mediów społecznościowych. Wysyłają fałszywe wiadomości SMS albo e-maile z linkiem do strony, która wygląda jak prawdziwa. Wystarczy jeden nieuważny klik, aby stracić pieniądze lub dostęp do konta. W Polsce każdego roku policja odnotowuje tysiące przestępstw internetowych. W wielu przypadkach ofiarą padają zwykli użytkownicy, którzy chcieli tylko odebrać paczkę lub zapłacić rachunek. Cyfrowa odporność polega na tym, że potrafisz rozpoznać takie próby oszustwa i wiesz, jak zareagować. Nie potrzebujesz specjalistycznej wiedzy informatycznej. Wystarczy kilka prostych nawyków.

Ucz się małymi krokami

Rozwijanie kompetencji cyfrowych nie wymaga specjalistycznych kursów. Wystarczy systematyczna nauka. Nowa kampania rządowa zachęca mieszkańców do sprawdzenia swoich umiejętności i korzystania z materiałów edukacyjnych dostępnych online. Możesz tam znaleźć proste poradniki dotyczące bezpieczeństwa w sieci, ochrony prywatności czy rozpoznawania fałszywych informacji.

W całym kraju prowadzone są też warsztaty i szkolenia. Często odbywają się w bibliotekach, szkołach czy domach kultury. Z takich zajęć korzystają zarówno młodzi ludzie, jak i seniorzy. W wielu miejscach młodzież pomaga starszym mieszkańcom nauczyć się korzystania z nowych technologii.

Ministerstwo Cyfryzacji realizuje systemowe podejście oparte na trzech filarach: kompetencjach, bezpieczeństwie i infrastrukturze. Działania obejmują wszystkie grupy wiekowe – od uczniów szkół podstawowych, przez nauczycieli, po seniorów.

Na stronie cyfrowaforma.gov.pl będzie można sprawdzić swój aktualny poziom kompetencji cyfrowych i znaleźć materiały dopasowane do własnych potrzeb. Kampania wpisuje się w ideę life-long learning, czyli uczenia się przez całe życie. Każdy krok naprzód, nawet ten najmniejszy, ma znaczenie.

Cyfrowa odporność nie powstaje w jeden dzień. Tworzysz ją poprzez codzienne decyzje. Każdy taki krok zwiększa Twoje bezpieczeństwo. Internet może być miejscem pracy, nauki i kontaktu z innymi ludźmi. Warto korzystać z niego świadomie i spokojnie. Jeden dobry nawyk dziennie wystarczy, aby zbudować silną cyfrową formę.


Źródła:
gov.pl; Inwestycje w kompetencje cyfrowe Polaków – start kampanii „Buduj cyfrową formę klik po kliku”


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

SPRAWDŹ CZY TWÓJ TELEFON CIĘ PODSŁUCHUJE

Twój smartfon jest z Tobą przez cały dzień. Służy do rozmów, pisania wiadomości, przeglądania Internetu i zdjęć rodzinnych. Coraz częściej jednak pojawiają się pytania: czy telefon Cię podsłuchuje? Czy ktoś bez mojej zgody słyszy to, co mówię? Wiele osób zauważa, że po rozmowie o jakimś temacie pojawiają się reklamy związane z tym tematem. To może budzić niepokój o prywatność. W tym artykule wyjaśniam, jak działa mikrofon w telefonie, skąd mogą brać się podejrzenia podsłuchu, jak sprawdzić, które aplikacje mają dostęp do twojego mikrofonu, i jak ograniczyć ich możliwości oraz zadbać o cyfrowe bezpieczeństwo w codziennym użyciu telefonu.

szpieg w telefonie

Rys.1 Grafika „szpieg w telefonie” Źródło: Designedby Freepik

Twój telefon rzeczywiście „nasłuchuje”, ale niekoniecznie w sensie podsłuchu. W nowoczesnych telefonach asystent głosowy, taki jak Google Assistant, stale analizuje dźwięki wokół Ciebie, aby wychwycić komendę głosową. Mikrofon pozostaje aktywny w tle po to, żeby wykryć wyznaczone hasło, np. „OK Google”. To nie oznacza, że urządzenie wysyła do firm nagrania wszystkich twoich rozmów. Analiza tej funkcji odbywa się lokalnie na urządzeniu i nie musi trafić do chmury, jeśli nie wyraziłeś dodatkowej zgody na udostępnianie danych.

Dlaczego pojawiają się spersonalizowane reklamy?

Częstym argumentem rzekomo potwierdzającym podsłuch w telefonie są reklamy dopasowane do rozmów. W rzeczywistości większość takich sugestii wynika z danych o Twoich zachowaniach: lokalizacji, historii wyszukiwania, odwiedzanych miejscach czy preferencjach zakupowych. Systemy reklamowe analizują wzorce, a nie treść twoich rozmów. Od 2019 roku eksperymenty wykazały, że reklamy nie są generowane na podstawie wypowiadanych słów, lecz na podstawie trendów i zachowań użytkowników.

Najczęstszym źródłem rzeczywistego ryzyka są aplikacje, którym sam przyznałeś uprawnienia do korzystania z mikrofonu, kamery lub innych danych. Często podczas instalacji aplikacji klikasz „zgadzam się”, bez sprawdzenia, jakie dane udostępniasz. Aplikacje takie jak komunikatory rzeczywiście potrzebują mikrofonu, aby działać, ale gry czy skanery kodów QR nie powinny mieć takiego dostępu bez wyraźnej potrzeby.

Jak sprawdzić, kto słucha?

W systemach Android i iPhone możesz sprawdzić, które aplikacje mają dostęp do mikrofonu. W Android przejdź do Ustawienia > Prywatność > Menedżer uprawnień i zobacz listę aplikacji z dostępem do mikrofonu oraz kamery. W iPhone możesz wejść w Ustawienia > Prywatność > Mikrofon i wyłączyć dostęp aplikacjom, którym nie ufasz. W nowszych wersjach Androida oraz iOS pojawiają się także ikony informujące, gdy mikrofon jest aktywnie używany na ekranie. Zielona lub pomarańczowa kropka oznacza, że mikrofon lub kamera działają właśnie teraz.

Co możesz zrobić, aby zwiększyć prywatność?

Pierwszą praktyczną rzeczą jest regularne przeglądanie uprawnień aplikacji. Jeśli jakaś aplikacja ma dostęp do mikrofonu bez wyraźnej potrzeby, odbierz jej to uprawnienie. Możesz ustawić, aby aplikacja pytała o zgodę za każdym razem, gdy chce skorzystać z mikrofonu. To ogranicza ryzyko działania aplikacji w tle bez Twojej wiedzy.

Czasem możesz zobaczyć ikonę mikrofonu bez aktualnej aktywności aplikacji, którą używasz. W takich sytuacjach sprawdź listę uprawnień. Jeśli nic nie wydaje się podejrzane, możesz zainstalować aplikację bezpieczeństwa lub antywirusową, która przeskanuje urządzenie pod kątem złośliwego oprogramowania. Prawdziwy spyware (np.: Pegasus), nagrywa rozmowy, sms, zdjęcia i przesyła je poza telefon. Takie sytuacje występują rzadko i są bardzo trudne do wykrycia bez specjalistycznych narzędzi.

Pamiętaj, Twoja prywatność zaczyna się od świadomości.

Twoje zdjęcia, sms, historia przeglądarki i rozmowy są wartościowe dla reklamodawców i firm technologicznych, ale znacznie mniej pożądane przez cyberprzestępców. Nie przyznawaj szerokich uprawnień aplikacjom. Regularnie sprawdzaj ustawienia prywatności i nie instaluj nieznanych aplikacji bez uzasadnionego powodu. To zwiększa Twoje bezpieczeństwo cyfrowe.


Źródła:
Business Insider Polska; Czy telefon podsłuchuje rozmowy? Jak to sprawdzić i wyłączyć mikrofon w Androidzie
Asurion; Is my phone listening to me? How to check app microphone and camera access
Benchmark; Jak sprawdzić, czy telefon nie jest na podsłuchu? Kod na telefon


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

PROCEDURA ZGŁOSZENIA INSTYTUCJI DO MOJE.CET.PL

Podnieś cyberbezpieczeństwo swojego urzędu już dziś, zgłoś się do darmowego audytu. Nie czekaj, aż wydarzy się incydent, który zmusi Cię do działania. Lepiej działać zapobiegawczo, mając wsparcie doświadczonych specjalistów. Darmowy audyt bezpieczeństwa od CERT Polska to dla Ciebie ogromna szansa. Możesz w prosty sposób zidentyfikować i usunąć zagrożenia zanim hakerzy wyrządzą szkody. Zyskasz cenną wiedzę o własnej infrastrukturze, poprawisz ochronę danych mieszkańców, a także zwiększysz zaufanie do e-usług oferowanych przez Twój urząd. Ten drogowskaz w postaci raportu bezpieczeństwa pokaże Ci, nad czym warto popracować, aby Twoja jednostka samorządowa była cyberodporna.


procedura


Rys.1 Grafika „procedura” Źródło: Designed by Freepik

Jak zgłosić się do darmowego audytu? (Instrukcja krok po kroku)
Prosta ścieżka wdrożenia darmowego audytu bezpieczeństwa w Twoim urzędzie:

  1. Wejdź na stronę moje.cert.pl i utwórz konto. Załóż bezpłatne konto używając służbowego adresu e-mail. Rejestracja zajmie Ci tylko chwilę – formularz wymaga podstawowych danych. (Podpowiedź: jeśli to możliwe, użyj adresu w domenie urzędu, co ułatwi weryfikację uprawnień.)

  2. Dodaj domeny i usługi do skanowania. Po zalogowaniu zgłoś wszystkie domeny internetowe należące do Twojej jednostki. Zacznij od głównych stron (np. urzadTwojejGminy.pl, bip.urzadTwojejGminy.pl), a następnie dodaj ewentualne inne adresy (portale, systemy publiczne) oraz kluczowe adresy IP. System pokaże instrukcje weryfikacji – trzeba potwierdzić, że reprezentujesz daną instytucję, np. poprzez e-mail od podanego adresu domeny lub dodanie specjalnego wpisu na stronie czy dodanie rekordu TXT w DNS.

  3. Zamów bezpłatne skanowanie bezpieczeństwa. Gdy Twoje zasoby są już dodane, uruchom skanowanie. Narzędzie Artemis zacznie analizować Twoje strony pod kątem podatności (znanych błędów i dziur). Nie musisz nadzorować tego procesu – skan odbywa się automatycznie w tle i zazwyczaj trwa od kilku do kilkunastu minut (w zależności od wielkości i liczby serwisów).

  4. Odbierz raport i zapoznaj się z wynikami. Po zakończeniu testu zaloguj się na platformę i sprawdź wyniki audytu. Znajdziesz tam listę wykrytych podatności posegregowanych według poziomu istotności (np. wysoki, średni, niski). Przy każdej pozycji otrzymasz opis problemu oraz wskazówki, jak go usunąć. Przeczytaj uważnie rekomendacje CERT Polska – to praktyczne porady, co zmienić lub zaktualizować, żeby załatać dziurę.

  5. Usuń podatności jak najszybciej. Nie odkładaj poprawek na później. Wiele zagrożeń (jak np. przestarzałe oprogramowanie, otwarty port czy brak szyfrowania połączenia) można wyeliminować w krótkim czasie we własnym zakresie. Czasem wystarczy zmiana ustawień serwera, aktualizacja systemu lub wyłączenie nieużywanej usługi. Bywa i tak, że potrzebna będzie pomoc firmy zewnętrznej (np. dostawcy oprogramowania) – jednak świadomość problemu to pierwszy krok do jego rozwiązania.

  6. Zaplanuj regularne skanowania. Po naprawieniu błędów pozwól platformie ponownie przeskanować systemy. Moje.cert.pl cyklicznie powtórzy testy i sprawdzi, czy wprowadzone poprawki działają, a także czy nie pojawiły się nowe podatności. W praktyce wystarczy, że będziesz monitorować powiadomienia od CERT Polska – jeśli coś nowego zagraża Twojej infrastrukturze lub jeśli Twoi pracownicy są ofiarami wycieku haseł, od razu dostaniesz alert na e-mail. Dzięki temu bezpieczeństwo stanie się procesem ciągłym, a nie jednorazowym zdarzeniem.

Świat cyfrowy stawia przed administracją nowe wyzwania, ale też daje nowe narzędzia do ich wdrażania. Skoro istnieje rozwiązania bezpłatne i rekomendowane przez krajowy zespół ds. cyberbezpieczeństwa, warto z niego skorzystać. Sprawdź, jak Twoja JST wypada pod lupą audytu. Takie działanie może uchronić Cię przed poważnymi konsekwencjami ataku. Pamiętaj, w cyberbezpieczeństwie lepiej zapobiegać niż leczyć. Teraz masz ku temu idealną okazję.

Źródła:
CERT Polska; Rok moje.cert.pl i nowe narzędzie – infrastruktura organizacji (12.02.2026) – cert.pl (analiza wyników darmowych audytów i nowej funkcji moje.cert.pl)
Serwis Samorządowy PAP; Nowa bezpłatna usługa CERT pomoże zwiększyć cyberbezpieczeństwo urzędu lub jednostki podległej (12.02.2025) – pap.pl


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.

DARMOWY AUDYT BEZPIECZEŃSTWA

– CZY TWOJA JST DOKONAŁA SPRAWDZENIA?

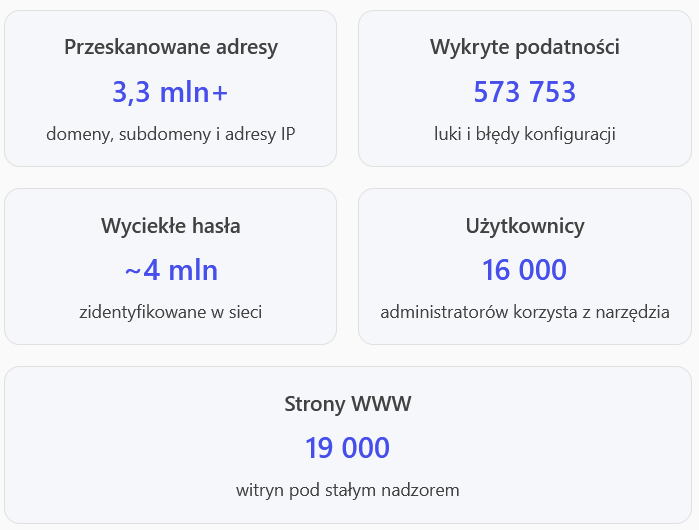
Wyobraź sobie, że ktoś właśnie przetestował zabezpieczenia stron internetowych Twojego urzędu. Czy znalazłby luki, o których nie masz pojęcia? W ciągu zaledwie roku działania bezpłatnego serwisu moje.cert.pl eksperci z CERT Polska wykryli ponad 573 tysięcy podatności oraz błędnych konfiguracji na polskich witrynach – wielu administratorów nawet nie zdawało sobie z nich sprawy. Dodatkowo ujawniono prawie 4 miliony haseł pochodzących z wycieków związanych z tymi stronami. Te liczby to nie tylko statystyka, ale realne zagrożenia. Każda usunięta luka to minimalizacja ryzyka wystąpienia incydentu. Z bezpłatnych skanów korzysta już niemal 16 tysięcy użytkowników w tym około 19 tysięcy stron należących do firm, instytucji publicznych i osób prywatnych. Czy wśród nich jest Twoja jednostka samorządowa? Jeśli nie masz pewności, że cyfrowe systemy Twojego urzędu są w pełni bezpieczne, czas to sprawdzić, tym bardziej że audyt bezpieczeństwa możesz przeprowadzić szybko i za darmo.

opracowanie własne

Rys.1 Grafika – opracowanie własne.

Cyberzagrożenia nie omijają samorządów. Lokalne urzędy coraz częściej stają się celem ataków. Przykłady z ostatnich lat pokazują, że nawet w mniejszych gminach ryzyko jest poważne. Na początku 2025 roku Urząd Miasta i Gminy w Nowej Sarzynie padł ofiarą poważnego cyberataku. Doszło do zaszyfrowania baz danych mieszkańców przy użyciu ransomware. Podobnie jesienią 2025 Urząd Miejski w Wadowicach poinformował o włamaniu do swojej infrastruktury IT i możliwości wycieku danych osobowych mieszkańców. Władze tych gmin podkreślały, że dysponowały nowoczesnymi zabezpieczeniami oraz procedurami ochrony, a mimo to atakującym udało się złamać zabezpieczenia. Te incydenty to sygnał ostrzegawczy: żaden urząd nie powinien zakładać, że “u nas na pewno nic się nie stanie”. Każda luka czy zaniedbanie może zostać prędzej czy później wykorzystane przez cyberprzestępców. Dlatego tak ważne jest aktywne sprawdzanie odporności systemów – zanim zrobi to ktoś niepożądany.

Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) zobowiązuje operatorów usług kluczowych i inne instytucje publiczne do stosowania środków zabezpieczających i monitorowania ryzyka. Regularne audyty bezpieczeństwa IT stają się standardem, nie tylko dla spełnienia wymogów przepisów, ale przede wszystkim dla ochrony danych mieszkańców i ciągłości działania urzędu. Darmowy audyt od CERT Polska może pomóc Twojej jednostce samorządowej wypełnić te obowiązki bez ponoszenia dodatkowych kosztów.


CERT Polska (Computer Emergency Response Team, działający w instytucie badawczym NASK) uruchomił platformę moje.cert.pl, aby wspierać wszystkich posiadaczy stron internetowych w walce z cyberzagrożeniami. To pierwsze w Polsce tak kompleksowe narzędzie dostępne za darmo dla każdego. Od małej gminy czy szkoły, przez firmy, aż po duże urzędy centralne. Za pomocą tej platformy Ty również możesz aktywnie przeskanować bezpieczeństwo wszystkich domen swojego urzędu. Wynik dostaniesz tylko do rąk własnych, nie jest on upubliczniany, więc nie musisz się obawiać ujawnienia słabych punktów. Co ważne, system będzie automatycznie powtarzał skanowanie cyklicznie, aby sprawdzić, czy wprowadziłeś już poprawki i czy nie pojawiły się nowe zagrożenia. W praktyce oznacza to ciągły monitoring bezpieczeństwa Twojej infrastruktury bez dodatkowej pracy i kosztów.

Na czym polega takie skanowanie? Po dodaniu swojej domeny (np. strony urzędu, Biuletynu Informacji Publicznej itp.) serwis wykorzystuje zaawansowane skanery stworzone przez ekspertów CERT (m.in. narzędzie o nazwie Artemis). Artemis automatycznie „obchodzi” Twoją witrynę i usługi internetowe, szukając znanych luk i podatności, robi to jednak w sposób bezpieczny i nieinwazyjny. Możesz być spokojny, skanowanie nie przeciąży serwera ani nie zakłóci działania strony, nie wykonuje też żadnych destrukcyjnych testów (nie atakuje Twoich systemów, nie omija firewalli itp.). Najlepiej obrazuje to prosta metafora, Artemis puka do Twoich drzwi, sprawdza czy są zamknięte – ale nie próbuje wyważać zamka na siłę. Jeśli drzwi (czyli zabezpieczenia) są uchylone, system to zauważy i da Ci znać.

Wyniki audytu otrzymasz w formie przejrzystego raportu na platformie moje.cert.pl. Znajdziesz tam listę wykrytych podatności i słabych konfiguracji w Twoich serwisach i sieci. System wykrywa zarówno częste błędy, jak i te najgroźniejsze. Przykładowo może wskazać krytyczną lukę pozwalającą włamywaczowi skopiować całą bazę danych Twojej strony. Tak poważne problemy zdarzają się częściej niż myślisz – dlatego lepiej dowiedzieć się o nich od skanera, niż od przestępcy. Oprócz luk w zabezpieczeniach, platforma alarmuje też o wyciekach haseł. Jeśli w Internecie pojawi się baza skradzionych loginów i haseł, a wśród nich znajdą się adresy e-mail z domeny Twojego urzędu, CERT Polska natychmiast wyśle ostrzeżenie. Dzięki temu możesz szybko zmusić użytkowników do zmiany haseł, zanim ktoś niepowołany wykorzysta te dane.

Co ważne, najnowsza funkcjonalność “Infrastruktura organizacji” pozwala spojrzeć na Twój urząd oczami atakującego. Po dodaniu domeny, system automatycznie wyszukuje i pokazuje pełną mapę usług Twojej instytucji widocznych od strony Internetu. Innymi słowy, zobaczysz nie tylko oficjalne strony, ale też np. zapomniane subdomeny testowe, stare serwery, otwarte porty czy publicznie dostępne panele administracyjne. To właśnie ten “technologiczny cień” często bywa pomijany – a stanowi wymarzony cel dla włamywaczy. Im mniej takich niezabezpieczonych elementów w sieci, tym mniejsze ryzyko ataku. Moje.cert.pl wskaże Ci, które „otwarte drzwi” warto jak najszybciej zatrzasnąć. Na platformie dostępne jest interaktywne demo, które pozwala przećwiczyć korzystanie z funkcji i zobaczyć na przykładzie, jakie dane o infrastrukturze potrafi znaleźć system.

Praktyczne korzyści dla Twojego urzędu
Dzięki regularnym audytom w moje.cert.pl Twój urząd może podnosić poziom bezpieczeństwa w sposób ciągły. Nawet drobne błędy konfiguracji, które kiedyś mogłyby pozostać niewykryte przez wiele miesięcy, teraz od razu pojawią się w raporcie. Wyeliminowanie prostego uchybienia często zajmuje tylko kilka minut. Dla porównania odnalezienie go samodzielnie mogłoby zająć tygodnie albo nastąpić dopiero wtedy, gdy ktoś włamie się do systemu. Platforma CERT Polska daje więc cenny czas i wiedzę, abyś mógł zawczasu reagować na zagrożenia. W efekcie zyskujesz nie tylko większe bezpieczeństwo danych mieszkańców i urzędu, ale też spokój – świadomość, że kontrolujesz sytuację i zmniejszasz ryzyko kosztownych incydentów (jak np. paraliżu systemów czy wycieku wrażliwych informacji). Co więcej, korzystanie z takiego narzędzia może poprawić zgodność Twojej jednostki z wymaganiami prawnymi i standardami. Audyt zewnętrzny to mocny punkt w dokumentacji bezpieczeństwa. Krótko mówiąc, darmowy audyt to same korzyści: finansowe (oszczędność na komercyjnych usługach tego typu), organizacyjne (wsparcie małego zespołu IT przez zewnętrznych specjalistów) i wizerunkowe (pokazujesz mieszkańcom dbałość o ich dane).

Warto dodać, że moje.cert.pl zostało zaprojektowane jako usługa dla każdego, nie tylko dla ekspertów. Interfejs jest prosty i dostępny przez przeglądarkę. Wiele samorządów oraz innych instytucji publicznych już przekonało się do tego rozwiązania i włączyło je do swojej strategii bezpieczeństwa. Ty również możesz to zrobić od zaraz bez zbędnej biurokracji czy wydatków.


Źródła:
CERT Polska; Rok moje.cert.pl i nowe narzędzie – infrastruktura organizacji
Serwis Samorządowy PAP; Nowa bezpłatna usługa CERT pomoże zwiększyć cyberbezpieczeństwo urzędu lub jednostki podległej
Ministerstwo Cyfryzacji; Bezpieczne domeny dzięki narzędziu moje.cert.pl
TVN24; Wadowice: cyberatak na urząd miasta, “ryzyko kradzieży tożsamości”. Jest apel

Rzeszów News; Cyberatak na Urząd Miasta i Gminy w Nowej Sarzynie – co wiemy o incydencie


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.


SZTUCZNA MIŁOŚĆ i EMOCJE Z SI/AI?

W dobie internetu, z powodu braku czasu na relacje w realnym świecie coraz więcej osób szuka bratniej duszy online. Portale i aplikacje randkowe stały się dla wielu z nas naturalnym sposobem na poznanie nowych ludzi, niezależnie od wieku czy miejsca zamieszkania. Niestety, właśnie tam, gdzie najłatwiej nawiązać romantyczną relację, czyha też niebezpieczeństwo. Przestępcy doskonale zdają sobie sprawę, że pragnienie miłości i bliskości można wykorzystać do własnych celów. Oszustwa romantyczne (tzw. romance scam) to dziś wyrafinowane, długofalowe manipulacje, często wspierane przez sztuczną inteligencję (SI). Kreatywne zastosowanie AI pozwala oszustom udawać wrażliwość, czułość, a nawet głęboką miłość, wszystko po to, by zdobyć twoje zaufanie. Gdy poczujesz się już zaangażowany emocjonalnie, na horyzoncie zazwyczaj pojawia się temat pieniędzy. Dowiedz się, jak działają takie oszustwa, jak rozpoznać niebezpieczne sygnały, a przede wszystkim, jak się przed nimi chronić.
 

cyfrowa miłość

Rys.1 Grafika „cyfrowa miłość” Źródło: Designed by Freepik

Być może pamiętasz czasy „nigeryjskich książąt” wysyłających masowo wiadomości z prośbą o przelew. Dzisiejsze oszustwa matrymonialne wyglądają zupełnie inaczej. Współcześni oszuści odrobili pracę domową i inwestują czas w budowanie relacji. Zwykle to oni pierwsi nawiązują kontakt na portalu randkowym lub w mediach społecznościowych, zaczynając od niewinnej rozmowy nawiązującej do twojego profilu, zainteresowań czy zdjęć. Przez tygodnie, a nawet miesiące będą pisali czułe wiadomości, komplementowali cię, okazywali troskę i zainteresowanie. Tempo rozwoju takiej internetowej znajomości bywa zawrotne, już po kilku dniach mogą padać wyznania miłości czy plany wspólnej przyszłości. Tak intensywne zaangażowanie emocjonalne nie jest przypadkiem. Oszuści stosują tę strategię, byś szybko poczuł więź i przestał myśleć krytycznie. Gdy w grę wchodzą silne uczucia, nasza czujność spada, i właśnie na to liczą przestępcy.

SI w służbie oszustów
W ostatnich latach internetowi naciągacze zyskali potężnego sojusznika: sztuczną inteligencję. AI umożliwia im prowadzenie wielu rozmów jednocześnie, bez opóźnień i barier językowych. Dzięki narzędziom opartym na SI oszust jest w stanie natychmiast zareagować na twoją wiadomość o dowolnej porze, nigdy się nie męczy i zawsze ma czas. Może pisać do ciebie serdeczne, pełne empatii listy w twoim języku, nawet jeśli sam go nie zna. Za pomocą AI przestępcy tworzą także spójne, wiarygodne opowieści o swoim życiu. Jeśli „rozmawiasz” z kimś przez internet, możesz nie zdawać sobie sprawy, że część wiadomości generuje automat. Co więcej, coraz częściej wykorzystywane są deepfake, fałszywe nagrania wideo lub audio tworzone przez sztuczną inteligencję. Oszust może np. wysłać ci nagranie głosowe rzekomo swojego dziecka albo krótki filmik, w którym widać go w „szpitalu” czy na tle egzotycznej bazy wojskowej. Wszystko po to, by uwiarygodnić swoją historię. Technologia pomaga przestępcom udawać bliskość na odległość tak przekonująco, że ofiara odnosi wrażenie, iż naprawdę łączy ją z kimś szczególna więź.

Brzmi to wszystko jak fabuła filmu, ale niestety dzieje się naprawdę. Ofiarą takiego oszustwa padła np. 65-letnia Francuzka, która myślała, że koresponduje z aktorem Bradem Pittem. Oszuści przez półtora roku podszywali się pod gwiazdora, stworzyli za pomocą AI fałszywe zdjęcia i filmiki, by przekonać kobietę, że Brad Pitt potrzebuje pieniędzy na leczenie. Zakochana ofiara uwierzyła w te sztuczki i przesłała oszustom w sumie 830 tysięcy euro, zanim zorientowała się, że padła ofiarą krętaczy. Tak drastyczny przypadek pokazuje, jak bardzo wiarygodne potrafią być „sztuczne emocje” generowane przez SI i jak silne potrafi być złudzenie bliskości w wirtualnej relacji.

Schemat oszustwa: od zauroczenia do wyłudzenia
Scenariusz oszustwa romantycznego często przebiega według podobnego schematu. Po okresie intensywnej, czułej korespondencji przychodzi moment kryzysu. Twój internetowy partner nagle wpada w poważne tarapaty: ciężka choroba, problemy prawne, nagły wypadek, niespodziewana blokada konta bankowego lub pilny wyjazd. Może twierdzić, że służy za granicą w wojsku, pracuje na platformie wiertniczej, jest lekarzem na misji albo właśnie trafiła mu się życiowa okazja inwestycyjna. To zawsze coś, co brzmi poważnie i wzbudza współczucie lub strach, a jednocześnie uniemożliwia wam spotkanie twarzą w twarz. Oszust prosi, abyś zachował całą sprawę w tajemnicy, co tłumaczy rzekomym wstydem lub poufnością sytuacji. W rezultacie ty stajesz się jedyną osobą, do której może zwrócić się o pomoc. Nietrudno zgadnąć, jaka to pomoc, oczywiście finansowa.

Po tygodniach lub miesiącach budowania więzi taka prośba pada na podatny grunt. Możesz nawet nie zauważyć, kiedy rozmowa schodzi na pieniądze, bo jest to podane w formie dramatycznej historii: trzeba kogoś ratować, spłacić dług u bezlitosnych ludzi, „złapać ostatnią szansę” na inwestycję życia. Co gorsza, oszust wywiera presję czasu, przekonuje, że pomoc jest potrzebna natychmiast i tylko ty możesz jej udzielić. Takie sytuacje często poruszają twoje emocje i poczucie odpowiedzialności: przecież bliskiej osobie nie odmówisz wsparcia w nagłej potrzebie. Przestępcy z góry opracowują te historie i często je udoskonalają na bieżąco (niejednokrotnie właśnie przy pomocy AI), aby brzmiały jak najbardziej przekonująco.

Punkt krytyczny: pieniądze i zniknięcie
Gdy tylko zgodzisz się pomóc, oszust proponuje dziwne metody płatności. Zamiast zwykłego przelewu na polskie konto, prosi np. o przesłanie środków na zagraniczny rachunek, o zakup voucherów lub kart podarunkowych (które przekażesz mu poprzez zdjęcia kodów), ewentualnie o wysłanie kryptowaluty. Takie formy przekazania pieniędzy są trudne do wyśledzenia i praktycznie niemożliwe do odzyskania, co właśnie jest ich celem. Żebyś się nie rozmyślił, padają zapewnienia, że to „tylko pożyczka na kilka dni”, jutro odda, zaraz jak tylko rozwiąże swoje problemy. Niestety, po przelaniu pieniędzy kontakt z „ukochanym” lub „ukochaną” nagle się urywa. Oszust znika, a ty zostajesz nie tylko ze złamanym sercem, ale często również z pustym portfelem lub niespłaconym kredytem.

Warto wiedzieć, że prawdziwi oszuści potrafią czekać bardzo długo, zanim poproszą o pieniądze. To odróżnia ich od dawnych, prymitywnych metod, dzisiejsze oszustwo romantyczne może wyglądać jak prawdziwy związek przez długi czas. Dlatego tak łatwo się na to nabrać. W Polsce ofiarami padają kobiety i mężczyźni w różnym wieku. Każdy może zostać oszukany, jeśli trafi na sprytnego manipulatora. Przykłady z ostatnich lat pokazują, że konsekwencje finansowe takich historii bywają dramatyczne. Na początku 2025 r. głośny był przypadek 68-letniej mieszkanki Wałcza, która podczas internetowej znajomości z rzekomym marynarzem przekazała mu swoje oszczędności, około 200 tysięcy złotych, wierząc w jego miłość i opowieści o nagłych kłopotach zdrowotnych. Oszust obiecywał jej małżeństwo, a gdy dostał pieniądze, natychmiast zniknął bez śladu. Podobnie 51-letnia kobieta z Kujaw myślała, że pomaga amerykańskiemu lekarzowi pracującemu za granicą , przestępca prosił o kolejne kwoty na rzekome bilety lotnicze i kaucje, wyłudzając w sumie blisko 200 tys. zł. Takich historii są niestety setki, a większość z nich nigdy nie trafia do policyjnych statystyk. Wiele ofiar wstydzi się przyznać, że zostało oszukanych, lub wciąż wierzy, że miało do czynienia z „prawdziwą miłością”.

Sygnały ostrzegawcze , jak rozpoznać oszusta?
Jak odróżnić szczerą relację online od wyrachowanej intrygi? Żaden pojedynczy element nie świadczy od razu o oszustwie, ale jeśli zauważysz kilka z poniższych sygnałów naraz, powinna zapalić ci się czerwona lampka. Bądź szczególnie ostrożny, jeśli nowo poznana osoba w internecie:

  • Od razu narzuca intensywny kontakt. Pisze pierwsza i oczekuje ciągłego, codziennego kontaktu. Dosłownie zasypuje cię wiadomościami i komplementami, czasem od rana do nocy.

  • Bardzo szybko wyznaje głębokie uczucia. Po kilku dniach czy tygodniach rozmów deklaruje „miłość życia”, mówi o wyjątkowej więzi i snuje plany na wspólną przyszłość – mimo że tak naprawdę wcale się dobrze nie znacie.

  • Unika spotkania na żywo lub choćby rozmowy wideo. Gdy proponujesz wideoczata albo randkę twarzą w twarz, zawsze znajdzie wymówkę: a to problem techniczny z kamerą, a to nagły wyjazd czy obowiązki w odległym miejscu.

  • Twierdzi, że przebywa daleko. Często podaje się za osobę pracującą lub mieszkającą za granicą (np. żołnierz na misji, lekarz w strefie wojennej, inżynier na platformie wiertniczej). Dzięki temu trudniej jest zweryfikować jego tożsamość i usprawiedliwia brak realnego kontaktu.

  • Ma „perfekcyjny” profil. Zdjęcia wyglądają jak z katalogu lub profesjonalnej sesji, brak normalnych kadrów z codziennego życia. Opis w profilu bywa bardzo idealny albo wręcz przeciwnie, zbyt skromny. Może się też zdarzyć, że inna osoba w sieci używa niemal identycznych fraz w opisie – to znak, że mamy do czynienia z powielanym, fałszywym szablonem.

  • Nagle przeżywa dramaty i kryzysy. Opowiada o niespodziewanych tragediach: ciężkiej chorobie, wypadku, kłopotach prawnych, rodzinnych lub finansowych, z których tylko twoja pomoc może go wybawić.

  • Prosi o pieniądze lub kosztowne „przysługi”. W końcu pojawia się prośba o finansowe wsparcie, opłacenie rachunku, leczenia, biletu lotniczego, długu, cła za paczkę, inwestycji itp. Często podkreśla, że tylko tymczasowo potrzebuje pożyczki i szybko odda.

  • Nalega na nietypowe formy płatności. Zamiast zwykłego przelewu proponuje, byś wysłał pieniądze przez system transferowy, w kryptowalucie albo kupił karty podarunkowe (np. do sklepów czy serwisów) i podał mu kody.

  • Wywiera presję i zobowiązuje do zachowania dyskrecji. Ciągle powtarza, że sytuacja jest pilna, że liczy się każda minuta. Jednocześnie prosi, byś nikomu o tym nie mówił, tłumaczy to wstydem, tajemnicą zawodową lub innymi powodami. Chodzi o to, byś nie miał szansy skonsultować się z kimś trzeźwo myślącym.

  • Izoluje cię od bliskich. Zniechęca cię do rozmawiania o tym związku z rodziną czy przyjaciółmi („Oni nie zrozumieją naszego uczucia”). Boisz się, że ktoś może wyrazić sceptycyzm, więc ukrywasz relację, dokładnie o to oszustowi chodzi.

  • Ma wytłumaczenie na wszystko. Gdy pojawiają się drobne nieścisłości, potrafi od razu je objaśnić. Jeśli nie odbiera telefonu, zaraz napisze, że „miał problem z siecią”; jeśli zauważysz coś dziwnego na zdjęciu, przekona cię, że to stary aparat. Jego historie są dopracowane, bo często stoją za nimi gotowe scenariusze i doświadczenie z setek wcześniejszych prób oszustwa.

Jak się chronić?
Choć skala zjawiska jest niepokojąca, możesz skutecznie zmniejszyć ryzyko, zachowując zdrowy rozsądek i stosując kilka prostych zasad. Przede wszystkim, dbaj o prywatność w sieci. Zastanów się, ile informacji o sobie udostępniasz publicznie, oszuści potrafią zebrać dane z twoich mediów społecznościowych i wykorzystać je, by od początku wydawać się idealnym partnerem. Jeśli np. na profilu chętnie dzielisz się tym, co lubisz i czego szukasz w związku, nieuczciwa osoba może odegrać dokładnie taką rolę, by zdobyć twoje zaufanie. Dlatego nie zdradzaj zbyt szybko szczegółów o swojej sytuacji finansowej, majątku czy problemach osobistych. W sieci lepiej zachować ograniczone zaufanie, nawet jeśli rozmowa jest bardzo miła.

Zweryfikuj, z kim piszesz. Jeżeli odczuwasz choć cień podejrzeń co do prawdziwości zdjęcia czy tożsamości nowo poznanej osoby, przeprowadź odwrotne wyszukiwanie obrazem. Skorzystaj z Google Grafika lub strony typu TinEye, wgraj zdjęcie i sprawdź, czy nie pojawia się w innych miejscach w sieci. Jeśli fotografię „twojego ukochanego” znajdziesz np. na zagranicznym profilu pod innym nazwiskiem albo na stronie ze stockowymi zdjęciami, to znak, że masz do czynienia z oszustwem. Wiele fałszywych kont używa skradzionych zdjęć atrakcyjnych osób albo wygenerowanych przez AI wizerunków o urodzie „z katalogu”. Brak zwyczajnych zdjęć (ze znajomymi, z pracy, z dzieciństwa itp.) również powinien wzbudzić twoje podejrzenia.

Nie spiesz się z zaufaniem. Internet sprzyja szybkim więziom, ale poznawanie kogoś zawsze wymaga czasu i realnych doświadczeń. Jeśli ktoś już po paru dniach pisze ci, że jesteś „miłością jego życia”, zachowaj ostrożność. To nie znaczy, że każda intensywna znajomość jest oszustwem, ale prawdziwe uczucie potrzebuje więcej czasu i nie wymaga ciągłego pośpiechu ani tajemnic. Gdy czujesz, że emocje pędzą naprzód w zawrotnym tempie, daj sobie chwilę na refleksję. Porozmawiaj z kimś zaufanym o nowej znajomości; spojrzenie osoby postronnej może pomóc wychwycić ewentualne niepokojące sygnały.

Nigdy nie wysyłaj pieniędzy nieznajomej osobie poznanej online. To najważniejsza zasada. Bez względu na to, jak wiarygodnie brzmi prośba, jak dramatyczna jest historia czy jak bardzo wydaje Ci się, że kochasz tę osobę, nie przekazuj pieniędzy ani danych finansowych komuś, kogo fizycznie nigdy nie spotkałeś. Prawdziwy partner nie powinien oczekiwać od ciebie przesyłania pieniędzy, zwłaszcza w sekrecie przed innymi. Jeżeli pojawia się temat finansów, to prawie na pewno oszustwo. Podobnie nie udostępniaj danych swoich kont bankowych, kart płatniczych, numerów PIN, skanów dokumentów tożsamości itp., żadnej osobie poznanej w sieci, bez względu na okoliczności.

Co robić, jeśli zostałeś ofiarą?
Jeśli czytając to, orientujesz się, że ciebie lub kogoś bliskiego spotkało coś podobnego, nie obwiniaj się. Oszuści miłośni są bardzo sprytni i jak pokazują statystyki, mogą omamić każdego, niezależnie od inteligencji czy doświadczenia życiowego. Nie jesteś naiwny, to przestępcy cynicznie wykorzystali twoje naturalne potrzeby bycia kochanym i wysłuchanym. Teraz musisz jak najszybciej działać: przerwij wszelki kontakt z oszustem, zapisz całą korespondencję (przyda się jako dowód) i jak najszybciej zgłoś sprawę policji. Powiadom też swój bank o zaistniałej sytuacji, być może uda się zablokować niektóre transakcje lub ostrzec innych. Nie wstydź się prosić o pomoc. Przestępcy liczą na to, że ofiary będą milczeć z poczucia wstydu, nie rób im tej przysługi. Każde zgłoszenie to szansa, by uchronić inne osoby przed podobnym losem. Służby muszą wiedzieć o takich przypadkach, żeby móc im przeciwdziałać. Zgłaszając oszustwo, odzyskujesz kontrolę i działasz odpowiedzialnie, zarówno dla własnego bezpieczeństwa, jak i dla dobra innych potencjalnych ofiar.

Jak wspierać ofiarę takiego oszustwa?
Jeżeli w Twoim otoczeniu jest osoba, która padła ofiarą „romantycznej” manipulacji, okaż jej empatię, nie potępienie. Pamiętaj, że ofiara przeżywa nie tylko straty finansowe, lecz także ogromny ból emocjonalny i wstyd. Najważniejsze to jej nie oceniać i nie mówić rzeczy w stylu: „Jak mogłeś/można było się na to nabrać?”. Zamiast tego pomóż przerwać wszelki kontakt z oszustem i zachęć do zgłoszenia sprawy odpowiednim instytucjom (policja, bank). Wspieraj w odbudowaniu relacji z rodziną i przyjaciółmi, ofiary często były izolowane i boją się reakcji bliskich. Twoje spokojne wsparcie i zapewnienie, że każdy mógł dać się zwieść tak sprytnej manipulacji, będą dla takiej osoby bezcenne w powrocie do normalnego życia.

Pamiętaj: randkowanie online samo w sobie nie jest niczym złym. Wiele szczęśliwych związków zaczęło się w internecie. Problemem nie jest technologia, ale ludzie, którzy ją wykorzystują do krzywdzenia innych. Sztuczna inteligencja potrafi dziś doskonale udawać emocje i bliskość na odległość, dlatego twoją najlepszą ochroną jest świadomość zagrożeń i ograniczone zaufanie. Jeśli nowa internetowa miłość zaczyna wzbudzać twój niepokój, zatrzymaj się. Zweryfikuj fakty, porozmawiaj z kimś zaufanym albo zasięgnij porady specjalistów (np. cert Polska, infolinie ds. cyberbezpieczeństwa). Twoje serce zasługuje na cyfrowe bezpieczeństwo.


Źródła:
NASK; Miłość, manipulacja i sztuczna inteligencja
Urząd Komunikacji Elektronicznej (UKE); Czy w sieci masz większą szansę znaleźć miłość czy stracić pieniądze, czyli Poradnik (nie)romantyczny
Bankier.pl; Romantyczne oszustwa. Rosnący problem w Polsce i na świecie
Kryminalne.com; 68-letnia kobieta oszukana w związku przez internet. Straciła prawie 200 tysięcy złotych


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, oraz opracowane przez człowieka.


CZY WIESZ KTO PATRZY W TWOJĄ KAMERĘ IP?

Masz w domu kamerę, która daje ci spokój i poczucie bezpieczeństwa? Być może używasz jej jako elektronicznej niani do podglądu śpiącego dziecka lub obserwujesz mieszkanie podczas urlopu. Czujesz się bezpieczniej, wiedząc, że w każdej chwili możesz sprawdzić, co się dzieje w domu. Zastanawiałeś się jednak, czy tylko ty patrzysz na obraz ze swojej kamery IP? Okazuje się, że jeśli kamera jest źle zabezpieczona, dostęp do niej mogą uzyskać również obcy. W ostatnich tygodniach w internecie pojawiły się nawet oferty sprzedaży dostępu do przejętych kamer domowych. Na zamkniętych forach i serwerach w popularnym wśród młodzieży serwisie, hakerzy handlują obrazem z prywatnych mieszkań z całego świata, także z Polski.


kamera IP haker

Rys.1 Grafika „kamera IP haker” Źródło: Designed by Freepik

Urządzenie, które miało strzec twojego domu, może łatwo stać się narzędziem ataku. Jedna z głośnych spraw dotyczyła kamer znanej firmy Dahua. Przestępcy znaleźli w nich lukę i przejęli setki takich kamer, a następnie sprzedawali dostęp do nich jak towar na czarnym rynku. Efekty takich włamań są bardzo poważne dla zwykłych ludzi. Obcy mogą patrzeć na twoje życie prywatne. Mogą widzieć, czy twoje dziecko śpi w łóżeczku, jak zachowują się twoi dziadkowie lub rodzice w domu, a nawet podejrzeć pacjentów w szpitalach i domach opieki. Potrafią też użyć głośnika w kamerze, by spróbować cię przestraszyć – zdarzały się przypadki, gdy intruzi krzyczeli do domowników lub odtwarzali przez kamerę niepokojące dźwięki. Takie zachowania to poważne naruszenie prywatności i mogą być szokujące dla ciebie i twojej rodziny.

Czy włamanie do kamery internetowej wymaga specjalistycznej wiedzy? Niestety, często nie. Cyberprzestępcy zwykle nie muszą łamać skomplikowanych zabezpieczeń. W wielu przypadkach po prostu próbują zalogować się do urządzenia fabrycznym hasłem i loginem dostarczonym przez producenta. Właściciele kamer często zapominają je zmienić przy instalacji. Standardowe hasła, takie jak „admin” czy „1234”, są powszechnie znane – wystarczy więc je wpisać, by dostać się do wnętrza niestrzeżonej kamery. Dodatkowo włamywacze wykorzystują algorytmy losowo zgadujące numery identyfikacyjne kamer w sieci. Dzięki temu potrafią hurtowo przejmować setki urządzeń przy minimalnym wysiłku. Później chwalą się w internecie swoimi „sukcesami” – na tajnych grupach pokazują zrzuty ekranu z prywatnych mieszkań, a nawet wspólnie organizują transmisje na żywo. W trakcie takich transmisji grupa osób jednocześnie obserwuje cudze domy i nęka właścicieli kamer, wymyślając coraz bardziej niepokojące sposoby na ich straszenie.

Możesz pomyśleć, że to problem odległy i dotyczący tylko egzotycznych krajów. Niestety, nasz kraj również znalazł się na celowniku. Specjaliści z zespołu Dyżurnet.pl (polski punkt kontaktowy do zgłaszania zagrożeń w sieci) ostrzegają, że także polskie kamery są przejmowane przez hakerów. Co gorsza, na niektórych zamkniętych polskich forach internetowych większość członków stanowią młode osoby, które dla rozrywki udostępniają sobie przejęte transmisje. Materiały z tych grup potwierdzają, że ofiarami padają również dzieci i młodzież. Hakerzy zaglądają do ich pokojów, odbierając im poczucie prywatności i bezpieczeństwa. Widać tam także osoby starsze, a nawet pacjentów leżących w szpitalach. Większość zhakowanych kamer pochodzi z krajów azjatyckich, ale pojawiły się również nagrania z Polski. Takie praktyki zaczynają przenikać na kolejne strony internetowe i platformy społecznościowe, gdzie publikowane są fragmenty nagrań. To nakręca spiralę nękania, kolejne osoby skuszone „zabawą” chcą płacić, by przez internet podglądać i straszyć niewinne ofiary.

Jak się ochronić?
Czy możesz w ogóle obronić się przed takim włamaniem? Na szczęście tak. Właściciele kamer nie są bezbronni, bo większości włamań można zapobiec. Okazuje się, że wielu ataków by nie było, gdyby nie proste błędy samych użytkowników. Trzeba tylko pamiętać o kilku podstawowych zasadach cyberbezpieczeństwa, aby twoja kamera służyła ochronie, a nie stała się źródłem zagrożenia.

Przede wszystkim upewnij się, że obraz z kamery nie jest publicznie dostępny w internecie. Kamery IP często oferują możliwość podglądu obrazu przez internet, ale jeśli skonfigurujesz to niewłaściwie, każdy może trafić na taką transmisję. Nie udostępniaj swojego wideo z kamer w sieci bez solidnego zabezpieczenia. Jeżeli chcesz mieć zdalny dostęp do domowej kamery (np. będąc w pracy lub na wakacjach), skorzystaj z bezpiecznego sposobu połączenia, którym tylko ty możesz zarządzać. Jednym z rozwiązań jest VPN (wirtualna sieć prywatna) – to jak prywatny, szyfrowany tunel do twojej domowej sieci. Dzięki niemu tylko ty zalogujesz się do kamery i nikt niepowołany nie podejrzy obrazu.

Nigdy nie zostawiaj w kamerze ustawień fabrycznych dotyczących hasła lub nazwy użytkownika. Zmień hasło od razu przy instalacji urządzenia. Standardowe loginy i kody dostępu (np. „admin”/„admin” lub „1234”) są powszechnie znane i ich niezmienienie to jak zostawienie klucza w drzwiach. Ustaw własny silny, unikalny kod dostępu, którego nie używasz nigdzie indziej. Jeśli kamera pozwala na zmianę nazwy użytkownika, też to zrób – tak, żeby włamywacz nie znał nawet loginu. Mocne hasło to podstawa twojego bezpieczeństwa.

Regularnie instaluj aktualizacje oprogramowania (tzw. firmware) swojej kamery. Każdy nowoczesny sprzęt ma system operacyjny, który czasem wymaga poprawek. Producent udostępnia aktualizacje właśnie po to, żeby załatać wykryte luki i błędy w zabezpieczeniach. Jeśli nie zadbasz o uaktualnienia swojego urządzenia, narażasz się na znane sposoby ataku, które producent już naprawił w nowszej wersji systemu. Aktualizacja to często jeden przycisk w aplikacji lub na stronie konfiguracyjnej kamery – nie zajmuje wiele czasu, a może uchronić cię przed włamaniem.

Zwracaj uwagę, od kogo kupujesz kamerę. Niestety na rynku jest mnóstwo tanich, nieznanych marek urządzeń monitorujących. Kuszą ceną, ale często nie oferują aktualizacji ani wsparcia technicznego. Taki sprzęt może mieć niezałatane dziury w zabezpieczeniach, o których nawet nie wiesz, a producent ich nie poprawia. Dla własnego bezpieczeństwa wybieraj kamery renomowanych firm. Znani producenci szybciej reagują, gdy znajdzie się zagrożenie, i dostarczają poprawki. Być może zapłacisz trochę więcej za markowy sprzęt, ale kupujesz spokój i solidne zabezpieczenie.

Nowoczesne technologie mają służyć ludziom, a kamera IP może naprawdę zwiększyć twoje bezpieczeństwo – pomoże ci doglądać domu, dzieci albo zwierząt, gdy nie możesz być na miejscu. Ale pamiętaj, że każde urządzenie podłączone do sieci może stać się furtką dla złodzieja. To od Ciebie zależy, czy twoja kamera będzie sprzymierzeńcem, czy słabym punktem domowej ochrony. Przestrzegając kilku prostych zasad – ustawiając hasło, dbając o aktualizacje i zachowując ostrożność – sprawisz, że niepożądane osoby nie będą mogły zajrzeć do twojego domu przez kamerę. Cyfrowe bezpieczeństwo zaczyna się od twoich decyzji. Technologia daje nam wygodę i ochronę, ale tylko wtedy, gdy sami odpowiedzialnie o nią zadbamy.


Źródła:


NASK.PL; Podglądani we własnych domach – czy twoja kamera jest bezpieczna?


NOWA USTAWA KSC PRZYJĘTA PRZEZ SENAT

W świecie administracji publicznej cyberbezpieczeństwo przestało być tematem zarezerwowanym dla informatyków. Nowa ustawa o krajowym systemie cyberbezpieczeństwa otwiera kolejny etap zmian, które mają chronić państwo przed coraz bardziej złożonymi zagrożeniami. Jeśli pracujesz w urzędzie, szkole, instytucji kultury czy jednostce podległej samorządowi, ustawa dotyczy także ciebie. Zmienia sposób, w jaki organizacje publiczne mają troszczyć się o bezpieczeństwo danych i systemów. To ważne, bo infrastruktura cyfrowa stała się fundamentem działania urzędów i placówek, a każda przerwa czy awaria wpływa bezpośrednio na mieszkańców, uczniów czy lokalnych przedsiębiorców.

Ustawa KSC

Rys.1 Grafika „Ustawa KSC” Źródło: COPILOT

Nowa ustawa KSC powstała po kilku latach prac i ma dostosować polskie prawo do unijnych wymagań NIS2. Unia podnosi standardy, bo ataki na sektor publiczny nasilają się. Wystarczy wspomnieć paraliż urzędów po cyberatakach w regionach Europy czy przypadki, kiedy szkoły traciły dostęp do dzienników elektronicznych na wiele dni. Ustawa ma temu przeciwdziałać, wprowadzając konkretne obowiązki i zasady działania.

Najważniejszą zmianą jest nowy podział instytucji na podmioty kluczowe i podmioty ważne. Jeśli twoja jednostka oferuje usługi o krytycznym znaczeniu, musi spełniać wyższe wymagania. Jeśli działasz w kulturze, oświacie czy administracji lokalnej, prawdopodobnie zostaniesz zakwalifikowany jako podmiot ważny, czyli taki, który ma uproszczone, ale nadal istotne obowiązki. To oznacza mniej formalności, ale wciąż konieczność aktywnego dbania o bezpieczeństwo cyfrowe.

Drugim fundamentem ustawy jest zarządzanie ryzykiem. Przepisy wymagają, aby jednostki publiczne regularnie oceniały, jakie zagrożenia mogą przerwać ich pracę. To może oznaczać analizę ryzyka związanego z przerwaniem dostępu do systemów, błędem pracownika czy awarią usług zewnętrznych. Przykład z praktyki: w jednej z gmin dysk twardy z kluczowymi dokumentami uległ awarii. Dzięki wcześniejszemu planowi backupów sprawnie przywrócono dane. Ustawa ma sprawić, że takie podejście będzie standardem, a nie wyjątkiem.

Ważnym elementem nowych przepisów jest raportowanie incydentów. Twoja instytucja ma obowiązek zgłaszać przypadki, które wpływają na jej działanie, do odpowiednich zespołów reagowania. Chodzi o to, aby wiedza o zagrożeniach nie zostawała w jednej jednostce, tylko była wykorzystywana szerzej. To pozwoli szybciej reagować i chronić inne podmioty.

Nowa ustawa daje też więcej uprawnień Ministrowi Cyfryzacji oraz sektorowym organom odpowiedzialnym za cyberbezpieczeństwo. Mogą oni nakazać audyty, wskazywać kierunki działania czy oceniać dostawców technologii. Dla ciebie oznacza to, że wytyczne i kontrole będą bardziej konkretne. Z punktu widzenia praktyki urzędu to korzystne — łatwiej będzie zrozumieć, co trzeba poprawić i dlaczego.

Na poziomie technicznym przepisy porządkują kwestie sprzętu i oprogramowania. Zgodnie z nimi sprzęt dostawców wysokiego ryzyka ma zniknąć z systemów publicznych w ciągu kilku lat. Ten proces wymaga planowania, zwłaszcza w jednostkach, które mają ograniczone budżety. Warto już dziś zrobić inwentaryzację sprzętu i ustalić, co może wymagać wymiany.

Ważna zmiana dotyczy audytów bezpieczeństwa. Podmioty publiczne muszą je przeprowadzać co dwa lata, a wyniki w krótkim czasie przekazać odpowiednim organom. To nie jest tylko formalność. Audyt pomaga odkryć słabe punkty, zanim zrobi to ktoś z zewnątrz. Jeśli kierujesz zespołem lub odpowiadasz za systemy, warto traktować to jako narzędzie wspierające, a nie obciążenie.

Nowa ustawa kładzie też nacisk na łańcuch dostaw. Gdy urząd kupuje usługę cyfrową, oprogramowanie czy sprzęt, jest odpowiedzialny za sprawdzenie, czy dostawca zapewnia odpowiedni poziom bezpieczeństwa. Przykładem może być wybór firmy oferującej hosting dla strony urzędu. W przeszłości zdarzało się, że słabe zabezpieczenia firmy zewnętrznej powodowały problemy w instytucji publicznej. Teraz przepisy wymagają, aby takie ryzyko było analizowane.

Jeśli pracujesz w administracji, zacznij od prostych kroków, które ustawa będzie wymagać. Upewnij się, że twój zespół wie, jak zgłaszać incydenty. Sprawdź, czy masz kopie zapasowe i czy ktoś je regularnie testuje. Przejrzyj usługi zewnętrzne, z których korzystasz, i oceń, czy są bezpieczne. Takie działania podnoszą odporność instytucji i ułatwiają spełnienie wymogów prawnych.

Nowa ustawa KSC to szansa, żeby administracja pracowała w bardziej uporządkowany i bezpieczny sposób. Nie chodzi o tworzenie dodatkowych dokumentów, tylko o zmianę myślenia. Twoja instytucja jest ważnym elementem państwa i odpowiada za usługi, z których korzystają obywatele. Bezpieczeństwo cyfrowe jest dzisiaj tak samo ważne jak zabezpieczenia budynku czy ochrona fizyczna.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, opracowany przez człowieka.


ATAK NA KONTA NAUCZYCIELI W DZIENNIKU ELEKTRONICZNYM

W ostatnich tygodniach wiele szkół w całej Polsce mierzyło się z serią przejęć kont nauczycieli w najbardziej popularnych dziennikach elektronicznych. Sprawa szybko wyszła poza pojedyncze incydenty i uświadomiła, jak łatwo przestępcy potrafią wykorzystać nieuwagę użytkowników. Jeśli pracujesz w szkole czy urzędzie gminy, ta sytuacja dotyczy także ciebie, bo atak nie wynikał z błędów systemów, lecz z problemów z codziennym korzystaniem z kont i haseł. Tego typu zdarzenia pokazują, że bezpieczeństwo cyfrowe w oświacie wymaga nie tylko dobrych narzędzi, ale także większej uwagi i podstawowej cyfrowej higieny każdego pracownika.


atak, nauczyciel

Rys.1 Grafika „atak, nauczyciel” Źródło: COPILOT

W wielu szkołach obserwowano podobny schemat zdarzeń. Na kontach nauczycieli pojawiały się prośby o przelewy, wulgarne wiadomości albo komunikaty stylizowane na zwykłe ogłoszenia szkolne. W jednej ze szkół na Dolnym Śląsku z przejętego konta nauczycielki wysłano do rodziców prośbę o wpłatę niewielkiej kwoty na fałszywy cel. W innych miejscach wysyłano treści obraźliwe lub prowokacyjne. W Otwocku ktoś wystawił uczniom jedynki i rozesłał wiadomości pełne wulgaryzmów.

Ważne jest to, czego ostatecznie nie potwierdzono. Nie doszło do ataku na serwery Librusa czy Vulcana. Przestępcy nie musieli łamać zabezpieczeń technicznych. Zamiast tego wykorzystali dane logowania nauczycieli, które wpadły w ich ręce w inny sposób. Eksperci zwracają uwagę, że hasła często trafiają do publicznych baz po infekcji komputerów złośliwym oprogramowaniem. Takie programy potrafią kraść loginy i hasła prosto z przeglądarki. Jeżeli używasz jednego hasła w wielu miejscach lub nie zmieniasz go przez lata, zwiększasz ryzyko podobnego ataku na twoje konto.

Dostawcy dzienników potwierdzają, że systemy jako takie nie uległy złamaniu. Według przedstawicieli Librusa i Vulcana przestępcy logowali się bezpośrednio na konkretne konta, korzystając z poprawnych danych uwierzytelniających. W wielu komentarzach pojawia się jeden wspólny wniosek. Łatwo okraść kogoś, kto nie korzysta z prostych zabezpieczeń, które ma na wyciągnięcie ręki. Z udostępnionych danych wynika, że z dwuskładnikowego uwierzytelniania w Librusie korzysta niespełna jedna piąta nauczycieli, a pozostałe osoby logują się wyłącznie hasłem.

Jeśli pracujesz w administracji samorządowej, szkoła podlega twojej pieczy organizacyjnej i finansowej. Bezpieczeństwo cyfrowe nauczycieli wpływa na rodziców, uczniów i urząd, bo to właśnie gmina lub powiat odpowiada za politykę bezpieczeństwa w placówkach. Przestępcy chętnie wykorzystują każdy element słabszy niż pozostałe. Jeśli jeden nauczyciel nie zmienił hasła od lat, cała szkoła może mieć problem. To dobra okazja, by przyjrzeć się temu, jak wygląda szkolenie z cyberbezpieczeństwa i czy szkoły z terenu twojej gminy mają realne wsparcie w tym zakresie.

Najprostszym krokiem, który możesz wykonać już teraz, jest sprawdzenie, czy w twojej placówce obowiązuje dwuskładnikowe logowanie, oraz czy pracownicy wiedzą, jak je włączyć. W wielu przypadkach wymaga to jedynie zainstalowania aplikacji lub posiadania klucza bezpieczeństwa. Jeśli nauczyciele korzystają z prywatnych komputerów, przypomnij im o aktualizacjach i programach antywirusowych. Przekaż im także zasadę, by nie ufać każdej wiadomości pojawiającej się w dzienniku, zwłaszcza jeśli zawiera prośbę o pieniądze. Gdy rodzic otrzyma prośbę o wpłatę, zawsze powinien potwierdzić ją w innym kanale, na przykład telefonicznie w sekretariacie.

Ataki na e‑dzienniki pokazały też coś istotnego dla urzędów. Sam system, nawet najlepiej zaprojektowany, nie zabezpieczy nikogo, jeśli użytkownicy ignorują dostępne funkcje ochrony. Pracownik administracji ma wpływ na to, czy szkoły traktują bezpieczeństwo poważnie. Masz narzędzia, by wymagać stosowania podstawowych zasad. Krótkie szkolenia, wewnętrzne procedury i jasne wymagania wobec dyrektorów szkół podnoszą poziom ochrony szybciej niż kolejne kampanie informacyjne. Jeśli tego nie zrobisz, kolejne incydenty będą jedynie kwestią czasu.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI, opracowany przez człowieka.