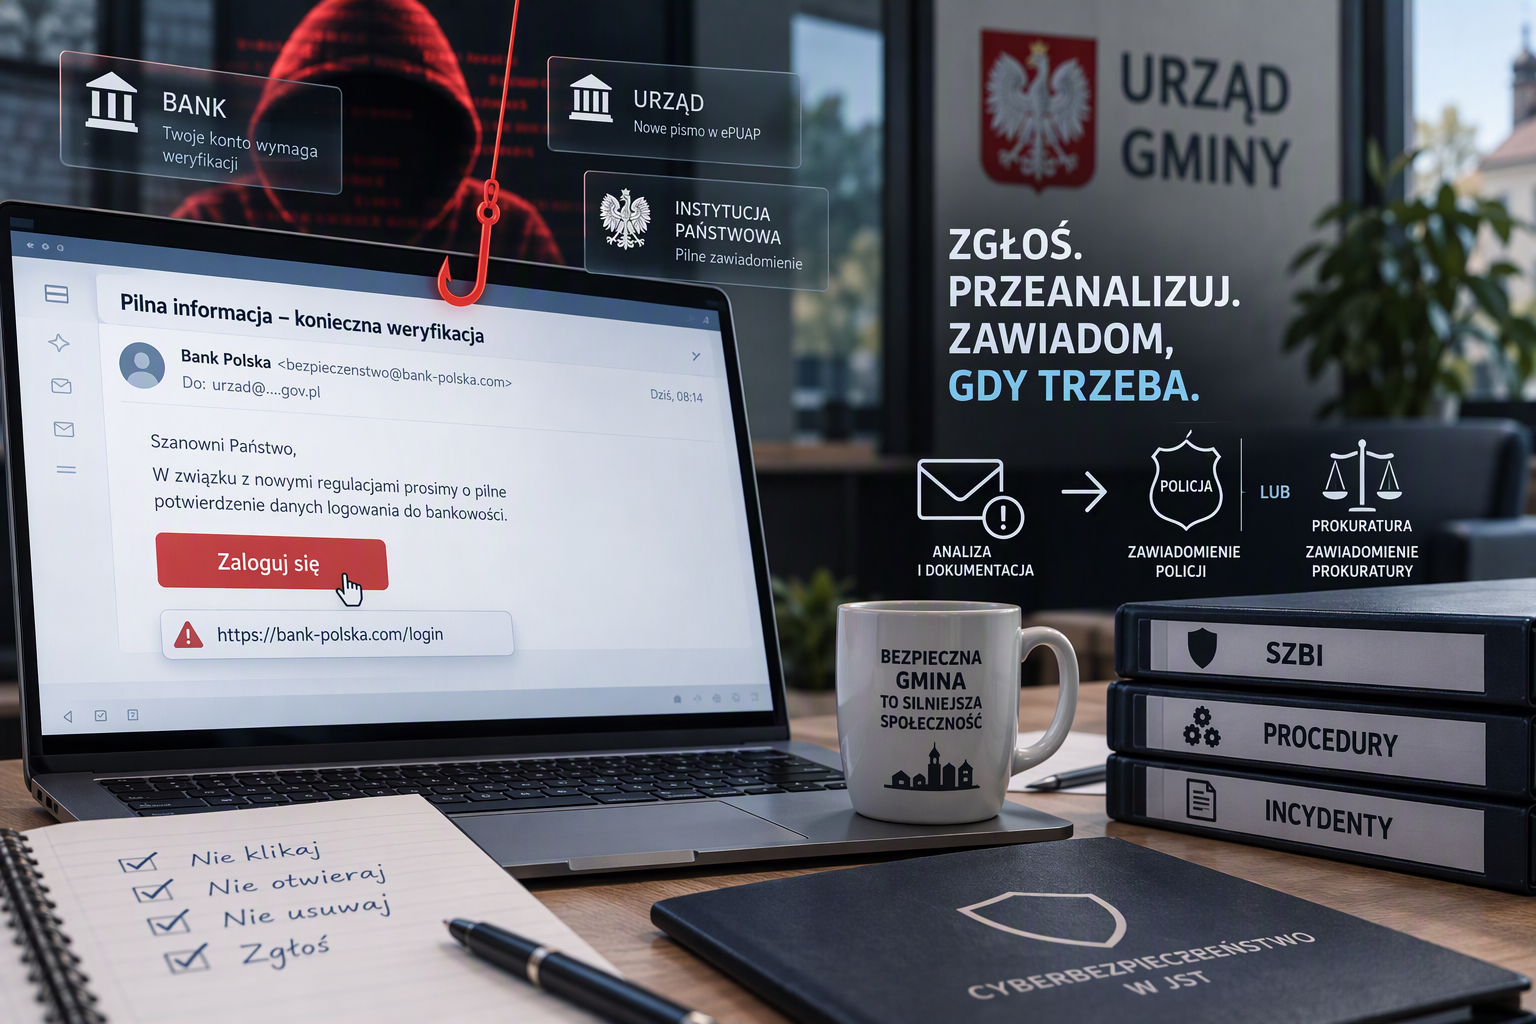
Phishing podszywający się pod banki, urzędy i instytucje państwowe trafia do skrzynek każdego urzędu. Wyjaśniam, kiedy z takiej wiadomości wynika obowiązek zawiadomienia Policji lub prokuratury, kto za niego odpowiada i jak zapisać to w SZBI, żeby decyzja nie zależała od przypadku. Tekst dla wójtów, burmistrzów, starostów i sekretarzy.
Art. 304 § 2 Kodeksu postępowania karnego nakłada na instytucje samorządowe obowiązek zawiadomienia prokuratora lub Policji, jeśli w związku ze swoją działalnością dowiedziały się o przestępstwie ściganym z urzędu. Adresatem obowiązku jest jednostka, a w praktyce jej kierownik. Nie każdy podejrzany e-mail ten obowiązek uruchamia: ktoś musi ocenić, czy wiadomość nosi znamiona przestępstwa, i tę ocenę udokumentować. Zgłoszenie do CERT Polska jest potrzebne, ale nie zastępuje zawiadomienia organów ścigania. Urząd powinien mieć ten tryb opisany w procedurze SZBI, razem z osobą, która podejmuje decyzję.
Jak to wygląda w urzędach
W większości jednostek, które znam z praktyki, phishing obsługuje się wyłącznie technicznie. Pracownik nie klika, informatyk blokuje nadawcę, wiadomość trafia do kosza. Dla bezpieczeństwa sieci to często wystarcza.
Zostaje jednak pytanie, na które kierownik powinien umieć odpowiedzieć: czy urząd właśnie dowiedział się o przestępstwie, a jeśli tak, to kto i kiedy powiadomił o tym organy ścigania. Po poważnym incydencie to pytanie zada prokurator, kontrola albo media.
Co mówi przepis
Zgodnie z art. 304 § 2 k.p.k. instytucje państwowe i samorządowe, które w związku ze swą działalnością dowiedziały się o przestępstwie ściganym z urzędu, muszą niezwłocznie zawiadomić prokuratora lub Policję. Muszą też podjąć niezbędne czynności, aby nie dopuścić do zatarcia śladów i dowodów, do czasu przybycia organu ścigania lub jego zarządzenia.
Dla kierownictwa wynikają z tego dwie praktyczne rzeczy. Obowiązek ciąży na instytucji, więc odpowiada za niego osoba, która nią kieruje, a nie referent, do którego trafił mail. Przepis wskazuje przy tym wyłącznie prokuratora i Policję. CERT Polska, CSIRT, bank czy Prezes UODO nie są adresatami tego zawiadomienia, nawet jeśli zgłoszenie do nich jest konieczne z innych powodów.
W orzecznictwie i komentarzach niewykonanie obowiązku z art. 304 § 2 k.p.k. przez funkcjonariusza publicznego bywa rozpatrywane jako niedopełnienie obowiązków z art. 231 k.k. Funkcjonariuszem publicznym jest między innymi pracownik samorządu terytorialnego, który nie pełni wyłącznie czynności usługowych (art. 115 § 13 pkt 4 k.k.), a więc także wójt czy burmistrz. Art. 231 § 1 przewiduje do 3 lat pozbawienia wolności, gdy funkcjonariusz, nie dopełniając obowiązków, działa na szkodę interesu publicznego lub prywatnego. Według § 3 karalne jest też działanie nieumyślne, jeśli wyrządza istotną szkodę. Odrębnego obowiązku z art. 240 k.k., którego niedopełnienie jest karalne, tu nie ma: ten przepis wymienia zamknięty katalog najcięższych przestępstw, a art. 267, 269b, 286 ani 287 do niego nie należą. Nie znam sprawy, w której rozliczono by wójta za niezawiadomienie o pojedynczym phishingu. Ryzyko staje się realne wtedy, gdy po incydencie z rzeczywistymi skutkami okaże się, że urząd wiedział o ataku i nic z tą wiedzą nie zrobił.
Czy phishing jest już przestępstwem
W grę wchodzi kilka przepisów Kodeksu karnego:
- art. 269b § 1: karze między innymi pozyskiwanie haseł komputerowych, kodów dostępu lub innych danych umożliwiających nieuprawniony dostęp do informacji w systemie informatycznym; zagrożenie od 3 miesięcy do 5 lat pozbawienia wolności, ściganie z urzędu;
- art. 286 § 1 (oszustwo), także w formie usiłowania, gdy celem wiadomości jest przelew lub inne rozporządzenie mieniem; zagrożenie od 6 miesięcy do 8 lat, ściganie z urzędu, chyba że pokrzywdzonym jest osoba najbliższa (§ 4);
- art. 267 (nielegalne uzyskanie informacji), gdy przestępca uzyskał dostęp do konta lub systemu; to przestępstwo jest ścigane na wniosek pokrzywdzonego (art. 267 § 5), więc jeśli pokrzywdzony jest urząd, zawiadomienie warto połączyć z wnioskiem o ściganie;
- art. 13 § 1: odpowiada za usiłowanie, kto w zamiarze popełnienia czynu zabronionego swoim zachowaniem bezpośrednio zmierza do jego dokonania, które jednak nie następuje;
- art. 287 § 1 (oszustwo komputerowe), gdy po przejęciu danych przestępca sam wykonuje przelew z konta, wpływając bez upoważnienia na przetwarzanie danych informatycznych; zagrożenie od 3 miesięcy do 5 lat, ściganie z urzędu, chyba że pokrzywdzonym jest osoba najbliższa (§ 3);
- art. 16: przygotowanie zachodzi, gdy sprawca tworzy warunki do czynu zmierzającego bezpośrednio do dokonania, i jest karalne tylko wtedy, gdy ustawa tak stanowi (§ 2).
Często spotykam pogląd, że samo wysłanie wiadomości z linkiem do fałszywej strony logowania jest już usiłowaniem, bo sprawca zrobił wszystko, co od niego zależało, a dalszy przebieg zależy od reakcji ofiary. To mocny argument i sam się do niego skłaniam. Trzeba jednak uczciwie powiedzieć, że granica między przygotowaniem a usiłowaniem przy masowych kampaniach jest przedmiotem sporów prawników, a art. 269b sam opisuje zachowanie o charakterze przygotowawczym. Ma to praktyczne znaczenie: jeśli wysłanie wiadomości uznać tylko za przygotowanie do oszustwa, to takie przygotowanie nie jest karalne, bo art. 286 nie przewiduje karania przygotowania. Zostaje wtedy art. 269b, ale tylko jeśli sprawcy przypisze się co najmniej usiłowanie pozyskania danych dostępowych. Dlatego nie mówiłbym kierownictwu, że każdy phishing w skrzynce automatycznie rodzi obowiązek zawiadomienia. Obowiązek powstaje wtedy, gdy analiza wykaże uzasadnione podejrzenie przestępstwa ściganego z urzędu. Taką decyzję trzeba podjąć świadomie i zapisać.
Kiedy zawiadamiać, a kiedy wystarczy udokumentowana decyzja
W mojej ocenie zawiadomienie Policji lub prokuratury powinno być w urzędzie domyślnym rozwiązaniem w takich sytuacjach:
- wiadomość była skierowana konkretnie do urzędu lub jego pracowników, na przykład podszycie pod znanego kontrahenta z „nowym” numerem rachunku albo fałszywa strona logowania do poczty służbowej czy EZD;
- ktoś zareagował: podał hasło lub kod, uruchomił załącznik, zlecił przelew;
- przestępcy podszywają się pod sam urząd i kierują atak do mieszkańców, na przykład fałszywe wezwania do zapłaty podatku lokalnego;
- doszło do szkody finansowej albo naruszenia ochrony danych osobowych.
Masowa kampania bez cech ukierunkowania, na którą nikt nie zareagował, to sytuacja graniczna. Tu wystarczy zwykle zgłoszenie do CERT Polska, blokada nadawcy i domeny oraz wpis w rejestrze incydentów z krótkim uzasadnieniem, dlaczego jednostka nie zawiadamia organów ścigania. Ten próg warto uzgodnić z radcą prawnym urzędu i zapisać w procedurze, zamiast rozstrzygać go za każdym razem od nowa.
Gdy wystąpiły skutki, dochodzą obowiązki z innych ustaw. Incydent poważny w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa, znowelizowanej w 2026 r. w związku z dyrektywą NIS2, zgłasza się do właściwego zespołu CSIRT. Naruszenie ochrony danych osobowych zgłasza się Prezesowi UODO na podstawie art. 33 RODO, co do zasady w ciągu 72 godzin od jego stwierdzenia, chyba że jest mało prawdopodobne, by skutkowało ryzykiem dla praw lub wolności osób. Przy przelewie na rachunek przestępców pierwszy telefon wykonuje się do banku, bo liczą się minuty.
Jak zapisać to w SZBI
Rekomenduję dopisanie tego trybu do procedury postępowania z incydentami albo wydanie odrębnej instrukcji dotyczącej podejrzanych wiadomości. W praktyce wygląda to tak:
- Pracownik nie klika w linki, nie otwiera załączników, nie odpowiada i nie usuwa wiadomości. Niezwłocznie zgłasza ją administratorowi systemów informatycznych lub osobie wskazanej w procedurze.
- ASI zabezpiecza wiadomość w oryginalnej postaci z pełnymi nagłówkami (plik .eml lub .msg). Zrzut ekranu nie jest dowodem.
- ASI ustala faktycznego nadawcę, cel linku, to, czy strona zbiera dane logowania, czy załącznik jest złośliwy, czy atak był skierowany do urzędu i czy ktoś zareagował.
- Wnioski z oceną, czy wiadomość nosi znamiona przestępstwa, ASI przekazuje kierownikowi jednostki lub Pełnomocnikowi ds. SZBI.
- Kierownik, po konsultacji z Pełnomocnikiem ds. SZBI, decyduje o zawiadomieniu. Decyzja o braku zawiadomienia też jest udokumentowana.
- Równolegle wiadomość trafia do CERT Polska (incydent.cert.pl lub cert@cert.pl) i do instytucji, pod którą podszywa się nadawca, a zdarzenie jest wpisywane do rejestru incydentów.
W procedurze powinny się znaleźć: osoba przyjmująca zgłoszenia, osoba analizująca, osoba decydująca, wzór zawiadomienia i sposób odnotowania decyzji w rejestrze. Dzięki temu urząd może wykazać, że swój obowiązek wykonał albo świadomie ocenił, że nie powstał.
Przykłady
W sierpniu 2023 r. CSIRT KNF ostrzegał przed stroną podszywającą się pod serwis iPKO, w której adresie literę „i” zastąpiono małym „L”. Strona wyłudzała dane logowania, numer karty i kody SMS. Jedna litera w adresie wystarcza, żeby zmęczony pracownik księgowości tego nie zauważył.
Takie sprawy kończą się w sądzie. W lutym 2025 r. Prokuratura Regionalna w Katowicach skierowała akt oskarżenia przeciwko sześciu osobom, które rozsyłały linki do fałszywych stron kilku polskich banków. Śledztwo prowadził katowicki zarząd Centralnego Biura Zwalczania Cyberprzestępczości; ustalono 32 pokrzywdzonych i straty przekraczające 440 tys. zł. Bez zawiadomień od pokrzywdzonych takie postępowania nie mają z czego powstać.
Co pokazują wyroki
W opublikowanych orzeczeniach sądów powszechnych nie znalazłem sprawy, w której rozliczano by kierownika jednostki za niezawiadomienie o phishingu. Kilka wyroków pokazuje za to, jaką wartość ma szybkie zawiadomienie i dobrze zabezpieczone dowody. To argument praktyczny, a nie tylko formalny.
W sprawie I C 536/21 Sąd Okręgowy w Olsztynie (wyrok z 25 kwietnia 2022 r.) ustalił, że umowa pożyczki zawarta w imieniu ofiary oszustwa jest nieważna. Sąd uznał, że złożenie zawiadomienia o przestępstwie jeszcze tego samego dnia i zwrot przelanych pieniędzy świadczą o tym, że pokrzywdzona nie była stroną umowy. W podobnych sprawach Sąd Rejonowy Katowice-Zachód (II C 1396/22, wyrok z 13 kwietnia 2023 r.) i Sąd Rejonowy w Tomaszowie Mazowieckim (I C 563/24, uzasadnienie z 21 lipca 2025 r.) oddaliły powództwa banków. W obu sprawach pozwani zgłosili się na Policję niezwłocznie po wykryciu oszustwa, a banki nie wykazały zarzucanego im rażącego niedbalstwa.
Najbliższa realiom urzędu jest sprawa I C 313/23 Sądu Rejonowego w Zambrowie (wyrok z 25 września 2024 r.). Powódką była skarbnik gminy. W godzinach pracy zadzwonił do niej rzekomy doradca inwestycyjny i namówił ją na zainstalowanie aplikacji do zdalnego pulpitu na telefonie i na komputerze służbowym, z którego zatwierdzała przelewy gminy. Przestępca zmienił sposób autoryzacji na kody SMS i w ciągu jednego popołudnia wykonał sześć przelewów z jej prywatnego rachunku na łącznie 97 100 zł. Sąd zasądził od banku 57 600 zł, uznając transakcje za nieautoryzowane, a niedbalstwo powódki za niewystarczające do uznania go za rażące. Dla kierownictwa ważniejsze są trzy inne ustalenia z uzasadnienia:
- sąd wytknął, że użycie komputera służbowego do prywatnych celów i udostępnienie go obcej osobie naraziło urząd na atak, a osoba odpowiadająca za finanse jednostki samorządu powinna być szczególnie ostrożna;
- biegły informatyk, który badał ten komputer po kilku miesiącach, stwierdził, że większość istotnych informacji o zdarzeniu została już utracona; to praktyczna ilustracja drugiej części art. 304 § 2 k.p.k., czyli obowiązku niedopuszczenia do zatarcia śladów;
- wiarygodność powódki sąd oparł przede wszystkim na tym, że prawie od razu zgłosiła zdarzenie bankowi i Policji. Na marginesie: na komendzie poradzono jej najpierw, żeby poczekała do następnego dnia, i zawiadomienie zostało przyjęte dopiero wtedy.
Druga strona medalu: Sąd Rejonowy w Toruniu (II K 1435/20, wyrok z 19 listopada 2021 r.) uniewinnił kobietę oskarżoną o przywłaszczenie pieniędzy, które trafiły na jej konto po ataku phishingowym. Sąd ustalił, że ona sama padła ofiarą tej samej kampanii SMS, i wytknął oskarżycielowi, że nie badał okoliczności wysyłki wiadomości ani nie szukał rzeczywistych sprawców. Wniosek dla urzędu: zabezpieczona wiadomość z nagłówkami i rzetelny opis zdarzenia pomagają organom ścigania szukać we właściwym miejscu. W sprawie XVII Ka 702/15 Sąd Okręgowy w Poznaniu (9 września 2015 r.) opisał czyn źródłowy wprost jako oszustwo komputerowe dokonane metodą phishingu, co odpowiada kwalifikacji z art. 287 k.k. Tak samo opisał czyny główne Sąd Rejonowy dla Warszawy-Śródmieścia w sprawie II K 920/23 (wyrok z 10 stycznia 2025 r.), w której prokurator zarzucił „słupom” pomocnictwo do art. 287 § 1 k.k., a sąd skazał ich za paserstwo z art. 291 § 1 k.k.
Przy zawiadomieniu warto pamiętać o art. 304b k.p.k.: pokrzywdzony składający zawiadomienie może zażądać potwierdzenia jego złożenia z datą, sygnaturą i opisem czynu. Ten dokument powinien trafić do rejestru incydentów.
Rekomendacje dla kierownictwa
- Zlecić Pełnomocnikowi ds. SZBI i ASI dopisanie opisanego trybu do procedury obsługi incydentów.
- Uzgodnić z radcą prawnym kryteria, przy których urząd zawiadamia organy ścigania, oraz wzór zawiadomienia.
- Wskazać w zarządzeniu osobę uprawnioną do podpisania zawiadomienia podczas nieobecności kierownika.
- Dodać w rejestrze incydentów pole „decyzja w sprawie zawiadomienia organów ścigania” z uzasadnieniem.
- Przy każdym zawiadomieniu żądać potwierdzenia jego złożenia (art. 304b k.p.k.) i dołączać je do rejestru incydentów.
- Wprowadzić zakaz instalowania przez użytkowników narzędzi zdalnego pulpitu i korzystania z prywatnej bankowości na stanowiskach, z których zatwierdza się przelewy jednostki, a w procedurze incydentu przewidzieć natychmiastowe zabezpieczenie takiego komputera.
- W najbliższym szkoleniu pracowników powtórzyć jedną zasadę: zgłoś i nie usuwaj.
Źródła
- LexLege (lexlege.pl); Art. 304. KPK – Obowiązek zawiadomienia o przestępstwie
- ArsLege (arslege.pl); Art. 269b. Bezprawne wytwarzanie, pozyskiwanie, zbywanie lub udostępnianie programów komputerowych
- Standardy Prawa (standardyprawa.pl); Niedopełnienie przez funkcjonariusza obowiązku zawiadomienia o przestępstwie (art. 231 k.k. i art. 304 § 2 k.p.k.)
- Infor (infor.pl); Jakie przestępstwa są ścigane na wniosek pokrzywdzonego według Kodeksu karnego?
- Telepolis (telepolis.pl); Polacy znów nabijani w butelkę, chodzi o klientów PKO BP
- GSMONLINE (gsmonline.pl); Wysyłali fałszywe linki do banków – 6 Ukraińców już z aktem oskarżenia
- CERT Polska (cert.pl); Podsumowanie CSIRT NASK, grudzień 2025
- Clifford Chance (cliffordchance.com); Delayed Implementation of the NIS2 Directive
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Okręgowy w Olsztynie, I C 536/21, wyrok z 25.04.2022
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Rejonowy Katowice-Zachód, II C 1396/22, wyrok z 13.04.2023
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Rejonowy w Tomaszowie Mazowieckim, I C 563/24, uzasadnienie z 21.07.2025
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Rejonowy w Toruniu, II K 1435/20, wyrok z 19.11.2021
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Okręgowy w Poznaniu, XVII Ka 702/15, wyrok z 9.09.2015
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Rejonowy w Zambrowie, I C 313/23, wyrok z 25.09.2024
- Portal Orzeczeń Sądów Powszechnych (orzeczenia.ms.gov.pl); Sąd Rejonowy dla Warszawy-Śródmieścia, II K 920/23, wyrok z 10.01.2025