UWAGA! TRZECI STOPIEŃ ALARMOWY (CHARRLIE)

Uprzejmie informujemy, że w związku z zarządzeniem Prezesa Rady Ministrów od dnia 19 listopada 2025 r. (godz. 00:00) do dnia 28 lutego 2026 r. (godz. 23:59) obowiązuje trzeci stopień alarmowy „CHARLIE” na obszarach linii kolejowych zarządzanych przez PKP Polskie Linie Kolejowe S.A. oraz PKP Linia Hutnicza Szerokotorowa Sp. z o.o. Dodatkowo przedłużono obowiązywanie stopni alarmowych BRAVO i BRAVO-CRP na ternie całego kraju.
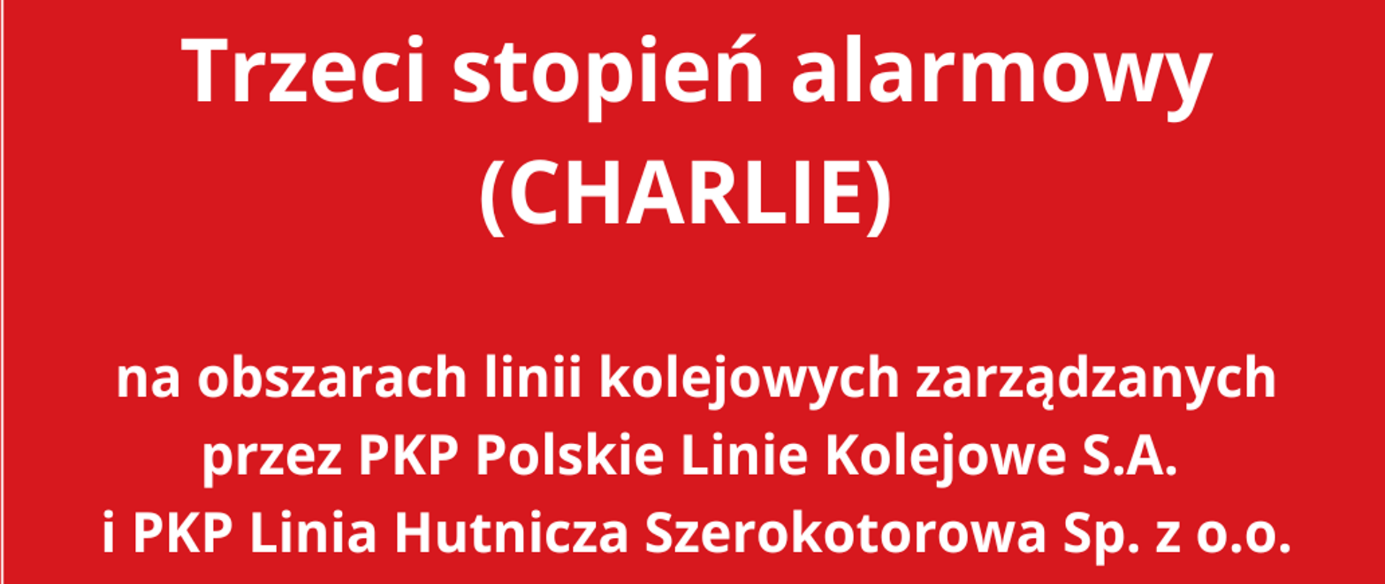
 

trzeci stopień alarmowy


Rys.1 Grafika „Trzeci stopień alarmowy” Źródło: gov.pl

Lista zarządzeń:

  • Zarządzenie nr 68 z dnia 18 listopada 2025 roku w sprawie wprowadzenia trzeciego stopnia alarmowego (3. stopień CHARLIE), na obszarach linii kolejowych zarządzanych przez PKP Polskie Linie Kolejowe S.A. i PKP Linia Hutnicza Szerokotorowa Sp. z o.o., obowiązuje od dnia 19 listopada 2025 r., od godz. 00.00, do dnia 28 lutego 2026 r., do godz. 23.59,

  • Zarządzenie nr 69 z dnia 18 listopada 2025 roku w sprawie wprowadzenia drugiego stopnia alarmowego CRP (2. stopień BRAVO-CRP), na całym terytorium Rzeczypospolitej Polskiej, obowiązuje od dnia 1 grudnia 2025 r., od godz. 00.00, do dnia 28 lutego 2026 r., do godz. 23.59,

  • Zarządzenie nr 70 z dnia 18 listopada 2025 roku w sprawie wprowadzenia drugiego stopnia alarmowego (2. stopień BRAVO), na całym terytorium Rzeczypospolitej Polskiej, obowiązuje od dnia 1 grudnia 2025 r., od godz. 00.00, do dnia 28 lutego 2026 r., do godz. 23.59,

  • Zarządzenie nr 71 z dnia 18 listopada 2025 roku w sprawie wprowadzenia drugiego stopnia alarmowego (2. stopień BRAVO), wobec polskiej infrastruktury energetycznej mieszczącej się poza granicami Rzeczypospolitej Polskiej, obowiązuje od dnia 1 grudnia 2025 r., od godz. 00.00, do dnia 28 lutego 2026 r., do godz. 23.59.

Stopnie alarmowe CRP są wprowadzane w przypadku zagrożenia wystąpienia zdarzenia o charakterze terrorystycznym, które dotyczy systemów teleinformatycznych organów administracji publicznej lub systemów teleinformatycznych wchodzących w skład infrastruktury krytycznej.

Jak podaje Ministerstwo Spraw Wewnętrznych i Administracji do zadań organów państwa w związku z wprowadzeniem stopni alarmowych należą:

W przypadku stopnia BRAVO m.in.:

  • prowadzenie przez Policję, Straż Graniczną lub Żandarmerię Wojskową wzmożonej kontroli dużych skupisk ludzkich;

  • prowadzenie wzmożonej kontroli obiektów użyteczności publicznej oraz innych obiektów potencjalnie mogących stać się celem ataków terrorystycznych;

  • zapewnienie dostępności w trybie alarmowym członków personelu wyznaczonego do wdrażania procedur działania na wypadek zdarzenia o charakterze terrorystycznym;

  • ostrzeżenie personelu o możliwych zagrożeniach;

  • obowiązek noszenia broni długiej oraz kamizelek kuloodpornych przez umundurowanych funkcjonariuszy lub żołnierzy bezpośrednio realizujących zadania związane z zabezpieczeniem miejsc i obiektów, które potencjalnie mogą stać się celem zdarzenia o charakterze terrorystycznym;

  • dodatkowe kontrole pojazdów, osób oraz budynków publicznych w rejonach zagrożonych;

  • wzmocnienie ochrony środków komunikacji publicznej oraz ważnych obiektów publicznych;

  • wprowadzenie zakazów wstępu do przedszkoli, szkół i uczelni osobom postronnym.,
     

W przypadku stopnia CHARLIE:

  • wprowadzić, na polecenie ministra właściwego do spraw wewnętrznych, całodobowe dyżury we wskazanych urzędach lub jednostkach organizacyjnych organów administracji publicznej; 

  • wprowadzić dyżury dla osób funkcyjnych odpowiedzialnych za wprowadzanie procedur działania na wypadek zdarzeń o charakterze terrorystycznym; 

  • sprawdzić dostępność obiektów wyznaczonych na zastępcze miejsca czasowego pobytu na wypadek ewakuacji ludności;

  • wydać broń i amunicję oraz środki ochrony osobistej uprawnionym osobom wyznaczonym do wykonywania zadań ochronnych;

  • wprowadzić dodatkowy całodobowy nadzór nad miejscami, które tego wymagają, do tej pory nieobjętych nadzorem.

W przypadku stopnia BRAVO-CRP:

  • wzmożone monitorowanie stanu bezpieczeństwa systemów teleinformatycznych organów administracji publicznej lub systemów teleinformatycznych wchodzących w skład infrastruktury krytycznej;

  • monitorowanie i weryfikowanie czy nie doszło do naruszenia bezpieczeństwa komunikacji elektronicznej;

  • sprawdzenie dostępności usług elektronicznych;

  • poinformowanie personelu instytucji  o konieczności zachowania zwiększonej czujności;

  • zapewnienie dostępności w trybie alarmowym personelu odpowiedzialnego za bezpieczeństwo systemów;

  • wprowadzenie całodobowych dyżurów administratorów systemów kluczowych dla funkcjonowania organizacji oraz personelu uprawnionego do podejmowania decyzji w sprawach bezpieczeństwa systemów teleinformatycznych.

Podczas obowiązywania stopnia alarmowego należy zwracać szczególną uwagę na wszelkie niestandardowe sytuacje i potencjalne zagrożenia, na przykład: nietypowo zachowujące się osoby, pakunki, torby lub plecaki pozostawione bez opieki w miejscach publicznych, samochody (szczególnie transportowe) zaparkowane w pobliżu miejsc zgromadzeń.

Bezpieczeństwo w czasie obowiązywania stopnia uzależnione jest nie tylko od działania właściwych służb, ale też od przygotowania administratorów obiektów użyteczności publicznej, którzy zobowiązani są do prowadzenia ich wzmożonej kontroli, a także czujności obywateli.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
POWAŻNY ATAK DDOS NA BLIK

W dniach 1 i 2 listopada nieznani hakerzy zaatakowali system BLIK, który jest odpowiedzialny za miliardy płatności każdego roku. To atak na infrastrukturę płatniczą całej Polski. Jeśli używasz BLIKA do płacenia w sklepach, wypłacania pieniędzy z bankomatów lub transferów online, powinieneś wiedzieć co się działo i co to oznacza dla ciebie. BLIK to standard płatności mobilnych, który pozwala ci zapłacić w sklepie stacjonarnym przy użyciu sześciocyfrowego kodu. Możesz też transferować pieniądze online i wypłacać z niektórych bankomatów. System obsługuje każdego roku 2,4 miliarda transakcji na kwotę ponad 347 miliardów złotych. Oznacza to, że BLIK przenosi praktycznie połowę pieniędzy, które się przemieszczają między Polakami.


hakerzy przy komputerach

Rys.1 Grafika „ddos” Źródło: Designed by Freepik

Atak DDoS to skrót od Distributed Denial of Service. Brzmi skomplikowanie, ale chodzi o coś prostego. Haker tworzy sztuczny ruch internetowy z wielu różnych adresów IP i kieruje go na serwery BLIKA. Serwery są zalewane taką ilością fałszywych żądań, że nie mogą obsługiwać prawdziwych transakcji.

W przypadku BLIKA powoduje to, że system nie może generować kodów, pojawiają się błędy przy płatnościach zbliżeniowych i transfery zawieszają się na koncie. Dla ciebie oznacza to, że nie możesz zapłacić za kawę, nie możesz przelewać pieniędzy przyjaciołom i nie możesz wypłacić gotówki. Dla biznesu jest to jednoznaczne z utratą przychodów.

Pierwszy atak miał miejsce w sobotę 1 listopada około godziny szóstej rano. Operator BLIKA, czyli spółka Polski Standard Płatności, potwierdził o godzinie dziewiątej, że ma miejsce zewnętrzny atak DDoS. O godzinie 10:33 operator oznajmił, że problem jest rozwiązany. Od tego momentu BLIK znowu działał prawidłowo.

Drugi atak nastąpił w poniedziałek 2 listopada około godziny czternastej. Historia się powtórzyła.

Nikt nie wie, kto dokładnie przeprowadził ataki. Operator nie wskazał żadnego konkretnego napastnika. To co wiemy, to fakt, że ataki DDoS zdarzają się regularnie na systemach płatniczych. Minister cyfryzacji Krzysztof Gawkowski powiedział publicznie, że tego typu ataki są codzienną rzeczywistością. Mówił, że na szczęście w większości przypadków polskie służby je blokują, zanim zwykłe osoby odczują konsekwencje. Tym razem jednak nie udało się uniknąć problemu.

Operator BLIKA zapewnił, że osoby których transakcja została zatwierdzona a pieniądze zostały zablokowane powinny automatycznie otrzymać zwrot w ciągu 48 godzin. Ważne jest, że zawsze możesz wyjaśnić sytuację z bankiem. Banki mają dostęp do pełnych logów transakcji i mogą sprawdzić, co dokładnie się stało.

Fakt, że BLIK został zaatakowany nie oznacza, że twoje hasła bankowe wyciekły. Atak DDoS nie polega na kradzieży danych. Twoje dane osobowe, piny, hasła są bezpieczne.

Jednak wciąż powinieneś być ostrożny. W takich sytuacjach przestępcy wysyłają fałszywe wiadomości oferując „szybki zwrot” pieniędzy lub „pomoc w odzyskaniu złoży.” Nigdy nie klikaj linków z nieznanych źródeł. Nigdy nie podawaj swoich danych logowania w wiadomościach przychodzących mailem lub SMS.

Jeśli BLIK się zawiesza, natychmiast wykorzystaj alternatywny sposób płatności. Użyj karty, transferu tradycyjnego, gotówki. Jeśli transakcja się zawiesza, nie klikaj przycisku zapłacenia wielokrotnie. To spowoduje, że transakcja zostaje powtórzona kilkanaście razy bez sukcesu.

Jeśli środki nie wrócą w ciągu dwóch dni, skontaktuj się z bankiem. Masz prawo do wyjaśnienia, gdzie podziały się twoje pieniądze.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
KOLEJNY WYCIEK DANYCH – SUPERGROSZ

Pod koniec października hakerzy zaatakowali serwis Supergrosz, który oferuje pożyczki online. To nie był zwykły wyciek haseł. Nieuprawniona osoba lub grupa osób przełamała zabezpieczenia serwisu Supergrosz i dostała się do bazy danych zawierającej informacje klientów. Hakerzy stworzyli specjalny program, który pozwolił im na zdalny dostęp do systemu. Najprawdopodobniej był to czwartek, pierwszy listopada, kiedy cyberprzestępcy skopiowali wszystko, co im się podobało. Atak dotknął około dziesięciu tysięcy użytkowników. Teoretycznie skala wydaje się niewielka, to nie miliony osób, ale powagę problemu zrozumiemy dopiero znając szczegóły.

haker kredyt

Rys.1 Grafika „haker kredyt” Źródło: Designed by Freepik

Przede wszystkim wyciekły numery PESEL, adres zamieszkania, adres do korespondencji, numer telefonu, stan cywilny, liczba dzieci. Do tego dochodzą dane zawodowe takie jak nazwa i adres pracodawcy, numer NIP firmy, numer telefonu do biura oraz informacja o branży. Ale to wciąż nie wszystko. Hakerzy mają również numery rachunków bankowych i wiedzą, jaki jest deklarowany dochód roczny. Mają nawet informacje z dowodu osobistego, takie jak numer dokumentu, data wydania i data ważności.

To wszystko jest powiązane, skoordynowane i pokazuje kompleksowy obraz życia finansowego, zawodowego i osobistego osób, których dane utracono. Kombinacja tylu różnych rodzajów danych tworzy idealną bazę do tzw. ataku spersonalizowanego.

O sprawie Supergrosz wiedzą najwyższe szczeble polskiego rządu i specjalistyczne zespoły ds. bezpieczeństwa. Minister cyfryzacji Krzysztof Gawkowski publicznie ogłosił incydent i nazwał sytuację bardzo poważną. Zaraz po jego wpisie do działania przystąpiły zespoły CSIRT KNF i CSIRT NASK. Powiadomiony został też Prezes Urzędu Ochrony Danych Osobowych. Spółka AIQLABS, która prowadzi serwis Supergrosz, przyznała publicznie, że wyciek miał miejsce.


Wyciek danych z serwisu pożyczkowego to nie jest anomalia. To symptom czasów, w których żyjemy. Cyberprzestępcy stają się coraz bardziej wyrafinowani. Atakują nie tylko wielkie korporacje, ale też polskie serwisy pożyczkowe, e-commerce, strefę publiczną.


Wszyscy pracownicy administracji, którzy pracują z danymi osobowymi klientów, powinni zrozumieć, że bezpieczeństwo nie jest sprawą informatyka. To jest odpowiedzialność każdej osoby w organizacji. Nikt nie powinien mylić złożoności zagrożeń z niemożliwością ich zrozumienia. Bezpieczeństwo zaczyna się od edukacji.


Dla ciebie to oznacza, że powinieneś regularnie zmieniać hasła, włączać 2FA wszędzie, gdzie to możliwe, być ostrożny wobec wiadomości podejrzanego pochodzenia i nigdy nie klikać linków z nieznanych źródeł. Te zasady brzmią jak banał, ale to fundamenty, które mogą oszczędzić ci mnóstwa stresu.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
 

UODO REALIZUJE XVI EDYCJA PROGRAMU „TWOJE DANE – TWOJA SPRAWA” PRYWATNOŚĆ I SZTUCZNA INTELIGENCJA W EDUKACJI

Program „Twoje dane – Twoja sprawa” wystartował w nowej, szesnastej odsłonie. Głównym tematem tej edycji jest rola sztucznej inteligencji w edukacji i wpływ nowych technologii na prywatność uczniów. 22–23 października 2025 r. w siedzibie UODO odbyła się konferencja inauguracyjna programu. Wzięli w niej udział nauczyciele, dyrektorzy szkół, eksperci oraz przedstawiciele administracji. Program skierowany jest do szkół podstawowych, ponadpodstawowych oraz placówek doskonalenia nauczycieli.

dzieci komputery

Rys.1 Grafika „szkoła komputer” Źródło: Designed by Freepik


Co należy do priorytetów edycji XVI

W tej edycji UODO stawia na:

  • zrozumienie, jak działają systemy sztucznej inteligencji oraz jakie mogą być ich konsekwencje dla prywatności uczniów i nauczycieli;
  • naukę odpowiedzialnego korzystania z nowych technologii: wybieranie bezpiecznych aplikacji i rozwiązań cyfrowych;
  • kształtowanie postaw uczniów i nauczycieli: prywatność nie jest przeszkodą, ale wartością, którą trzeba chronić;
  • uwzględnienie wpływu AI nie tylko jako narzędzia, ale także jako środowiska życia cyfrowego młodych ludzi.


Dlaczego to ma znaczenie dla szkoły i nauczycieli

Jeśli jesteś nauczycielem lub pracujesz w szkole, ta edycja to okazja, by:

  • włączyć temat ochrony danych i AI w codzienne działania dydaktyczne i wychowawcze – na lekcjach języka polskiego, matematyki czy wychowania fizycznego;
  • zadbać o bezpieczeństwo systemów wykorzystywanych w placówce – np. rejestrów uczniów, aplikacji edukacyjnych – oraz o świadomość uczniów w tym zakresie;
  • rozwijać w uczniach kompetencje: jak krytycznie korzystać z treści generowanych przez AI, jak rozpoznawać zagrożenia np. „deepfake”, profilowanie;
  • współpracować z rodzicami, by razem budować kulturę cyfrowej odpowiedzialności – ponieważ dzieci spędzają coraz więcej czasu w Internecie, a szkoła może być przewodnikiem w tym obszarze.

Praktyczne wskazówki

  • Wprowadź krótką lekcję na temat prywatności danych: np. „Co to są moje dane?”, „Dlaczego moje dane w Internecie mogą być zagrożone?”.
  • Podczas korzystania z aplikacji edukacyjnych w szkole zapytaj uczniów: „Kto ma dostęp do danych, które wprowadzamy?”, „Czy aplikacja poprosiła o zgodę na przetwarzanie moich danych?”.
  • Zorganizuj wspólnie z uczniami mały projekt: sprawdźcie trzy darmowe aplikacje edukacyjne i oceńcie je pod kątem prywatności – jakie dane aplikacja zbiera, czy można je usunąć, kto ma do nich dostęp.
  • Z rodzicami zgódźcie się na zasadę: raz w semestrze omówcie wspólnie, jakie urządzenia dzieci używają poza szkołą i jakie zasady bezpieczeństwa obowiązują (np. hasła, prywatność w sieci, czas-ekranowy).
  • W szkolnym regulaminie lub procedurze IT uwzględnij punkt: „Wszelkie dane uczniów w systemach edukacyjnych powinny być chronione, dostęp ograniczony, publikacje wizerunku wymagają zgody opiekunów”.


Źródła:

NARUSZENIE, KIEDY KONIECZNE POWIADOMIENIE. WAŻNY WYROK NSA

Jak podaje UODO „Naczelny Sąd Administracyjny potwierdził zarzuty Prezesa UODO do wyroku Wojewódzkiego Sądu Administracyjnego w Warszawie związanego z karą w wysokości 159 176 zł, jaką Prezes UODO nałożył na sopockie Towarzystwo Ubezpieczeniowe Ergo Hestia SA za niezgłoszenie naruszenia ochrony danych osobowych i nie powiadomienie osoby nim dotkniętej. Sprawa trafi więc ponownie do rozpatrzenia przez WSA. Naruszenie dotyczyło wysyłki maila z niezaszyfrowanym załącznikiem z ofertą ubezpieczeniową, zawierającą dane osobowe (m.in. imię, nazwisko oraz numer PESEL) i informacje finansowe do niewłaściwej osoby.”

Młotek sąd

Rys.1 Grafika „uodo kara wyrok” Źródło: Designed by Freepik

NSA wskazał, jak należy interpretować obowiązek notyfikacji naruszenia wskazany w RODO (art. 34 ust. 1 w związku z art. 33 ust. 1):

  • Pomimo zaistnienia naruszenia ochrony danych osobowych administrator nie musi dokonywać zgłoszenia, jeżeli jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych. Prawa i wolności należy rozumieć podobnie jak na gruncie przepisu art. 6 ust. 1 lit. f RODO. W konsekwencji obowiązek notyfikacyjny nie ma charakteru bezwzględnego.
  • Oceny, czy występuje ryzyko naruszenia praw lub wolności człowieka, musi dokonać administrator. Ocena taka powinna być oparta na obiektywnych kryteriach (jak dotychczasowe doświadczenie związane z podobnymi sprawami, wiedza z zakresu bezpieczeństwa informacji) oraz na uwzględnieniu okoliczności samego naruszenia ochrony danych osobowych.
  • Żeby nie trzeba było zgłaszać naruszenia do PUODO, musimy mówić o małym prawdopodobieństwie, ale nie samego naruszenia praw lub wolności osób fizycznych, lecz ryzyka takiego naruszenia. Powoduje to szerszy zakres obowiązku niż w przypadku, gdyby ocena dotyczyła prawdopodobieństwa wystąpienia naruszenia praw lub wolności.
  • Nie jest konieczne, by wysokie ryzyko się zmaterializowało i by faktycznie doszło do naruszenia praw lub wolności. Dlatego nie ma znaczenia, czy ostatecznie ich naruszenie nastąpi. Wystarczy samo pojawienie się wysokiego ryzyka naruszenia.

Definicje i dobre praktyki.

Naruszenie ochrony danych osobowych to sytuacja, w której dochodzi do przypadkowego lub bezprawnego :

  • zniszczenia, utraty, zmodyfikowania albo ujawnienia danych osobowych;
  • albo dostępu do danych osobowych przez osobę nieuprawnioną.

Definicję znajdziesz w Rozporządzenie (UE) 2016/679 – RODO (art. 4 pkt 12).

Podejmij działania bez zbędniej zwłoki.

Gdy nastąpi naruszenie, może to oznaczać ryzyko dla praw lub wolności osób, których dane dotyczą – np. kradzież tożsamości, utrata poufności, szkoda finansowa lub naruszenie dobrego imienia.
Reagując szybko:

  • ograniczasz szkody dla tych osób;
  • realizujesz obowiązki prawne jako administrator danych;
  • pokazujesz, że administrujesz danymi odpowiedzialnie – co w administracji ma duże znaczenie wizerunkowe.

Jeśli zwlekasz, narażasz jednostkę na karę lub utratę zaufania.


Kiedy musisz zgłosić naruszenie do organu nadzorczego

Jeśli jako administrator danych stwierdzisz naruszenie, to:

  • musisz podjąć analizę okoliczności zdarzenia – co się stało, jakie dane, ile osób, jakie mogą być skutki;
  • jeśli z tej analizy wynika, że naruszenie „może skutkować ryzykiem dla praw lub wolności osób fizycznych”, to musisz zgłosić je do Urząd Ochrony Danych Osobowych (UODO) „bez zbędnej zwłoki” – w praktyce nie dłużej niż 72 godziny od momentu stwierdzenia naruszenia.
  • jeśli uznasz, że po tej analizie ryzyko jest mało prawdopodobne, to zgłoszenie do UODO nie jest obowiązkowe, ale musisz wpisać zdarzenie do wewnętrznego rejestru naruszeń.

Przykład: W Twojej jednostce doszło do wycieku danych zdrowotnych pracownika (np. wrażliwe dane – „dane dotyczące zdrowia”). Taki typ danych sam w sobie wskazuje na wysokie ryzyko, więc musisz zgłosić naruszenie do UODO.

Inny przykład: Utrata dysku służbowego zawierającego dane pracowników, ale dane były w pełni zaszyfrowane i nie było możliwości odszyfrowania – po analizie stwierdziłeś, że ryzyko jest bardzo niskie. W takim przypadku zgłoszenia do UODO możesz nie dokonać, ale wpisujesz incydent do rejestru.

Co musi zawierać zgłoszenie do UODO

W zgłoszeniu musisz podać:

  • charakter naruszenia – co się stało; jeśli możliwe, kategorie danych, przybliżoną liczbę osób, których dane dotyczą;
  • dane kontaktowe – np. imię i nazwisko IOD-a lub innego punktu kontaktowego;
  • przewidywane skutki naruszenia dla osób;
  • opis działań podjętych lub planowanych przez Ciebie – co zrobiłeś, żeby zminimalizować szkody.

Jeśli nie masz wszystkich informacji w momencie zgłoszenia – możesz przesłać zgłoszenie wstępne, a resztę uzupełnić później, ale w terminie 72 godzin.

Praktyczna wskazówka: Zadbaj, by Twoje procedury incydentu przewidywały szybkie zebranie tych danych – kto zgłosił, kiedy, jakie dane dotknięte, jakie osoby mogły mieć dostęp, jakie środki ochrony były zastosowane.

Kiedy trzeba zawiadomić osoby, których dane dotyczą

Osoby (np. uczniowie, pracownicy, klienci), których dane zostały naruszone, muszą być zawiadomione wtedy, gdy naruszenie „może powodować wysokie ryzyko dla praw lub wolności tych osób”.
Zawiadomienie powinno być napisane prostym językiem. W treści wskaż:

  • co się stało;
  • jakie dane zostały naruszone;
  • jakie mogą być skutki;
  • co robisz, by ograniczyć szkody;
  • dane kontaktowe, gdzie można uzyskać więcej informacji.
    Jeśli natomiast dane zostały np. zaszyfrowane i ryzyko jest bardzo małe – zawiadomienie osób może nie być wymagane.

Przykład: W Twojej organizacji e-mailem wysłano listę z nr PESEL i adresami domowymi 50 pracowników do nieuprawnionej osoby. To jest wysokie ryzyko – należy zawiadomić te osoby.

Przykładowa procedura obsługi incydentu.

  1. Natychmiast po wykryciu incydentu:
    • zbierz początkowe informacje: co się stało, kiedy, jakie dane, ile osób;
    • odizoluj źródło naruszenia (np. wyłącz dostęp, zmień hasła, zabezpiecz system).
  1. Przeprowadź analizę ryzyka:
  • jakie dane naruszono (np. wrażliwe dane, dane zwykłe);
  • jaka jest liczba osób poszkodowanych;
  • czy dane są zaszyfrowane lub w jaki sposób zabezpieczone;
  • czy możliwe są konsekwencje (kradzież tożsamości, szkoda finansowa, naruszenie dobrego imienia).
  1. W ciągu maksymalnie 72 godzin od stwierdzenia naruszenia (jeśli ryzyko nie zostało wykluczone):
  • złóż zgłoszenie do UODO za pomocą formularza elektronicznego.
  • jeśli potrzebujesz więcej czasu na szczegółowe dane, wyślij zgłoszenie wstępne.
  1. Zdecyduj i jeśli trzeba – zawiadom osoby, których dane dotyczą:
  • ułóż prostą wiadomość (lub listę) z wyjaśnieniem;
  • podaj informacje kontaktowe;
  • doradź, co te osoby mogą zrobić same (np. zmiana hasła, czujność na podejrzane e-mail).
  1. Prowadź rejestr naruszeń: wpisz każdy przypadek – nawet jeśli nie musiałeś zgłaszać. Rejestr powinien zawierać okoliczności zdarzenia, ocenę ryzyka i podjęte działania.
  2. Zrewiduj procedury: po incydencie zweryfikuj, czy Twoje mechanizmy ochrony były wystarczające. Upewnij się, że masz plan wykrywania naruszeń i reagowania na nie.

Typowe błędy, które widuję i które Ty możesz uniknąć

  • Brak lub opóźnione zgłoszenie do UODO – termin 72 godzin jest kluczowy.
  • Ocena „ryzyko = niski” bez uzasadnienia – jeżeli nie udokumentujesz decyzji, organ może uznać to za naruszenie przepisów.
  • Zawiadomienie osób w sposób niewłaściwy – użycie trudnego języka, pominięcie informacji o tym, co mogą zrobić sami.
  • Brak odizolowania incydentu – przysłowiowe „zasypanie sprawy” bez działań naprawczych.
  • Nieprowadzenie rejestru naruszeń – co utrudnia wykazanie, że działasz zgodnie z zasadą rozliczalności.

Zastanów się teraz – czy Twoja jednostka ma procedurę zgłaszania naruszeń? Czy masz wzór rejestru incydentów? Czy każda osoba odpowiedzialna wie, co robić, gdy wykryje wyciek danych? Jeżeli nie – koniecznie to uzupełnij. Jeśli już masz – sprawdź, czy uwzględnia wszystkie powyższe kroki i wskazówki.


Źródła:

MONITORUJ SWOJE KONTO BANKOWE

W ostatnim tygodniu bank Santander poinformował, że około 170 klientów straciło środki z kont osobistych. Transakcje były nieuprawnione, dokonywane przy użyciu kart płatniczych w bankomatach sieci współpracującej. Bank podkreślił, że środki te zostaną zwrócone poszkodowanym automatycznie. Służby i bank podejrzewają, że sprawcy wykorzystali tzw. „nakładki skanujące” na bankomatach i skimming kart. Zysk z przestępstw był legalizowany poprzez rachunki tzw. słupów, a także lokowany w kryptowalutach, za pomocą wpłat w bitomatach. Jeśli nie sprawdzisz swojego rachunku, możesz stracić znaczne środki. Banki i służby reagują po fakcie – twój własny monitoring może być pierwszą linią obrony. Choć bank Santander deklaruje zwrot środków, nie zawsze będzie to automatyczne, więc w Twoim interesie jest być proaktywnym.

mężczyzna w kapturze z kartą kredytową


Rys.1 Grafika „haker konto bankowe” Źródło: Designed by Freepik

Praktyczne wskazówki – jak się zabezpieczyć.

  1. Codziennie sprawdzaj stan konta i historię transakcji
    – Otwórz aplikację banku lub zaloguj się na stronę online.
    – Zwróć uwagę na każdą wypłatę lub przelew – nawet jeśli to kilka złotych.


  2. Włącz powiadomienia SMS lub w aplikacji mobilnej
    – Jeśli przyjdzie komunikat o transakcji, której nie robiłeś – reaguj natychmiast.


  3. Zwracaj uwagę na bankomaty, z których korzystasz
    – Zwróć uwagę na wygląd czy obudowa bankomatu nie jest naruszona, czy czytnik kart nie wygląda inaczej.
    – Jeśli masz wątpliwości wybierz inny bankomat lub wypłać gotówkę bezpośrednio w banku.


  4. Ustal górny limit codziennych wypłat/przelewów lub ustaw blokadę nietypowych transakcji
    – Jeśli bank daje taką możliwość wykorzystaj ją. To zmniejsza ryzyko, że ktoś w krótkim czasie opróżni konto.


  5. Reaguj natychmiast przy podejrzanych operacjach
    – Jeżeli widzisz transakcję, której nie zrobiłeś natychmiast zadzwoń do banku i zgłoś incydent.
    – Zgłoś też sprawę na policję, Centralne Biuro Zwalczania Cyberprzestępczości doradza, aby zgłoszenie zawierało numer rachunku i historię konta.

„Jeśli jesteś pokrzywdzonym w wyniku nieuprawnionych wypłat ze swojego konta, chcąc złożyć zawiadomienie o przestępstwie zabierz ze sobą następujące dokumenty: dowód osobisty, numer rachunku w banku, o ile to możliwe wydrukowaną historię rachunku ze wskazaniem budzącej wątpliwość transakcji” – apeluje policja.

Jako pracownik JST dobrze rozumiesz, że zagrożenia nie dotyczą tylko indywidualnych kont, ale również służbowe rachunki bankowe mogą być celem ataku. Stosuj powyższe wskazówki na poziomie zawodowym i prywatnym:
– Przemyśl możliwość stosowania dwuetapowej autoryzacji dla logowania do banku.
– Traktuj konto bankowe jako zasób krytyczny – nie tylko w pracy, ale także w życiu prywatnym.
– Rozważ cykliczne audyty własnej sytuacji – raz w miesiącu przejrzyj, które urządzenia mają dostęp do aplikacji bankowej, czy telefon jest regularnie aktualizowany, czy nie używasz starego hasła.

.

Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
 

NARUSZENIE. KIEDY KONIECZNE POWIADOMIENIE. WAŻNY WYROK NSA

Jak podaje UODO „Naczelny Sąd Administracyjny potwierdził zarzuty Prezesa UODO do wyroku Wojewódzkiego Sądu Administracyjnego w Warszawie związanego z karą w wysokości 159 176 zł, jaką Prezes UODO nałożył na sopockie Towarzystwo Ubezpieczeniowe Ergo Hestia SA za niezgłoszenie naruszenia ochrony danych osobowych i nie powiadomienie osoby nim dotkniętej. Sprawa trafi więc ponownie do rozpatrzenia przez WSA. Naruszenie dotyczyło wysyłki maila z niezaszyfrowanym załącznikiem z ofertą ubezpieczeniową, zawierającą dane osobowe (m.in. imię, nazwisko oraz numer PESEL) i informacje finansowe do niewłaściwej osoby.”

młoteczek sędzi


Rys.1 Grafika „uodo kara wyrok” Źródło: Designed by Freepik

NSA wskazał, jak należy interpretować obowiązek notyfikacji naruszenia wskazany w RODO (art. 34 ust. 1 w związku z art. 33 ust. 1):

  • Pomimo zaistnienia naruszenia ochrony danych osobowych administrator nie musi dokonywać zgłoszenia, jeżeli jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych. Prawa i wolności należy rozumieć podobnie jak na gruncie przepisu art. 6 ust. 1 lit. f RODO. W konsekwencji obowiązek notyfikacyjny nie ma charakteru bezwzględnego.

  • Oceny, czy występuje ryzyko naruszenia praw lub wolności człowieka, musi dokonać administrator. Ocena taka powinna być oparta na obiektywnych kryteriach (jak dotychczasowe doświadczenie związane z podobnymi sprawami, wiedza z zakresu bezpieczeństwa informacji) oraz na uwzględnieniu okoliczności samego naruszenia ochrony danych osobowych.

  • Żeby nie trzeba było zgłaszać naruszenia do PUODO, musimy mówić o małym prawdopodobieństwie, ale nie samego naruszenia praw lub wolności osób fizycznych, lecz ryzyka takiego naruszenia. Powoduje to szerszy zakres obowiązku niż w przypadku, gdyby ocena dotyczyła prawdopodobieństwa wystąpienia naruszenia praw lub wolności.

  • Nie jest konieczne, by wysokie ryzyko się zmaterializowało i by faktycznie doszło do naruszenia praw lub wolności. Dlatego nie ma znaczenia, czy ostatecznie ich naruszenie nastąpi. Wystarczy samo pojawienie się wysokiego ryzyka naruszenia.

Definicje i dobre praktyki.

Naruszenie ochrony danych osobowych to sytuacja, w której dochodzi do przypadkowego lub bezprawnego :

  • zniszczenia, utraty, zmodyfikowania albo ujawnienia danych osobowych;

  • dostępu do danych osobowych przez osobę nieuprawnioną.


Definicję znajdziesz w Rozporządzeniu (UE) 2016/679 – RODO (art. 4 pkt 12).

Podejmij działania bez zbędniej zwłoki.

Gdy nastąpi naruszenie, może to oznaczać ryzyko dla praw lub wolności osób, których dane dotyczą – np. kradzież tożsamości, utrata poufności, szkoda finansowa lub naruszenie dobrego imienia.
Reagując szybko:

  • ograniczasz szkody dla tych osób;

  • realizujesz obowiązki prawne jako administrator danych;

  • pokazujesz, że administrujesz danymi odpowiedzialnie – co w administracji ma duże znaczenie wizerunkowe.


Jeśli zwlekasz, narażasz jednostkę na karę lub utratę zaufania.


Kiedy musisz zgłosić naruszenie do organu nadzorczego

Jeśli jako administrator danych stwierdzisz naruszenie, to:

  • musisz podjąć analizę okoliczności zdarzenia – co się stało, jakie dane, ile osób, jakie mogą być skutki;

  • jeśli z tej analizy wynika, że naruszenie „może skutkować ryzykiem dla praw lub wolności osób fizycznych”, to musisz zgłosić je do Urząd Ochrony Danych Osobowych (UODO) „bez zbędnej zwłoki” – w praktyce nie dłużej niż 72 godziny od momentu stwierdzenia naruszenia.

  • jeśli uznasz, że po tej analizie ryzyko jest mało prawdopodobne, to zgłoszenie do UODO nie jest obowiązkowe, ale musisz wpisać zdarzenie do wewnętrznego rejestru naruszeń.

Przykład: W Twojej jednostce doszło do wycieku danych zdrowotnych pracownika (np. wrażliwe dane – „dane dotyczące zdrowia”). Taki typ danych sam w sobie wskazuje na wysokie ryzyko, więc musisz zgłosić naruszenie do UODO.

Inny przykład: Utrata dysku służbowego zawierającego dane pracowników, ale dane były w pełni zaszyfrowane i nie było możliwości odszyfrowania – po analizie stwierdziłeś, że ryzyko jest bardzo niskie. W takim przypadku zgłoszenia do UODO możesz nie dokonać, ale wpisujesz incydent do rejestru.

Co musi zawierać zgłoszenie do UODO

W zgłoszeniu musisz podać:

  • charakter naruszenia – co się stało; jeśli możliwe, kategorie danych, przybliżoną liczbę osób, których dane dotyczą;

  • dane kontaktowe – np. imię i nazwisko IOD-a lub innego punktu kontaktowego;

  • przewidywane skutki naruszenia dla osób;

  • opis działań podjętych lub planowanych przez Ciebie – co zrobiłeś, żeby zminimalizować szkody.


Jeśli nie masz wszystkich informacji w momencie zgłoszenia – możesz przesłać zgłoszenie wstępne, a resztę uzupełnić później, ale w terminie do 72 godzin.

Praktyczna wskazówka: Zadbaj, by Twoje procedury obsługi incydentu przewidywały szybkie zebranie tych danych – kto zgłosił, kiedy, jakie dane dotknięte, jakie osoby mogły mieć dostęp, jakie środki ochrony były zastosowane.

Kiedy trzeba zawiadomić osoby, których dane dotyczą

Osoby (np. uczniowie, pracownicy, klienci), których dane zostały naruszone, muszą być zawiadomione wtedy, gdy naruszenie „może powodować wysokie ryzyko dla praw lub wolności tych osób”.
Zawiadomienie powinno być napisane prostym językiem. W treści wskaż:

  • co się stało;

  • jakie dane zostały naruszone;

  • jakie mogą być skutki;

  • co robisz, by ograniczyć szkody;

  • dane kontaktowe, gdzie można uzyskać więcej informacji.
    Jeśli natomiast dane zostały np. zaszyfrowane i ryzyko jest bardzo małe – zawiadomienie osób może nie być wymagane.

Przykład: W Twojej organizacji e-mailem wysłano listę z nr PESEL i adresami domowymi 50 pracowników do nieuprawnionej osoby. To jest wysokie ryzyko – należy zawiadomić te osoby.


Przykładowa procedura obsługi incydentu.

  1. Natychmiast po wykryciu incydentu:

    • zbierz początkowe informacje: co się stało, kiedy, jakie dane, ile osób;

    • odizoluj źródło naruszenia (np. wyłącz dostęp, zmień hasła, zabezpiecz system).

  1. Przeprowadź analizę ryzyka:

    • jakie dane naruszono (np. wrażliwe dane, dane zwykłe);

    • jaka jest liczba osób poszkodowanych;

    • czy dane są zaszyfrowane lub w jakiś sposób zabezpieczone;

    • czy możliwe są konsekwencje (kradzież tożsamości, szkoda finansowa, naruszenie dobrego imienia).

  1. W ciągu maksymalnie 72 godzin od stwierdzenia naruszenia (jeśli ryzyko nie zostało wykluczone):

    • złóż zgłoszenie do UODO za pomocą formularza elektronicznego.

    • jeśli potrzebujesz więcej czasu na szczegółowe dane, wyślij zgłoszenie wstępne.

  1. Zdecyduj i jeśli trzeba – zawiadom osoby, których dane dotyczą:

    • ułóż prostą wiadomość (lub listę) z wyjaśnieniem;

    • podaj informacje kontaktowe;

    • doradź, co te osoby mogą zrobić same (np. zmiana hasła, czujność na podejrzane e-mail).

  1. Prowadź rejestr naruszeń: wpisz każdy przypadek – nawet jeśli nie musiałeś zgłaszać. Rejestr powinien zawierać okoliczności zdarzenia, ocenę ryzyka i podjęte działania.

  2. Zrewiduj procedury: po incydencie zweryfikuj, czy Twoje mechanizmy ochrony były wystarczające. Upewnij się, że masz plan wykrywania naruszeń i reagowania na nie.

Typowe błędy, które widuję i których Ty możesz uniknąć

  • Brak lub opóźnione zgłoszenie do UODO – termin 72 godzin jest kluczowy.

  • Ocena „ryzyko = niskie” bez uzasadnienia – jeżeli nie udokumentujesz decyzji, organ może uznać to za naruszenie przepisów.

  • Zawiadomienie osób w sposób niewłaściwy – użycie trudnego języka, pominięcie informacji o tym, co mogą zrobić sami.

  • Brak odizolowania incydentu – przysłowiowe „zasypanie sprawy” bez działań naprawczych.

  • Nieprowadzenie rejestru naruszeń – co utrudnia wykazanie, że działasz zgodnie z zasadą rozliczalności.

Zastanów się teraz – czy Twoja jednostka ma procedurę zgłaszania naruszeń? Czy masz wzór rejestru incydentów? Czy każda osoba odpowiedzialna wie, co robić, gdy wykryje wyciek danych? Jeżeli nie – koniecznie to uzupełnij. Jeśli już masz – sprawdź, czy uwzględnia wszystkie powyższe kroki i wskazówki.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
UODO REALIZUJE XVI EDYCJĘ PROGRAMU „TWOJE DANE – TWOJA SPRAWA” PRYWATNOŚĆ I SZTUCZNA INTELIGENCJA W EDUKACJI

Program „Twoje dane – Twoja sprawa” wystartował w nowej, szesnastej odsłonie. Głównym tematem tej edycji jest rola sztucznej inteligencji w edukacji i wpływ nowych technologii na prywatność uczniów. 22–23 października 2025 r. w siedzibie UODO odbyła się konferencja inauguracyjna programu. Wzięli w niej udział nauczyciele, dyrektorzy szkół, eksperci oraz przedstawiciele administracji. Program skierowany jest do szkół podstawowych, ponadpodstawowych oraz placówek doskonalenia nauczycieli.

dzieci w szkole


Rys.1 Grafika „szkoła komputer” Źródło: Designed by Freepik


Co należy do priorytetów edycji XVI

W tej edycji UODO stawia na:

  • zrozumienie, jak działają systemy sztucznej inteligencji oraz jakie mogą być ich konsekwencje dla prywatności uczniów i nauczycieli;

  • naukę odpowiedzialnego korzystania z nowych technologii: wybieranie bezpiecznych aplikacji i rozwiązań cyfrowych;

  • kształtowanie postaw uczniów i nauczycieli: prywatność nie jest przeszkodą, ale wartością, którą trzeba chronić;

  • uwzględnienie wpływu AI nie tylko jako narzędzia, ale także jako środowiska życia cyfrowego młodych ludzi.


Dlaczego to ma znaczenie dla szkoły i nauczycieli

Jeśli jesteś nauczycielem lub pracujesz w szkole, ta edycja to okazja, by:

  • włączyć temat ochrony danych i AI w codzienne działania dydaktyczne i wychowawcze – na lekcjach języka polskiego, matematyki czy wychowania fizycznego;

  • zadbać o bezpieczeństwo systemów wykorzystywanych w placówce – np. rejestrów uczniów, aplikacji edukacyjnych – oraz o świadomość uczniów w tym zakresie;

  • rozwijać w uczniach kompetencje, jak krytycznie korzystać z treści generowanych przez AI, jak rozpoznawać zagrożenia np. „deepfake”, profilowanie;

  • współpracować z rodzicami, by razem budować kulturę cyfrowej odpowiedzialności – ponieważ dzieci spędzają coraz więcej czasu w Internecie, a szkoła może być przewodnikiem w tym obszarze.

Praktyczne wskazówki

  • Przeprowadź krótką lekcję na temat prywatności danych: np. „Co to są moje dane?”, „Dlaczego moje dane w Internecie mogą być zagrożone?”.

  • Podczas korzystania z aplikacji edukacyjnych w szkole zapytaj uczniów: „Kto ma dostęp do danych, które wprowadzamy?”, „Czy aplikacja poprosiła o zgodę na przetwarzanie moich danych?”.

  • Zorganizuj wspólnie z uczniami mały projekt: sprawdźcie trzy darmowe aplikacje edukacyjne i oceńcie je pod kątem prywatności – jakie dane aplikacja zbiera, czy można je usunąć, kto ma do nich dostęp.

  • Z rodzicami zgódźcie się na zasadę: raz w semestrze omówcie wspólnie, jakie urządzenia dzieci używają poza szkołą i jakie zasady bezpieczeństwa obowiązują (np. hasła, prywatność w sieci, czas ekranowy).

  • W szkolnym regulaminie lub procedurze IT uwzględnij punkt: „Wszelkie dane uczniów w systemach edukacyjnych powinny być chronione, dostęp ograniczony, publikacje wizerunku wymagają zgody opiekunów”.


Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
UDANY ATAK HAKERSKI NA ZAKŁAD BUDYNKÓW MIEJSKICH W CIESZYNIE

W poniedziałek 6 października hakerzy zaatakowali Zakład Budynków Miejskich w Cieszynie i całkowicie zablokowali serwery. Instytucja miejska straciła kontrolę nad swoją wewnętrzną bazą danych. Atak pokazał, jak łatwo można sparaliżować pracę publicznej jednostki. Kto będzie ponosił odpowiedzialność i jakie będą kary? Warto o tym pomyśleć przed incydentem i zabezpieczyć infrastrukturę krytyczną.

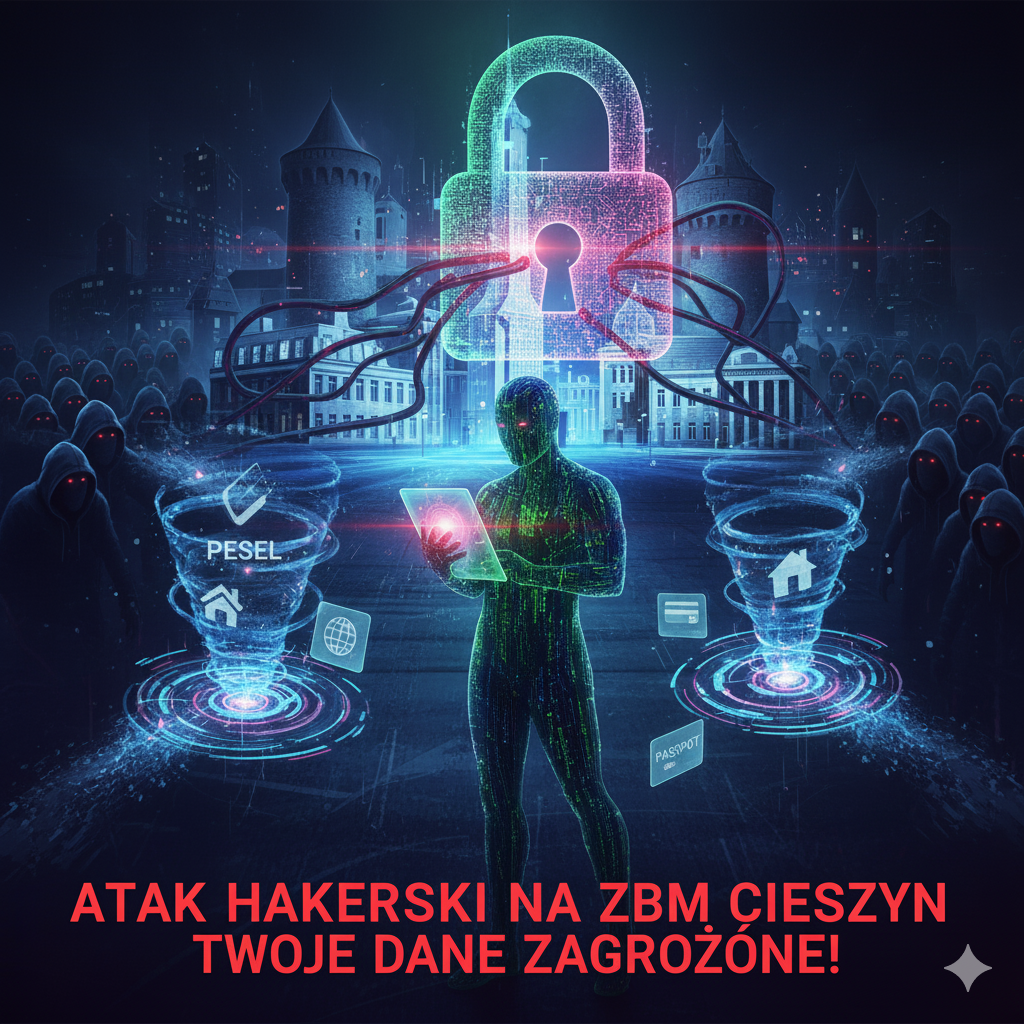
Atak hakerski


Rys.1 Grafika UDANY ATAK HAKERSKI NA ZAKŁAD BUDYNKÓW MIEJSKICH W CIESZYNIE Źródło: gemini.google.com

Hakerzy użyli złośliwego programu typu ransomware. To oprogramowanie, które szyfruje i blokuje pliki na komputerach i serwerach. Nie ma pewności, czy skopiowali dane, ale istnieje takie ryzyko. Mogli uzyskać dostęp do imion, nazwisk, adresów, numerów telefonów i e-maili. Czy administratorzy danych w jednostkach samorządu terytorialnego są gotowi na takie incydenty? Niech to zdarzenie będzie refleksją, którą przekujemy w bezpieczeństwo innych JST. Zachęcam do analizy ryzyka i aktualizacji polityki bezpieczeństwa informacji oraz instrukcji zarządzania systemem teleinformatycznym.

W przeciwieństwie do ostatniego ataku na Łotwę, tutaj chodziło o coś więcej niż tylko o zablokowanie strony. Tu zagrożone są pieniądze i tożsamość klientów ZBM. Jeśli przestępcy znają PESEL, mogą wziąć kredyt pozabankowy. Mogą też podszyć się pod klienta i podpisać umowę cywilną, na przykład najmu. Pomyśl jako pracownik administracji, ile od ciebie zależy. Musisz zrozumieć, że to ty jesteś pierwszą i najważniejszą barierą przed atakiem. Jeden nierozważny klik pozwala hakerom na dostęp do całej bazy danych instytucji. Bierz udział w szkoleniach i pilnuj procedur.

Osoby poszkodowane powinny działać natychmiast, aby ochronić się przed oszustwem. Po pierwsze, należy założyć konto w systemie informacji kredytowej. Dzięki temu natychmiast dostaniesz powiadomienie, gdy ktoś będzie chciał wziąć na ciebie pożyczkę. Po drugie, zachowaj szczególną ostrożność przy odbieraniu telefonów i e-maili od nieznajomych. Nie podawaj żadnych danych. Ignoruj wiadomości, które proszą o pilne wykonanie mikroprzelewu lub kliknięcie w link. Twoja czujność to najlepsza zapora. Zmień hasła do kluczowych cyber usług.

Źródła:


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.
 

ŁOTEWSKIE INSTYTUCJE PUBLICZNE ZAATAKOWANE PRZEZ HAKERÓW

W czwartek 2.10.2025 r. hakerzy uderzyli w serwery łotewskich instytucji. Sparaliżowali strony internetowe telewizji, kilku ministerstw oraz urzędu premiera. Przez ponad godzinę obywatele nie mogli korzystać z ważnych, publicznych usług. Atak miał tylko jeden cel: zablokować dostęp. Hakerzy nie ukradli żadnych poufnych danych. Tego typu incydenty bezpieczeństwa zachęcają kolejne grupy do podejmowania działań na szkodę instytucji publicznych w innych krajach. Czy kolejny atak będzie wycelowany w polską infrastrukturę?

Atak DDOS

Rys.1 Grafika ŁOTEWSKIE INSTYTUCJE PUBLICZNE ZAATAKOWANE PRZEZ HAKERÓW Źródło: gemini.google.com

Włamywacze zastosowali metodę, którą nazywamy DDoS. Wyobraź sobie, że tysiące ludzi jednocześnie próbuje wejść do jednych drzwi urzędu. Robi się tłok. Drzwi się blokują. Podobnie działa serwer. Przeładowany ogromną liczbą zapytań po prostu przestaje działać. Szefowa łotewskiego zespołu cybernetycznego powiedziała jasno: utrudnienie dostępu to jedyny cel hakerów. Twoje dane były bezpieczne.

Ten incydent to element większej wojny hybrydowej. Eksperci mówią, że ataki te są częścią działań prowadzonych przez grupy wspierane przez Rosję i Białoruś. Mają siać panikę i podważyć nasze zaufanie do państwa. Hakerzy uderzają, ponieważ Łotwa zdecydowanie wspiera walkę Ukrainy o wolność. Musisz zrozumieć, że twoja praca w administracji jest na pierwszej linii tego cyberkonfliktu.

Jak możesz się bronić? Po pierwsze, aktualizuj systemy. Jeśli widzisz komunikat o nowej wersji programu, zainstaluj ją bez zbędnej zwłoki. Stary program jest dla włamywacza jak otwarte drzwi do twojego biura. Po drugie, używaj silnych haseł. Twoje hasło musi mieć co najmniej 12 znaków. Używaj małych i wielkich liter, cyfr oraz symboli. Niech hasło „Lato2025!” zmieni się w coś trudniejszego do złamania, na przykład „J0wiszMaszWielkiOg0n!”.

Instytucje wydają miliony na obronę serwerów. Cała ta obrona upada, gdy jeden pracownik popełni błąd. Na przykład, klikniesz w fałszywy link z wiadomości mailowej. Ten jeden mały błąd pozwala hakerom przejąć kontrolę nad twoim komputerem, który może stanowić wrota do dalszego ataku na infrastrukturę krytyczną twojej organizacji. Drugi scenariusz to tak zwane zombie, sprzęt staje się częścią armii komputerów zarządzanych przez hakerów bez twojej wiedzy. Twój służbowy komputer może zostać wykorzystany do kolejnego ataku DDoS na inną instytucję. Bądź świadomy każdej wiadomości, którą otwierasz. Działaj czujnie. Bezpieczeństwo organizacji, w której pracujesz zaczyna się od twojego pulpitu i poczty e-mail.


Źródła


AI ACT- Niniejszy tekst i/lub grafika zostały wygenerowane lub poprawione przy użyciu narzędzi SI.